Como o WhatsApp fez upgrade para um login seguro e integrado para 1 bilhão de usuários com chaves de acesso
Leitura de 8 min
O WhatsApp é a maior plataforma de mensagens do mundo, atendendo a bilhões de usuários em todo o mundo. É a ferramenta de comunicação padrão para pessoas em diversas regiões, conectando usuários por mensagens privadas, confiáveis e seguras.
"O que mais me anima é a escala do impacto do WhatsApp. Até mesmo uma pequena melhoria no WhatsApp afeta bilhões de usuários no mundo todo", diz Mayank Manuja, engenheiro do Android na equipe de registro e acesso do WhatsApp, que liderou o design e a implementação da autenticação baseada em chave de acesso para o WhatsApp.
Para criar para um público dessa magnitude, é preciso lidar com uma ampla variedade de condições de rede, recursos de dispositivos e níveis de alfabetização digital. Reconhecendo o potencial desde o início, o WhatsApp se comprometeu a adotar as chaves de acesso em 2023, tornando-se um dos primeiros grandes aplicativos para o consumidor a integrar a tecnologia. Ao implementar as chaves de acesso, o WhatsApp buscou oferecer uma opção rápida e resistente a phishing que reduz significativamente o atrito do usuário, além de oferecer proteção robusta contra sequestros de contas e roubo de credenciais.
A decisão de adotar chaves de acesso
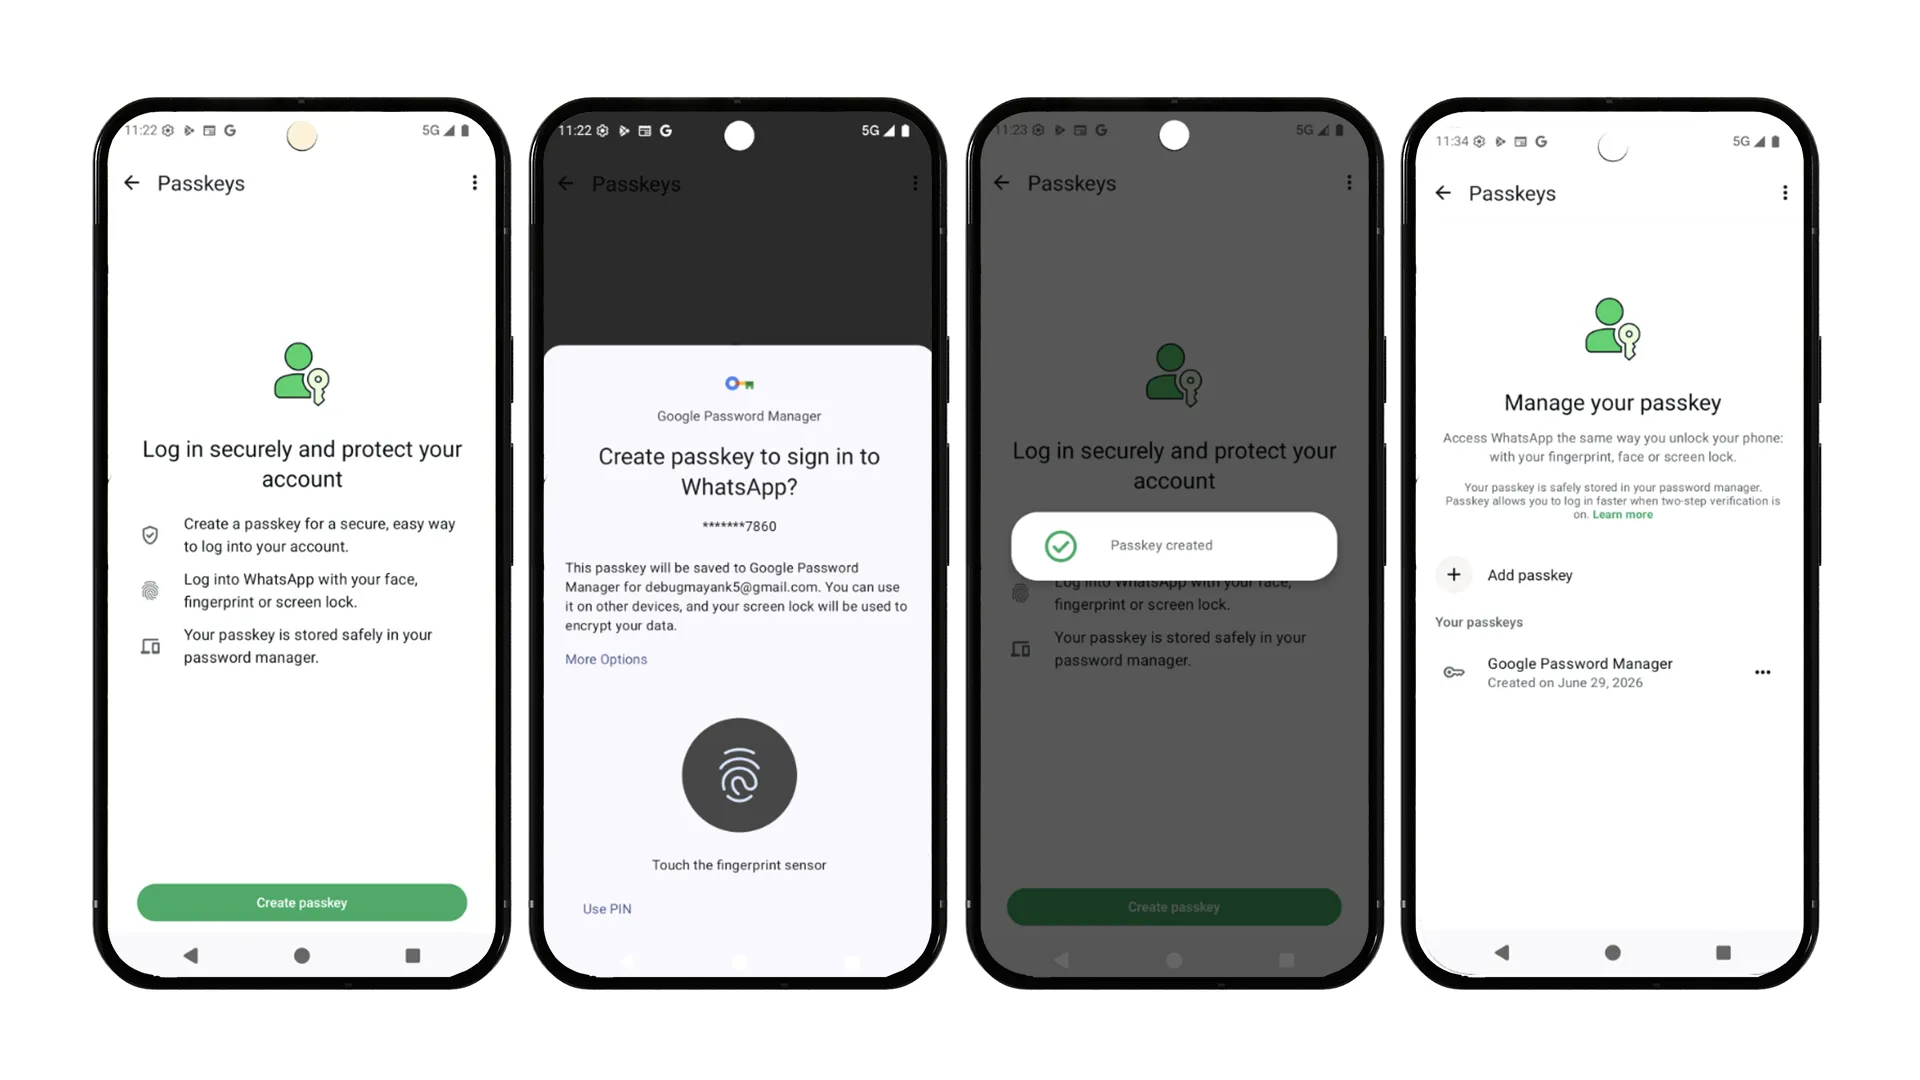
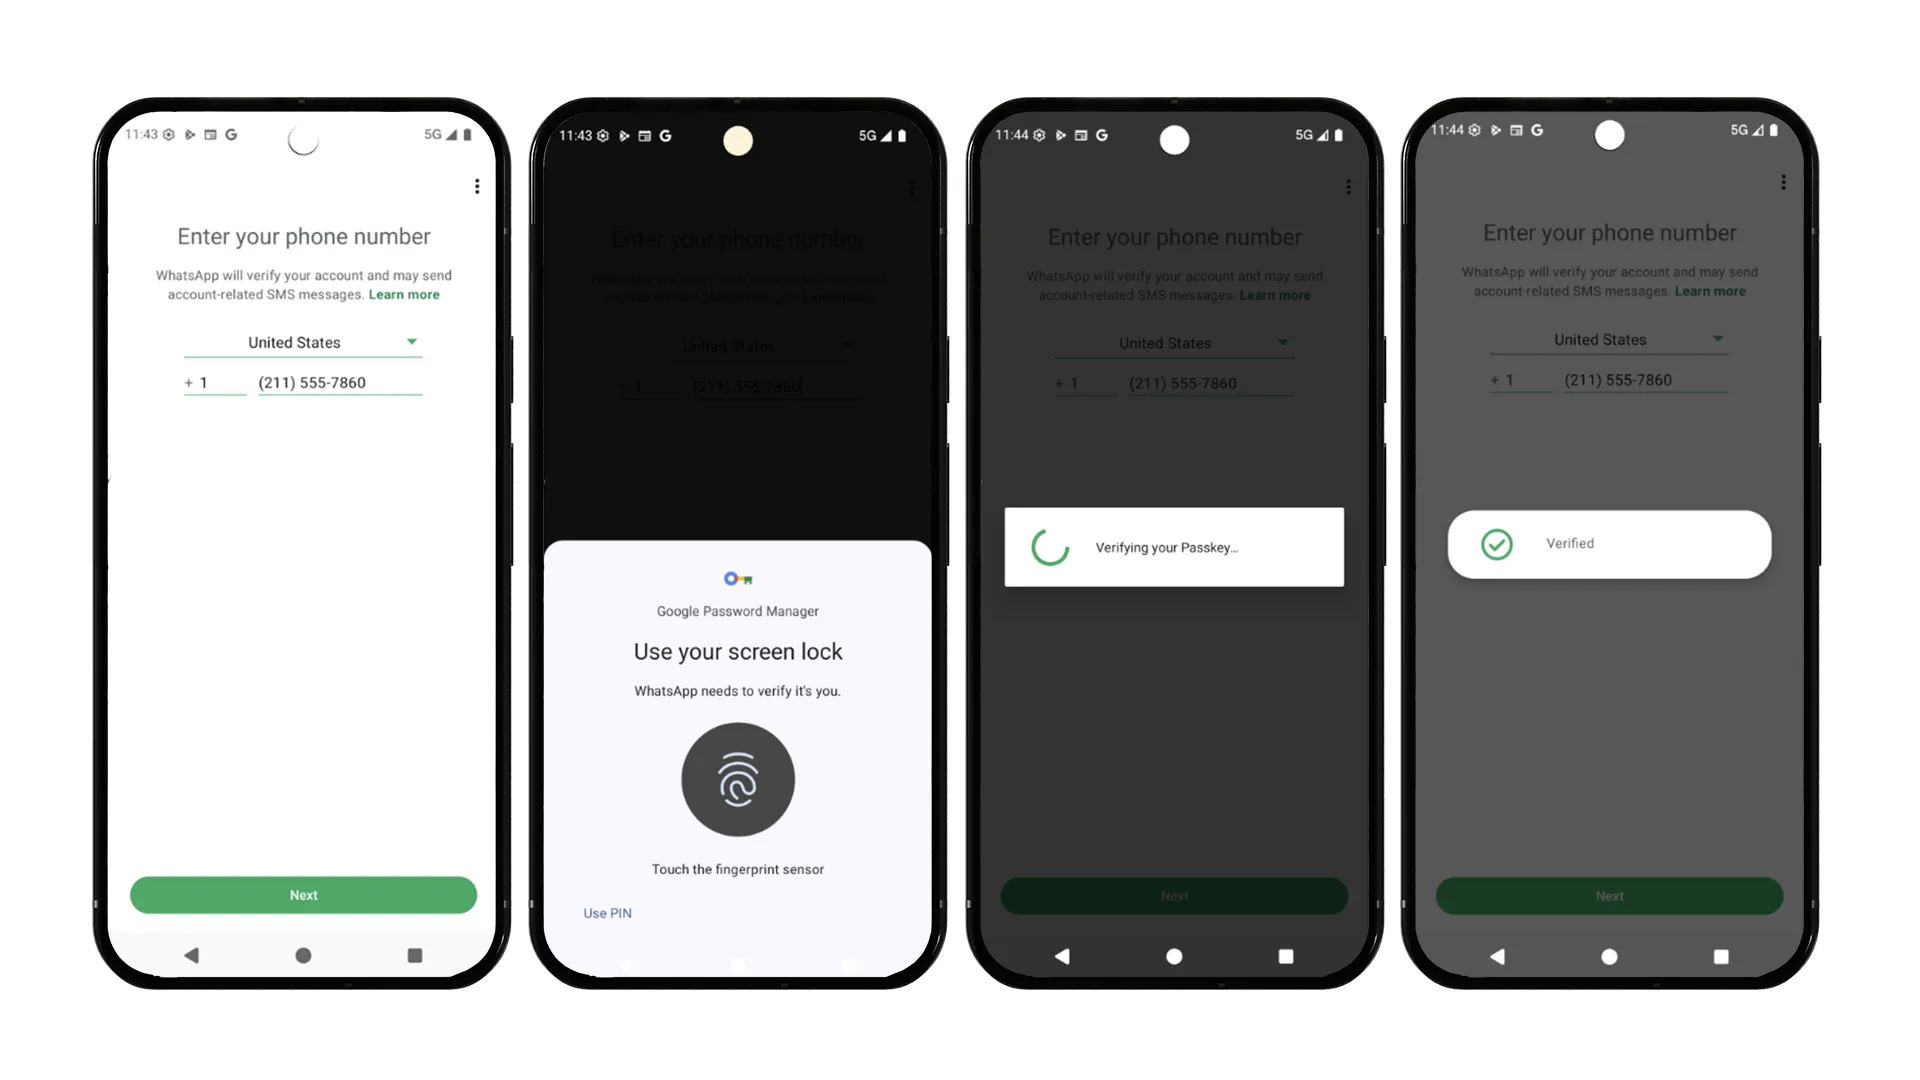
Para o WhatsApp, oferecer vários métodos de acesso é fundamental para facilitar a conexão dos usuários e recuperar o acesso quando necessário. As chaves de acesso oferecem aos usuários uma experiência de login simplificada com um toque, que elimina os riscos de phishing e funciona de maneira confiável, mesmo em regiões onde a entrega de mensagens OTP pode ser inconsistente.
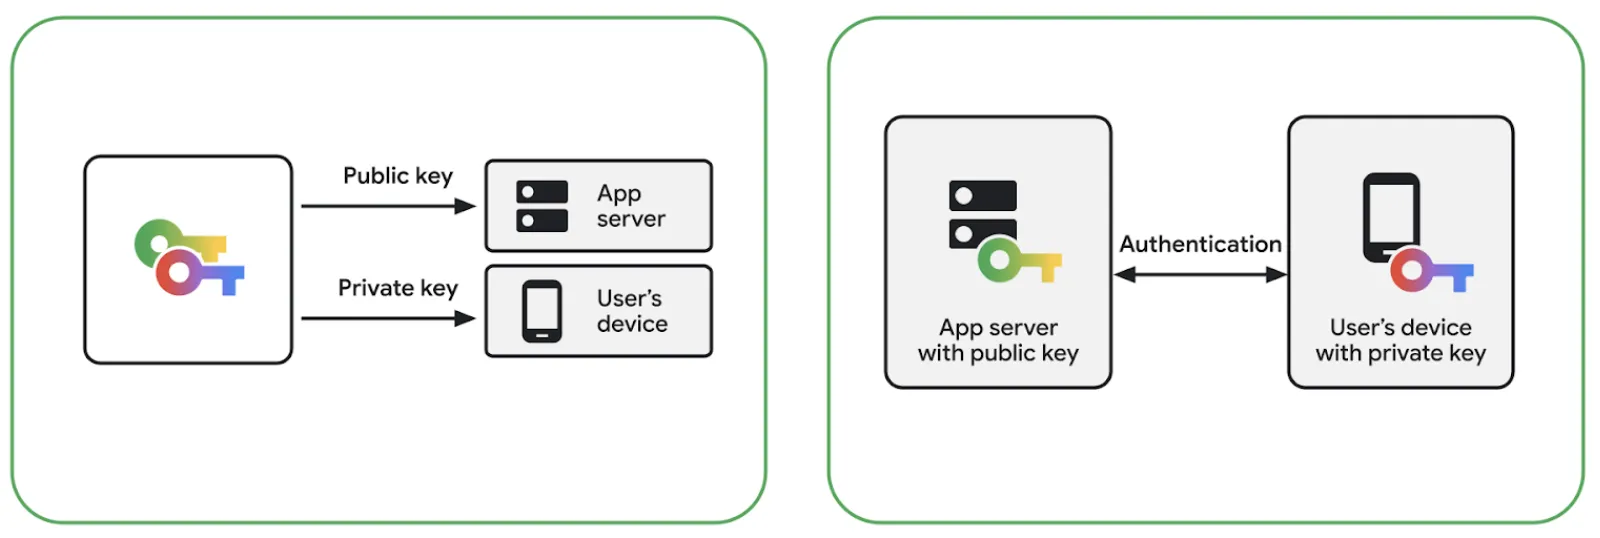
Por trás disso, as chaves de acesso usam criptografia de chave pública-privada para substituir a entrada manual pela autenticação biométrica ou de bloqueio de tela. Esse fluxo de trabalho melhora drasticamente a velocidade de login, reduzindo o processo a um único toque em uma interface unificada de página inferior que mantém o engajamento do usuário no contexto do app. Os benefícios são duplos: as chaves de acesso oferecem aos usuários uma experiência de login simplificada e, ao mesmo tempo, uma proteção nativa e robusta contra ataques de phishing. Além disso, eles funcionam de forma confiável mesmo em regiões onde o envio de OTPs por SMS tradicional pode ser inconsistente.
Ter métodos de acesso à conta robustos e diversos garante que os usuários nunca fiquem sem acesso ao que é mais importante para eles.
Integração do lado do cliente
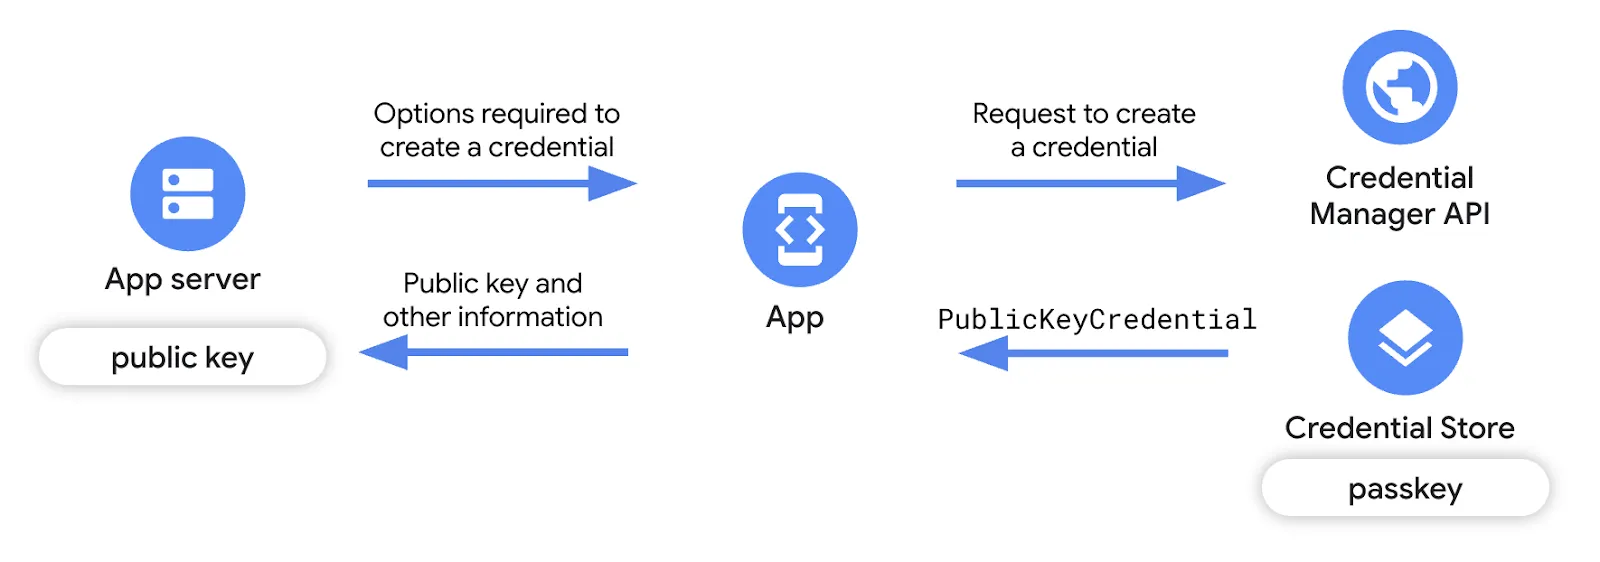
Do ponto de vista do desenvolvedor do WhatsApp, a API Credential Manager forneceu uma interface limpa e unificada que abstraiu a complexidade dos provedores de credenciais subjacentes. Depois que os fluxos de integração iniciais foram mapeados, a superfície da API ficou simples, com a criação e a recuperação de credenciais seguindo padrões de solicitação e resposta bem definidos. Encontre o guia de implementação na documentação para desenvolvedores Android.
Embora o cenário ideal tenha funcionado desde o início, navegar por uma base de usuários diversificada em OEMs, várias versões do Android e configurações de dispositivo variadas (como somente PIN versus biometria ou Android 13 versus 14+) revelou casos extremos sem precedentes. Isso inclui usuários sem bloqueio de tela, tipos de exceção inesperados, Google Play Services desatualizado e comportamento inconsistente do provedor de credenciais.
Para superar esses obstáculos, as equipes do WhatsApp e do Google colaboraram intensamente e enfrentaram vários desafios:
- Otimização do fluxo de pesquisa de credenciais: o fluxo de pesquisa inicial apresentava uma latência ruim, principalmente para usuários que ainda não tinham criado uma chave de acesso. Como a maioria dos usuários do WhatsApp se enquadra nessa categoria nos estágios iniciais, isso adicionou um atraso perceptível a quase todos os logins. Ao instrumentar o caminho de chamada e identificar gargalos juntos, o WhatsApp acelerou significativamente o processo, alcançando ganhos de desempenho que beneficiaram todo o ecossistema Android.
- Tratamento de estados temporários: o WhatsApp criou uma camada abrangente de tratamento de erros para lidar com obstáculos específicos do dispositivo, como disponibilidade do gerenciador de senhas, bloqueio de tela não configurado, problemas de conectividade intermitente, hardware incompatível, Google Play Services desatualizado, categorizando exceções em estados recuperáveis e terminais. Isso permitiu uma degradação gradual: se um fluxo de chave de acesso não pudesse ser concluído, o sistema voltava com segurança para a autenticação tradicional sem deixar o usuário em um estado de erro.
- Navegação por exceções específicas do SO:quando a telemetria revelou obstáculos específicos do dispositivo, como GetPublicKeyCredentialDomException (falha ao descriptografar a credencial) em determinados dispositivos Android 13 e CreatePublicKeyCredentialDomException (não foi possível acessar a conta de sincronização) durante a criação de chaves de acesso no Android 14, o Google e a equipe do WhatsApp investigaram as causas raiz e implementaram melhorias no nível da plataforma para garantir fluxos de criação mais fáceis. Confira o guia de erros completo neste link, que lista códigos de erro comuns e descrições relacionadas ao Gerenciador de credenciais, além de fornecer algumas informações sobre as causas.
| Observação:para mais orientações, acesse o blog de práticas recomendadas para chaves de acesso e saiba como otimizar a experiência do usuário ao adotar chaves de acesso. |
Refinar a experiência do usuário
Como as chaves de acesso eram um conceito totalmente novo no início de 2023, não havia padrões estabelecidos para solicitar a criação delas. Com testes A/B extensivos, o WhatsApp desenvolveu um framework contextual para segmentar os usuários que mais se beneficiariam. Essa estratégia evoluiu continuamente: à medida que os fluxos do SO Android se tornaram uma experiência simplificada de tela única, o WhatsApp simplificou as próprias solicitações para evitar uma interface redundante ou confusa.
Arquitetura do lado do servidor e obstáculos multiplataforma
No back-end, o servidor do WhatsApp implementa as cerimônias padrão do WebAuthn/FIDO2. O back-end é escrito em Erlang e chama a biblioteca Rust webauthn-rs por uma interface nativa. Essa biblioteca Rust lida com a verificação de assinatura e a análise de credenciais, permitindo que o código interno permaneça focado na orquestração, no armazenamento e nas regras do produto, como qualificação, limitação de taxa e ciclo de vida das credenciais.
A arquitetura do servidor organiza essas cerimônias principais por meio de quatro pontos de entrada primários, emparelhados em sequências de Início e Término para registro e autenticação:
1. Registro de chave de acesso
Essa sequência lida com a emissão de opções de criação para o cliente, a verificação do atestado depois que o cliente confirma a criação e a persistência segura da credencial.
Erlang: iniciar registro
begin_registration(UserId) ->
    Existing = list_credentials(UserId),
    %% reuse the existing user handle, or mint a new one
    {UserHandle, IsNew} = user_handle(Existing),
    %% returns the client creation options and the server-side challenge state
    #{client_safe := CreationOptions, server_only := ChallengeState} =
        webauthn:start_registration(UserId, UserHandle, rp_config()),
    %% excludeCredentials: the user's existing credential IDs, so the device won't re-enroll one
    Options = with_exclude_credentials(CreationOptions, credential_ids(Existing)),
    store_challenge(UserId, ChallengeState),          %% short TTL
    IsNew andalso reserve_user_handle(UserId, UserHandle),
Options.- Identificar o usuário:primeiro, o servidor verifica se há credenciais para reutilizar um identificador de usuário ou gerar um novo.
- Gerar opções e desafio:chama a biblioteca WebAuthn para gerar as opções de criação para o cliente e um estado de desafio seguro para o servidor.
- Evitar duplicatas:exclui explicitamente os IDs de credencial do usuário para que o dispositivo não registre novamente uma chave de acesso que já está registrada.
- Armazenar o desafio:o servidor armazena temporariamente o desafio com um time to live (TTL) curto e envia as opções de volta ao dispositivo do cliente.
Erlang: concluir registro
finish_registration(UserId, Attestation) ->
    ChallengeState = get_challenge(UserId),          %% must exist and be unexpired
    #{credential_id := CredId, public_key := PubKey} =
        webauthn:finish_registration(Attestation, ChallengeState, rp_config()),
    ok = index_credential(CredId, UserId),            %% map credential_id -> account
    case multi_passkey_enabled(UserId) of
        true  -> add_credential(UserId, CredId, PubKey);      %% append (oldest evicted past the cap)
        false -> replace_credential(UserId, CredId, PubKey)   %% single-passkey mode
    end,
    notify_client(UserId, {passkey_created, CredId}),
ok.- Recuperar o desafio:o servidor recupera o desafio armazenado, garantindo que ele ainda exista e não tenha expirado.
- Verificar o atestado:ele transmite a resposta do cliente (atestado) e o desafio para a biblioteca WebAuthn para verificar a solicitação e extrair o novo ID de credencial e a chave pública.
- Indexar a credencial:o novo ID de credencial é mapeado diretamente para a conta do usuário para uma consulta rápida mais tarde.
- Salvar e gerenciar limites:dependendo de o recurso de várias chaves de acesso estar ativado, o servidor vai anexar a nova credencial à lista do usuário (removendo a mais antiga se um limite for atingido) ou substituir a atual no modo de chave de acesso única.
2. Autenticação de credenciais
Assim como na criação, o servidor de apps processa o fluxo de autenticação ao organizar a sequência de login. Isso inclui verificar a declaração após a autenticação do cliente e atualizar dinamicamente as credenciais armazenadas sempre que o WebAuthn sinalizar que uma atualização é necessária.
Erlang: iniciar autenticação
begin_authentication(UserId) ->
    Credentials = list_valid_credentials(UserId),
    #{client_safe := RequestOptions, server_only := ChallengeState} =
        webauthn:start_authentication(Credentials, rp_config()),
    store_challenge(UserId, ChallengeState),          %% short TTL
RequestOptions.- Buscar credenciais válidas:o servidor procura todas as credenciais válidas associadas ao usuário.
- Gerar desafio:ele usa essas credenciais para criar opções de solicitação para o cliente e gera um novo desafio do lado do servidor.
- Armazenar e retornar:assim como no registro, o desafio é salvo temporariamente, e as opções de solicitação são transmitidas ao app cliente.
Erlang: concluir autenticação
finish_authentication(UserId, Assertion) ->
    ChallengeState = get_challenge(UserId),
    Credentials = list_valid_credentials(UserId),
    case webauthn:finish_authentication(Credentials, Assertion, ChallengeState) of
        #{user_verified := true, credential_id := CredId, needs_update := NeedsUpdate} = Result ->
            %% webauthn tells us when the stored credential should be refreshed
            NeedsUpdate andalso refresh_credential(UserId, CredId, Result),
            mark_credential_used(UserId, CredId),
            {ok, CredId};
        _ ->
            {error, not_allowed}
end.- Verificar a declaração:o servidor recupera o desafio armazenado e as credenciais válidas e, em seguida, pede que a biblioteca WebAuthn verifique a declaração do cliente.
- Atualizar se necessário:se o usuário for verificado, o servidor vai verificar uma flag needs_update. A biblioteca WebAuthn usa essa flag para sinalizar se o estado da credencial armazenada precisa ser atualizado no servidor.
- Finalização:o servidor marca a credencial como usada e conclui o processo de login.
Para saber mais sobre o registro do servidor, siga o guia de integração neste link.
Considerações avançadas sobre arquitetura
A implementação de chaves de acesso no servidor em grande escala apresentou desafios únicos, principalmente em relação à arquitetura da conta e à sincronização de dispositivos. Ashish Choudhary, da equipe de back-end do WhatsApp, destacou os principais obstáculos que eles enfrentaram:
- Migração para várias chaves de acesso por conta:a lógica do servidor legado do WhatsApp estava profundamente ligada à suposição de uma única credencial por usuário. Para dar suporte às realidades multidispositivo modernas, eles criaram um sistema de lista limitada que remove de forma inteligente a credencial mais antiga quando um limite é atingido. Para garantir estabilidade absoluta, essa grande mudança estrutural foi lançada gradualmente por meio de testes rigorosos.
- Equilibrar o ciclo de vida das credenciais:gerenciar a validade das credenciais exigia um toque delicado. Invalidar credenciais de forma muito agressiva força novos registros desnecessários, enquanto ser muito tolerante permite que credenciais desatualizadas se acumulem. O WhatsApp resolveu isso implementando estados de ciclo de vida equilibrados para manter uma segurança rígida sem frustrar os usuários, além de uma limpeza automática em segundo plano para chaves de acesso inativas.
Repensando a sincronização entre dispositivos
Essa arquitetura robusta de várias chaves de acesso também permitiu que o WhatsApp repensasse completamente a usabilidade multiplataforma. O fluxo padrão entre dispositivos da WebAuthn exige a leitura de um QR code em um dispositivo e a autenticação por Bluetooth em outro. No entanto, o WhatsApp descobriu que a dependência do Bluetooth não era confiável, e os usuários frequentemente confundiam os novos QR codes com o processo de vinculação do WhatsApp Web.
Em vez de forçar um mecanismo de transporte frágil entre dispositivos, o WhatsApp permite que os usuários mantenham chaves de acesso de forma nativa em vários ecossistemas, como o Gerenciador de Senhas do Google no Android e as Chaves do iCloud no iOS. Quando os usuários migram para uma nova plataforma, eles simplesmente geram uma nova chave de acesso durante o próximo login. Essa abordagem é totalmente simples para o usuário e funciona perfeitamente com a nova infraestrutura de servidor de várias chaves de acesso.
O que nos espera
Desde o lançamento das chaves de acesso, o WhatsApp testemunhou uma adoção orgânica robusta em sua vasta base de usuários. Ao transformar o processo tradicional de login em várias etapas em um único gesto biométrico, o app melhorou drasticamente a experiência do usuário. Com base nisso, o WhatsApp está expandindo a utilidade das chaves de acesso além dos logins iniciais, explorando a reautenticação integrada no app para ações sensíveis na conta, como backups criptografados com chaves de acesso.
O WhatsApp está colaborando ativamente com parceiros de plataforma para criar caminhos de criação de credenciais com menos atrito, prevendo que as barreiras de entrada vão diminuir naturalmente à medida que os recursos biométricos dos dispositivos se expandirem.
Recomendação para desenvolvedores que criam em grande escala
Para desenvolvedores que estão se preparando para integrar chaves de acesso em grande escala, a equipe do WhatsApp compartilha estas recomendações importantes:
- Invista em uma taxonomia de erros desde o início:categorize a grande variedade de exceções do Credential Manager em estados recuperáveis ou terminais e defina caminhos de fallback claros e fáceis para cada cenário.
- Entenda seu funil de qualificação:implemente verificações de capacidade do dispositivo, como presença de bloqueio de tela, hardware biométrico e versões do Google Play Services, e crie fluxos para excluir proativamente usuários não qualificados, em vez de falhar no meio do processo.
- Prepare seu app para o fallback:use as chaves de acesso como um método de autenticação principal ideal para dispositivos compatíveis, mas sempre mantenha os métodos tradicionais como um fallback confiável e universal.
- Planeje a fragmentação da versão do SO:o comportamento das chaves de acesso pode variar de acordo com o sistema operacional. Teste minuciosamente no Android 13, 14 e 15+ e considere as variações específicas do OEM na interface de seleção de credenciais.
- Faça upsell contextual e eduque:apresente a criação de chaves de acesso de forma natural durante ações relevantes para a segurança. Enfatize claramente a proposta de valor (velocidade e segurança) usando uma linguagem acessível para incentivar a adoção pelos usuários.
- Monitore de forma proativa:o ecossistema evolui a cada atualização do SO. Monitore continuamente os padrões de latência e erro para se manter à frente das mudanças no cenário de dispositivos.
Começar a usar chaves de acesso e o Credential Manager
Comece a usar as chaves de acesso e o Gerenciador de credenciais no Android com nosso guia de integração e exemplo de código público.
Se tiver dúvidas ou problemas, compartilhe conosco pelo Issue Tracker de credenciais do Android.
-
 Estudos de caso
A Uber usou a API Android Restore Credentials para simplificar o login em novos dispositivos, projetando uma redução de 4 milhões de logins manuais por ano e aumentando a retenção de usuários.
Niharika Arora, Tracy Agyemang • Leitura de 5 min -
 Estudos de caso
De últimas notícias e entretenimento a esportes e política, o X é um app de rede social que ajuda quase 500 milhões de usuários no mundo todo a ficar por dentro de tudo com comentários ao vivo.
Niharika Arora, Tracy Agyemang • Leitura de 3 min -
 Estudos de caso
O Grab é o principal superapp do Sudeste Asiático, oferecendo serviços de entrega, mobilidade e serviços financeiros para milhões de usuários em oito países em um único app.
Ajesh Pai, Nguyen Van Minh, Tracy Agyemang • Leitura de 5 min
Receba os insights mais recentes sobre o desenvolvimento para Android na sua caixa de entrada toda semana.