在 Android 团队,我们一直在努力为开发者和企业合作伙伴提供所需的数据,以确保设备受到保护。今天,我们很高兴地宣布正式发布 AndroidX 安全状态 版本 1.1.0 和 安全状态提供程序 版本 1.0.0 库。这些库提供了一种集中式机制,旨在进一步提高整个 Android 生态系统中全面安全态势和待处理更新的透明度。
无论您是开发面向消费者的安全关键型应用(例如银行、金融科技或医疗保健应用),还是开发移动设备管理 (MDM) 解决方案,这些库都能让您以编程方式验证每个组件的设备安全状态。您可以借助 androidx.security.state 库评估真实的组件级保护,以及是否正在积极等待补救措施,而无需依赖粗略的整体式安全补丁级别 (SPL)。对于 OEM 和无线下载 (OTA) 客户端开发者,配套的 androidx.security.state.provider 库允许您通过标准化机制公开更新可用性。
了解安全补丁级别 (SPL)
随着 Android 的不断发展,通过 Google Play 系统更新等模块化系统提供快速、独立的组件更新,依靠单个 SPL build 属性已不再是确定设备真实安全状况的最佳方式。为了提供组件级可见性,安全状态库针对三种不同的补丁级别提供了 API:
- 设备 SPL (DSPL):设备上当前安装并运行的特定系统组件的安全补丁级别,从设备属性和配置中查询,无需进行网络调用。
- 已发布的 SPL (PSPL):这些组件在 Android 安全公告中正式发布的最新补丁级别。
- 可用的 SPL (ASPL):准备好在特定设备上下载和安装的补丁程序级别,通过与设备上的更新客户端进行进程间通信 (IPC) 异步查询。
安全状态库会跟踪以下组件的这些补丁级别:
- 系统: 核心 Android 操作系统,通过标准/OEM 系统 OTA 更新进行更新。
- 系统模块: 通过 Google Play 系统更新(Mainline 计划)在后台无缝更新的模块化操作系统子系统。
- 内核: 连接设备硬件和软件的基础层,通过长期支持 (LTS) 版本(例如 5.15.159 或 6.1.91)而非每月日历日期进行评估。
通过在组件级别显示这三个不同的补丁级别,开发者和企业现在可以准确了解设备的安全性,识别缺失的补丁,并采取主动的补救措施。以下示例展示了一种实现方式。
开发者和企业可以结合使用 DSPL、PSPL 和 ASPL,做出明智的上下文相关安全决策,而不是对设备访问权限采取一刀切的做法。例如,银行或企业应用可以在启动高价值付款或凭据注册等敏感工作流之前,将设备的当前安全补丁 (DSPL) 与待处理的更新 (ASPL) 进行比较。如果系统有待安装的更新,开发者和企业可以要求用户先更新设备。为了实现更精细的控制,开发者和企业可以查询设备上是否已修补特定的高风险漏洞 (CVE),例如在授权使用感应式付款或近距离数据共享功能之前,验证关键 NFC 或蓝牙修复是否已到位。
流程概览
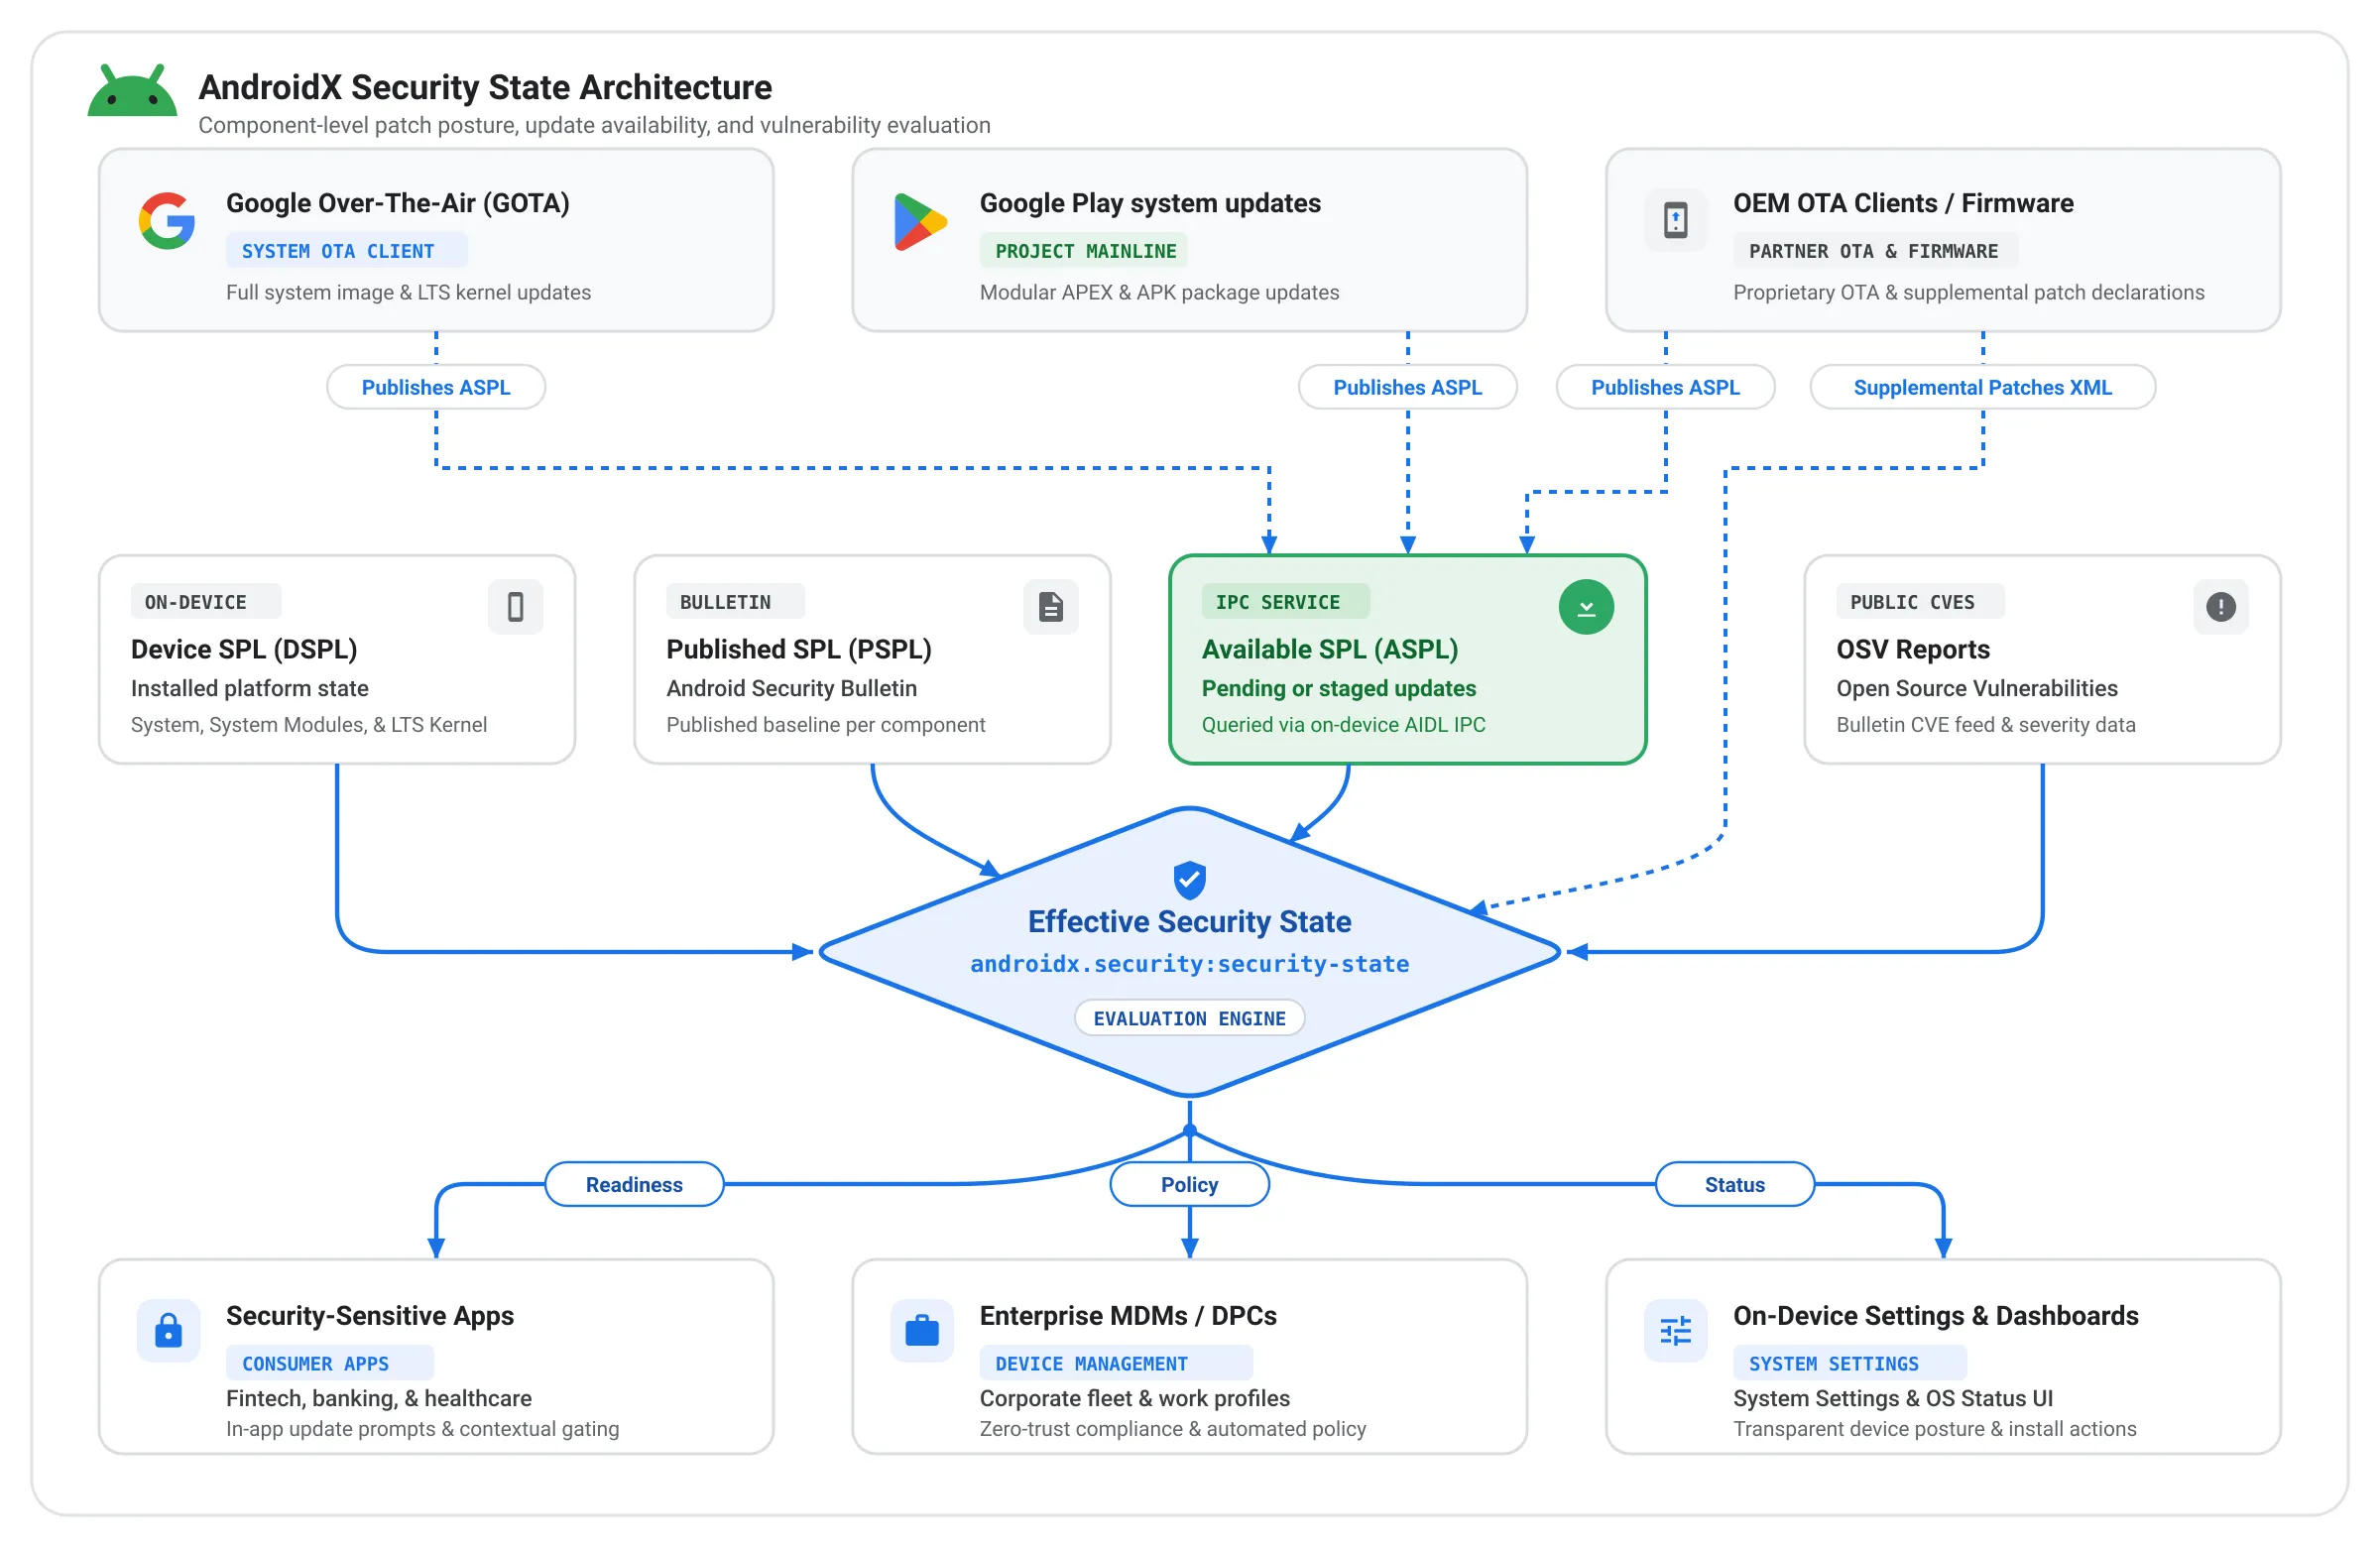
适用于应用开发者和企业管理
客户端应用可以使用 androidx.security.state 库做出明智的、具有情境感知能力的决策:
- 同步安全状况检查 (DSPL):应用可以在启动时立即检查系统、系统模块和内核的已安装补丁程序级别,并与 PSPL 进行比较,以验证设备是否满足组织所需的安全基准,然后再解锁敏感的公司资源或生物识别访问权限。
- 待处理的更新提示 (ASPL):如果员工的设备在补丁方面略有滞后,企业应用可以查询 ASPL,以检查是否有待处理的系统更新或 Google Play 系统更新已准备就绪,可以安装。如果可以,应用可以显示量身定制的应用内指导,引导用户前往“系统设置”完成安装。
- 漏洞级审核 (CVE):对于高保证用例,该库提供从开源漏洞 (OSV) 下载设备专属漏洞报告的功能,以便以编程方式审核设备上是否已解决特定的严重 CVE。
对于 OEM 和更新客户端:标准化更新可用性
配套的 androidx.security.state.provider 库建立了一个标准化的 Android IPC 机制,供更新客户端直接在设备上报告更新可用性。从历史上看,即使专有 OTA 客户端显示了更新可用性,此信息也是孤立的,无法通过第三方应用进行查询。未来,无论更新是通过 OEM 的专用 OTA 客户端还是 Google Play 交付,只要是由更新客户端提供,应用都可以通过单个统一的 API 访问 ASPL 详细信息。
- Google Play 系统更新已在 GMS Android 设备上公开 ASPL。
- Google 无线下载 (GOTA) 也已加入,我们正与全球各地的 OEM 合作,将其 OTA 客户端加入到此标准化框架中。
纳入公告级数据
除了单个 SPL 字符串之外,安全状态库还清楚地说明了相应补丁级别对设备的实际意义。通过与开放源代码漏洞 (OSV) 数据库集成来获取 Android 安全公告数据,这些库可以比以往更深入地进行分析。此数据不仅可以用于询问是否已屏蔽特定威胁(例如 CVE 条目),还可以让库提供设备的“有效”且精细的安全状态。
这种方法可为企业和 Android OEM 带来以下两方面的益处:
- 有时,每月安全更新不包含任何针对特定组件的新威胁。在这种情况下,库会自动增加相应组件的安全级别,以反映其“有效”安全状态。这可确保设备因受到全面保护而免遭所有已知安全威胁的侵扰,从而获得准确的信用评分。
- Android 17 中引入了一项新功能,允许 OEM 通过补充补丁 XML 文件声明已在 SPL 之上应用了哪些特定的安全修复。借助此功能,OEM 可以立即证明设备合规性,而无需等待完整的单体 SPL 升级,从而确保持续的补丁工作得到适当的认可。安全状态库会向应用和服务提供这种精细的信息,确保在实施持续修补工作后立即得到认可。
开始
安全状态库旨在为整个 Android 生态系统提供支持。
- 应用开发者和 MDM:如需开始保护用户并评估实时补丁安全状况,请参阅官方了解设备安全状态指南。
- OEM 和更新客户端:使用 AndroidX Security State Provider 库将更新客户端纳入到 ASPL 中。通过发布补充补丁 XML,立即获得向后移植补丁的功劳。
- 版本说明:如需查看完整的变更日志和 API 签名,请参阅官方 AndroidX 版本说明,了解 Security-State 和 Security-State-Provider 库。
您的反馈对我们非常重要!请试用这些库,并向我们提供您的反馈,或在公开的 Android 问题跟踪器上报告任何问题。
-

 产品资讯
今天,我们发布了第一组长周期任务 (LHT),这些任务非常复杂,需要工程师花费数天甚至一周的时间才能完成。我们还推出了智能体评估功能,首先支持来自相应模型提供商的智能体。
Matthew McCullough • 阅读用时:3 分钟 -
 产品资讯
现在,Android 上的无线调试比以往更快、更可靠,设置也更简单。在 ADB Wi-Fi 2.0 中,我们引入了新的服务器堆栈和更智能的网络处理,以直接解决开发者针对易用性差距提出的反馈。
Steven Jenkins, Sherif Eid, Fabien Sanglard • 阅读用时:1 分钟 -

 产品资讯
这是 Android Studio Quail 的最终稳定版。借助 Android Studio 中的新功能,您可以高效、有效地构建优质 AI 应用。
Amman Asfaw • 阅读用时:5 分钟
每周通过电子邮件接收最新的 Android 开发洞见。