ขอแนะนำไลบรารีสถานะความปลอดภัยของ AndroidX: มุมมองแบบรวมของความปลอดภัยของอุปกรณ์
อ่าน 4 นาที
ที่ Android เราทำงานอย่างต่อเนื่องเพื่อมอบข้อมูลที่นักพัฒนาแอปและพาร์ทเนอร์ระดับองค์กรต้องการเพื่อปกป้องอุปกรณ์ วันนี้เรายินดีที่จะประกาศการเปิดตัวไลบรารี AndroidX Security State เวอร์ชัน 1.1.0 และ Security State Providerเวอร์ชัน 1.0.0 ซึ่งเป็นเวอร์ชันที่เสถียร โดยมีกลไกส่วนกลางที่ออกแบบมาเพื่อเพิ่มความโปร่งใสเกี่ยวกับระดับความปลอดภัยที่ครอบคลุมและการอัปเดตที่รอดำเนินการในระบบนิเวศของ Android
ไม่ว่าคุณจะพัฒนาแอปที่สำคัญต่อความปลอดภัยซึ่งมีไว้สำหรับผู้บริโภค (เช่น การธนาคาร ฟินเทค หรือการดูแลสุขภาพ) หรือโซลูชันการจัดการอุปกรณ์เคลื่อนที่ (MDM) ไลบรารีเหล่านี้จะช่วยให้คุณยืนยันสถานะความปลอดภัยของอุปกรณ์ต่อคอมโพเนนต์ได้โดยอัตโนมัติ คุณสามารถประเมินการป้องกันระดับคอมโพเนนต์ที่แท้จริงและดูว่ามีการแก้ไขที่รอดำเนินการอยู่หรือไม่ผ่านไลบรารี androidx.security.state แทนที่จะอาศัยระดับแพตช์ด้านความปลอดภัย (SPL) ที่หยาบและเป็นแบบโมโนลิธ สำหรับ OEM และนักพัฒนาไคลเอ็นต์แบบ Over-The-Air (OTA) ไลบรารี androidx.security.state.provider ที่เกี่ยวข้องจะช่วยให้คุณแสดงความพร้อมใช้งานของการอัปเดตผ่านกลไกที่ได้มาตรฐาน
ทำความเข้าใจระดับแพตช์ด้านความปลอดภัย (SPL)
เนื่องจาก Android ได้พัฒนาขึ้นเพื่อมอบการอัปเดตคอมโพเนนต์ที่รวดเร็วและเป็นอิสระผ่านระบบแบบแยกส่วน เช่น การอัปเดตระบบ Google Play การใช้พร็อพเพอร์ตี้การสร้าง SPL เพียงรายการเดียวจึงไม่ใช่วิธีที่ดีที่สุดในการพิจารณาความปลอดภัยที่แท้จริงของอุปกรณ์อีกต่อไป ไลบรารีสถานะความปลอดภัยมี API สำหรับระดับแพตช์ที่แตกต่างกัน 3 ระดับเพื่อแสดงการมองเห็นระดับคอมโพเนนต์
- SPL ของอุปกรณ์ (DSPL): ระดับแพตช์ด้านความปลอดภัยที่ติดตั้งและทำงานอยู่ในอุปกรณ์สำหรับคอมโพเนนต์ของระบบที่เฉพาะเจาะจง ซึ่งสืบค้นจากพร็อพเพอร์ตี้และการกำหนดค่าของอุปกรณ์โดยไม่ต้องเรียกใช้เครือข่าย
- SPL ที่เผยแพร่ (PSPL): ระดับแพตช์ล่าสุดที่เผยแพร่อย่างเป็นทางการในประกาศข่าวสารด้านความปลอดภัยของ Android สำหรับคอมโพเนนต์เหล่านั้น
- SPL ที่พร้อมใช้งาน (ASPL): ระดับแพตช์ที่พร้อมให้ดาวน์โหลดและติดตั้งในอุปกรณ์ที่เฉพาะเจาะจง ซึ่งจะค้นหาแบบไม่พร้อมกันผ่านการสื่อสารระหว่างกระบวนการ (IPC) กับไคลเอ็นต์การอัปเดตในอุปกรณ์
ไลบรารีสถานะความปลอดภัยจะติดตามระดับแพตช์เหล่านี้ในคอมโพเนนต์ต่อไปนี้
- ระบบ: ระบบปฏิบัติการ Android หลัก ซึ่งอัปเดตผ่านการอัปเดต OTA ของระบบมาตรฐาน/OEM
- โมดูลระบบ: ระบบย่อยของระบบปฏิบัติการแบบแยกส่วนได้รับการอัปเดตอย่างราบรื่นในเบื้องหลังผ่านการอัปเดตระบบ Google Play (โปรเจ็กต์เมนไลน์)
- เคอร์เนล: เลเยอร์พื้นฐานที่เชื่อมต่อฮาร์ดแวร์และซอฟต์แวร์ของอุปกรณ์ โดยจะได้รับการประเมินผ่านเวอร์ชันการเผยแพร่การสนับสนุนระยะยาว (LTS) (เช่น 5.15.159 หรือ 6.1.91) แทนที่จะเป็นวันที่ในปฏิทินรายเดือน
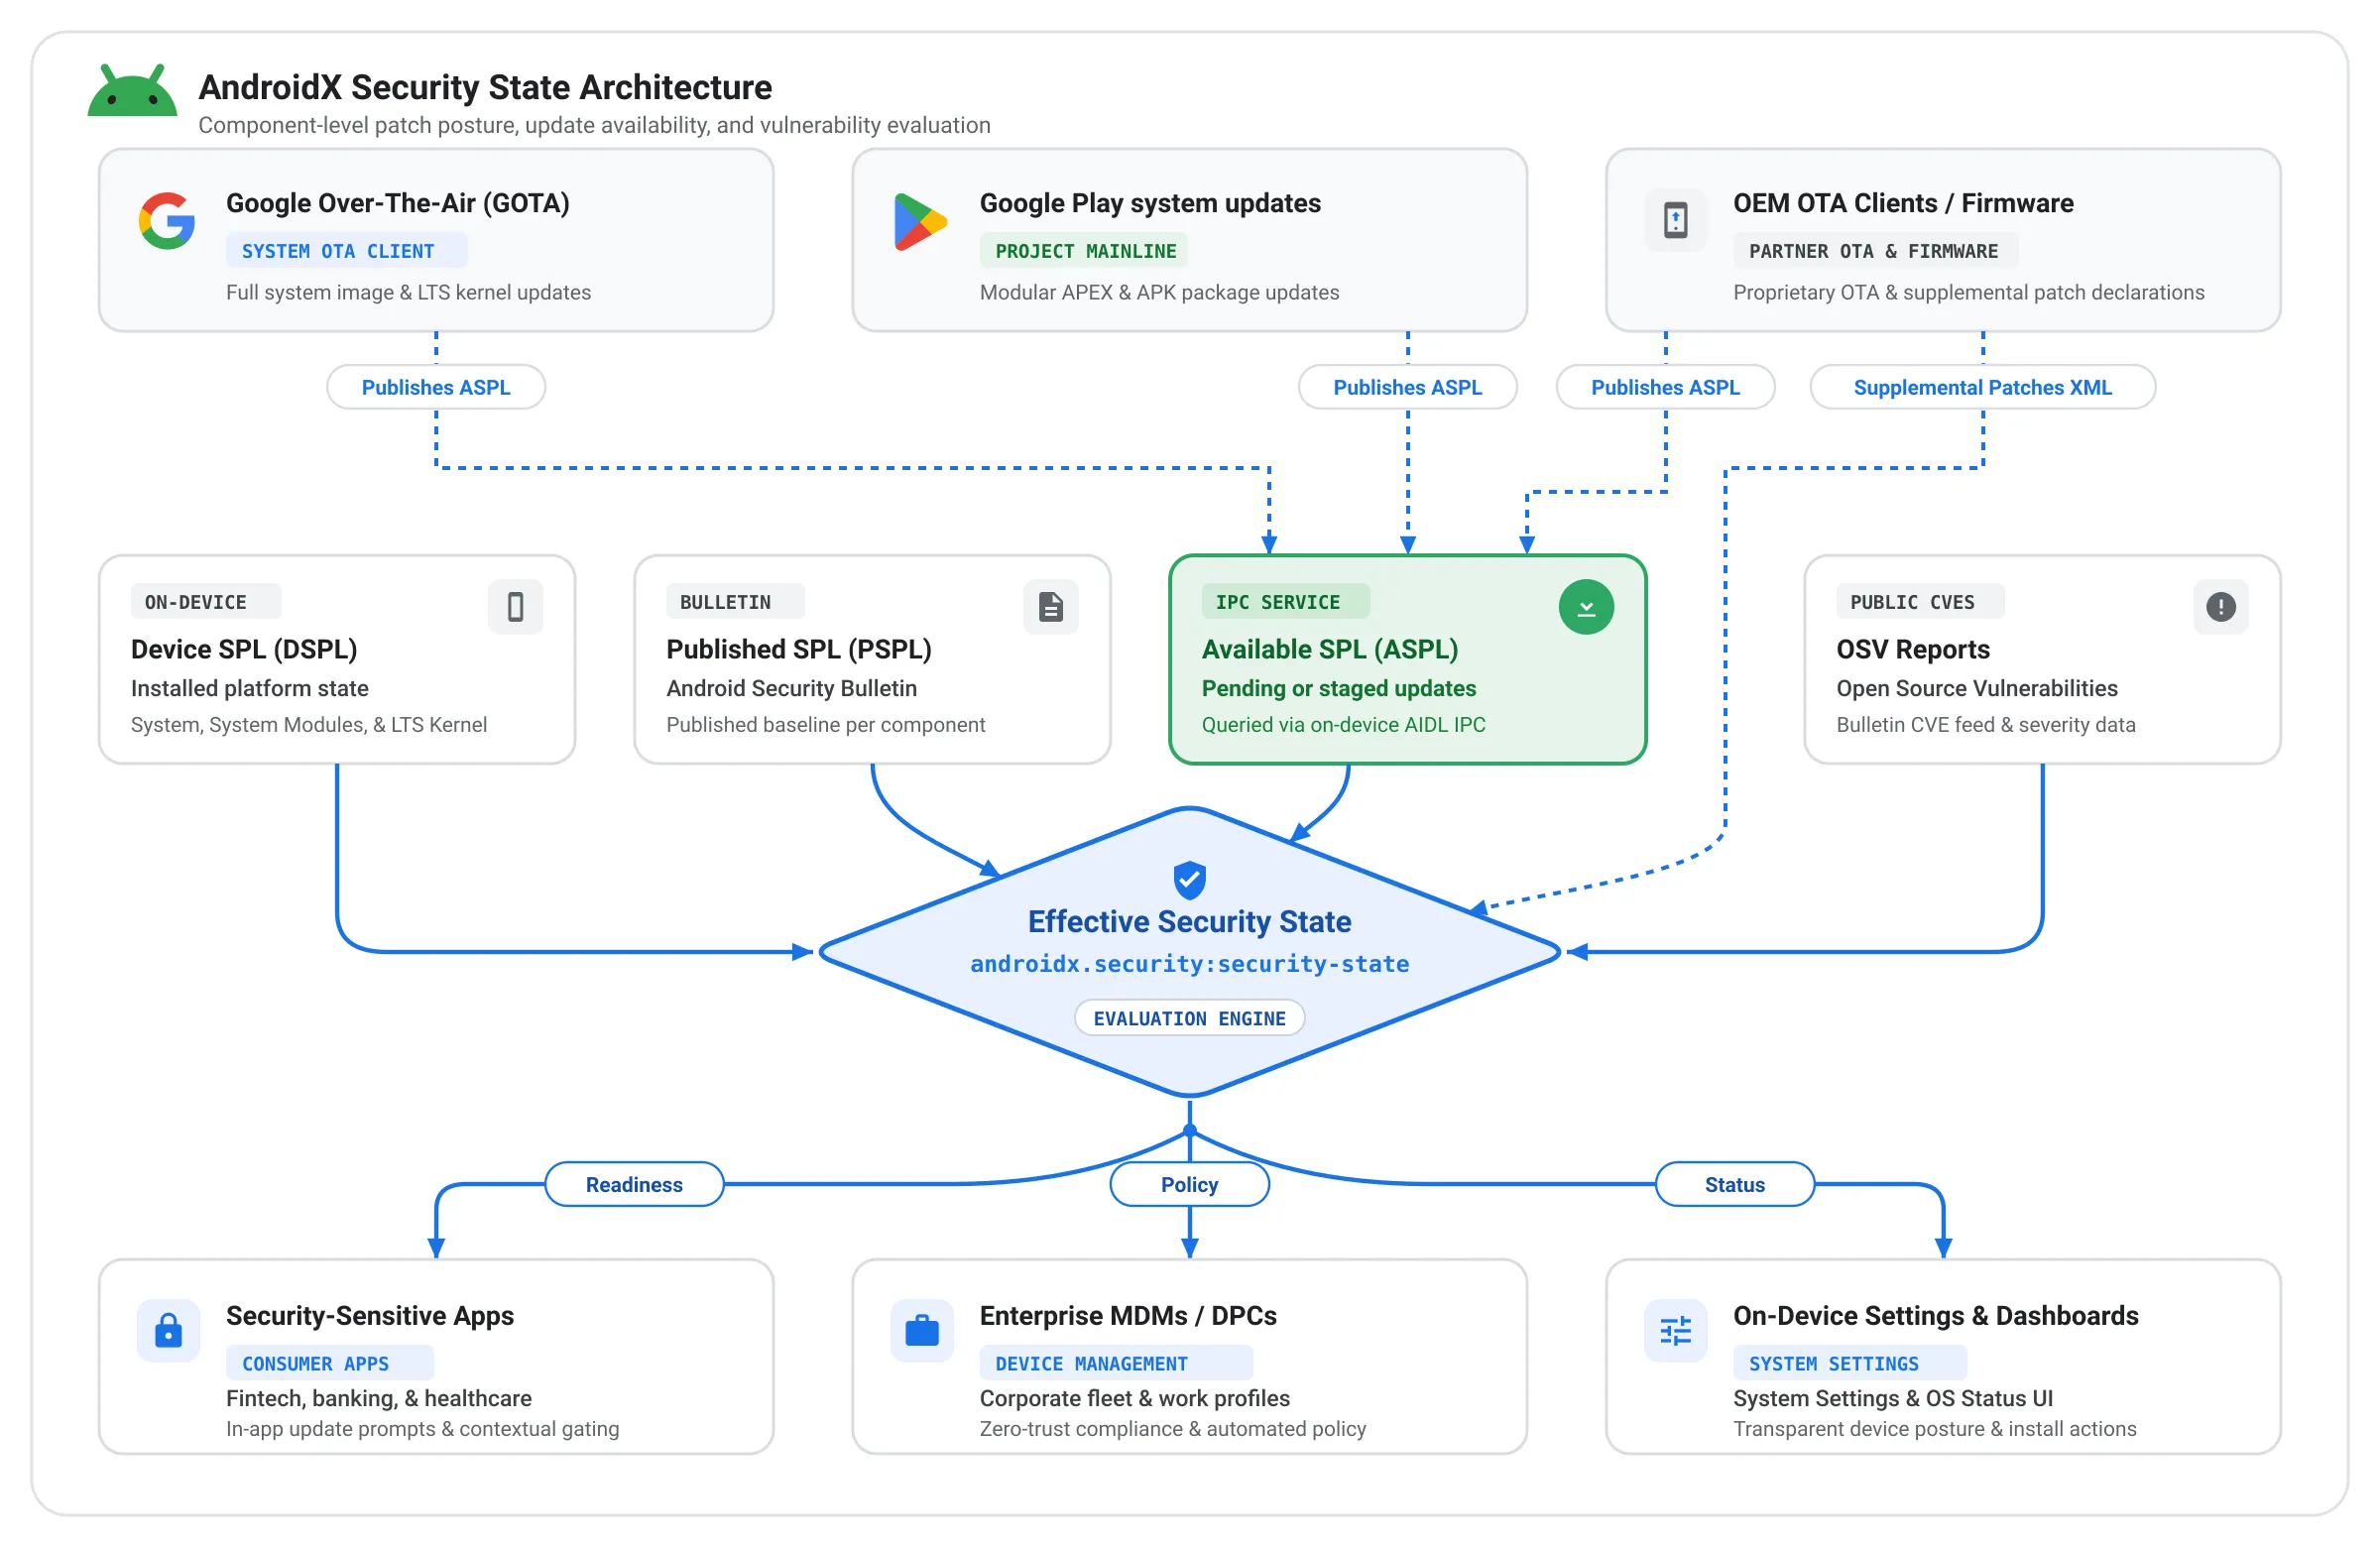
การแสดงระดับแพตช์ที่แตกต่างกัน 3 ระดับนี้ที่ระดับคอมโพเนนต์ช่วยให้นักพัฒนาแอปและองค์กรทราบได้อย่างชัดเจนว่าอุปกรณ์มีความปลอดภัยเพียงใด ระบุแพตช์ที่ขาดหายไป และดำเนินการแก้ไขในเชิงรุกได้ ตัวอย่างด้านล่างแสดงวิธีหนึ่งในการดำเนินการดังกล่าว
นักพัฒนาแอปและองค์กรสามารถรวม DSPL, PSPL และ ASPL เข้าด้วยกันเพื่อตัดสินใจด้านความปลอดภัยอย่างชาญฉลาดตามบริบท แทนที่จะใช้วิธีการเข้าถึงอุปกรณ์แบบทั้งหมดหรือไม่มีเลย ตัวอย่างเช่น แอปธนาคารหรือแอปสำหรับองค์กรสามารถเปรียบเทียบแพตช์ความปลอดภัยปัจจุบันของอุปกรณ์ (DSPL) กับการอัปเดตที่รอดำเนินการ (ASPL) ก่อนที่จะเริ่มเวิร์กโฟลว์ที่มีความละเอียดอ่อน เช่น การชำระเงินที่มีมูลค่าสูงหรือการลงทะเบียนข้อมูลเข้าสู่ระบบ หากมีการอัปเดตที่รอการติดตั้ง นักพัฒนาแอปและองค์กรสามารถกำหนดให้ผู้ใช้อัปเดตอุปกรณ์ก่อนได้ นักพัฒนาแอปและองค์กรสามารถควบคุมได้ละเอียดยิ่งขึ้นโดยการค้นหาว่ามีการแก้ไขช่องโหว่ที่มีความเสี่ยงสูง (CVE) บางอย่างในอุปกรณ์แล้วหรือไม่ เช่น การยืนยันว่ามีการแก้ไข NFC หรือบลูทูธที่สำคัญก่อนที่จะให้สิทธิ์การชำระเงินแบบแตะหรือการแชร์ข้อมูลความใกล้เคียง
โฟลว์ระดับสูง
สำหรับนักพัฒนาแอปและการจัดการขององค์กร
แอปพลิเคชันไคลเอ็นต์สามารถใช้ไลบรารี androidx.security.state เพื่อทำการตัดสินใจอย่างมีข้อมูลและคำนึงถึงบริบทได้โดยทำดังนี้
- การตรวจสอบท่าทางแบบซิงโครนัส (DSPL): แอปสามารถตรวจสอบระดับแพตช์ที่ติดตั้งของระบบ โมดูลระบบ และเคอร์เนลได้ทันทีเมื่อเปิดแอป และเปรียบเทียบกับ PSPL เพื่อยืนยันว่าอุปกรณ์เป็นไปตามพื้นฐานด้านความปลอดภัยที่องค์กรกำหนดหรือไม่ ก่อนที่จะปลดล็อกทรัพยากรของบริษัทที่มีความละเอียดอ่อนหรือการเข้าถึงด้วยไบโอเมตริก
- การแจ้งเตือนการอัปเดตที่รอดำเนินการ (ASPL): แทนที่จะบล็อกพนักงานที่มีอุปกรณ์ที่ใช้แพตช์เวอร์ชันเก่ากว่าเวอร์ชันล่าสุดเล็กน้อยทันที แอปสำหรับองค์กรสามารถค้นหา ASPL เพื่อตรวจสอบว่ามีการจัดเตรียมการอัปเดตระบบหรือการอัปเดตระบบ Google Play ที่รอดำเนินการและพร้อมติดตั้งหรือไม่ หากเป็นเช่นนั้น แอปจะแสดงคำแนะนำในแอปที่ปรับแต่งแล้วซึ่งนำผู้ใช้ไปยังการตั้งค่าระบบเพื่อทำการติดตั้งให้เสร็จสมบูรณ์ได้
- การตรวจสอบระดับช่องโหว่ (CVE): สำหรับกรณีการใช้งานที่มีความเชื่อมั่นสูง ไลบรารีจะช่วยให้ดาวน์โหลดรายงานช่องโหว่เฉพาะอุปกรณ์จากช่องโหว่ในโอเพนซอร์ส (OSV) เพื่อตรวจสอบโดยอัตโนมัติว่า CVE ที่สำคัญและเฉพาะเจาะจงได้รับการแก้ไขในอุปกรณ์แล้วหรือไม่
สำหรับ OEM และไคลเอ็นต์ที่อัปเดต: การกำหนดมาตรฐานความพร้อมใช้งานของการอัปเดต
ไลบรารีเสริม androidx.security.state.provider สร้างกลไก IPC ของ Android ที่ได้มาตรฐานเพื่อให้ไคลเอ็นต์การอัปเดตรายงานความพร้อมใช้งานของการอัปเดตในอุปกรณ์ได้โดยตรง ในอดีต แม้ว่าไคลเอ็นต์ OTA ที่เป็นกรรมสิทธิ์จะแสดงความพร้อมในการอัปเดต แต่ข้อมูลนี้ก็ยังคงแยกกันอยู่และแอปพลิเคชันของบุคคลที่สามไม่สามารถค้นหาได้ นับจากนี้ไป แอปจะเข้าถึงรายละเอียด ASPL ผ่าน API เดียวแบบรวมได้ ไม่ว่าการอัปเดตจะส่งผ่านไคลเอ็นต์ OTA เฉพาะของ OEM หรือ Google Play ตราบใดที่ไคลเอ็นต์การอัปเดตเป็นผู้ให้บริการ
- การอัปเดตระบบ Google Play แสดง ASPL ในอุปกรณ์ Android ที่มี GMS อยู่แล้ว
- นอกจากนี้ เรายังได้เริ่มต้นใช้งาน Google Over-The-Air (GOTA) และกำลังทำงานร่วมกับ OEM ทั่วโลกเพื่อเริ่มต้นใช้งานไคลเอ็นต์ OTA ในเฟรมเวิร์กที่ได้มาตรฐานนี้
การรวมข้อมูลระดับกระดานข่าว
นอกเหนือจากสตริง SPL เดียวแล้ว ไลบรารีสถานะความปลอดภัยยังให้ความชัดเจนเกี่ยวกับความหมายที่แท้จริงของระดับแพตช์นั้นสำหรับอุปกรณ์ การผสานรวมกับฐานข้อมูลช่องโหว่ในโอเพนซอร์ส (OSV) เพื่อรับข้อมูลประกาศข่าวสารด้านความปลอดภัยของ Android ช่วยให้ไลบรารีสามารถเจาะลึกได้มากกว่าที่เคย ข้อมูลนี้ไม่เพียงช่วยให้ทราบว่ามีการบล็อกภัยคุกคามที่เฉพาะเจาะจง เช่น รายการ CVE หรือไม่ แต่ยังช่วยให้ไลบรารีระบุสถานะความปลอดภัย "ที่มีประสิทธิภาพ" และแบบละเอียดของอุปกรณ์ได้ด้วย
แนวทางนี้มีประโยชน์ต่อองค์กรและ OEM ของ Android 2 ประการ ดังนี้
- บางครั้งการอัปเดตความปลอดภัยรายเดือนอาจไม่มีภัยคุกคามใหม่สำหรับคอมโพเนนต์ใดคอมโพเนนต์หนึ่ง ในกรณีนี้ ไลบรารีจะเพิ่มระดับการรักษาความปลอดภัยของคอมโพเนนต์นั้นโดยอัตโนมัติเพื่อแสดงสถานะความปลอดภัยที่ "มีผล" ซึ่งจะช่วยให้มั่นใจได้ว่าอุปกรณ์จะได้รับการระบุอย่างถูกต้องว่าได้รับการปกป้องอย่างเต็มที่จากภัยคุกคามด้านความปลอดภัยที่ทราบทั้งหมด
- ฟีเจอร์ใหม่ที่เปิดตัวใน Android 17 ช่วยให้ OEM ประกาศการแก้ไขด้านความปลอดภัยที่เฉพาะเจาะจงซึ่งใช้เหนือ SPL ผ่านไฟล์ XML ของแพตช์เสริมได้ ฟีเจอร์นี้ช่วยให้ OEM ที่ย้อนพอร์ตการแก้ไขด้านความปลอดภัยที่เฉพาะเจาะจงสามารถพิสูจน์การปฏิบัติตามข้อกำหนดของอุปกรณ์ได้ทันทีโดยไม่ต้องรอการเพิ่ม SPL แบบ Monolithic เต็มรูปแบบ ซึ่งจะช่วยให้มั่นใจได้ว่าความพยายามในการแก้ไขอย่างต่อเนื่องจะได้รับการรับรองอย่างเหมาะสม ไลบรารีสถานะความปลอดภัยจะแสดงข้อมูลแบบละเอียดนี้ต่อแอปและบริการต่างๆ เพื่อให้มั่นใจว่าความพยายามในการแก้ไขอย่างต่อเนื่องจะได้รับการรับรู้ทันทีที่มีการนำไปใช้
เริ่มต้นใช้งาน
ไลบรารีสถานะความปลอดภัยสร้างขึ้นเพื่อเพิ่มศักยภาพให้กับทั้งระบบนิเวศของ Android
- นักพัฒนาแอปและ MDM: หากต้องการเริ่มปกป้องผู้ใช้และประเมินสถานะแพตช์แบบเรียลไทม์ โปรดดูคู่มือทำความเข้าใจสถานะความปลอดภัยของอุปกรณ์อย่างเป็นทางการ
- OEM และไคลเอ็นต์การอัปเดต: เตรียมความพร้อมไคลเอ็นต์การอัปเดตเพื่อเปิดเผย ASPL โดยใช้ไลบรารี AndroidX Security State Provider อ้างสิทธิ์เครดิตทันทีสำหรับแพตช์ที่ย้อนกลับโดยการเผยแพร่ XML ของแพตช์เสริม
- หมายเหตุประจำรุ่น: ดูหมายเหตุประจำรุ่นอย่างเป็นทางการของ AndroidX สำหรับไลบรารี Security-State และ Security-State-Provider เพื่อดูบันทึกการเปลี่ยนแปลงและลายเซ็น API แบบสมบูรณ์
เราให้ความสำคัญกับความคิดเห็นของคุณ โปรดลองใช้ไลบรารีและแจ้งให้เราทราบความคิดเห็นของคุณหรือรายงานปัญหาใน Android Issue Tracker สาธารณะ
-
 ข่าวสารเกี่ยวกับผลิตภัณฑ์
ใน Google Play เราขยายแพลตฟอร์มการสมัครใช้บริการอย่างต่อเนื่องเพื่อช่วยให้คุณขับเคลื่อนการเติบโต ปรับตัวให้เข้ากับโมเดลธุรกิจใหม่ๆ และเข้าถึงผู้ใช้ได้ตรงจุด
Sheenam Mittal • อ่าน 4 นาที -
 ข่าวสารเกี่ยวกับผลิตภัณฑ์
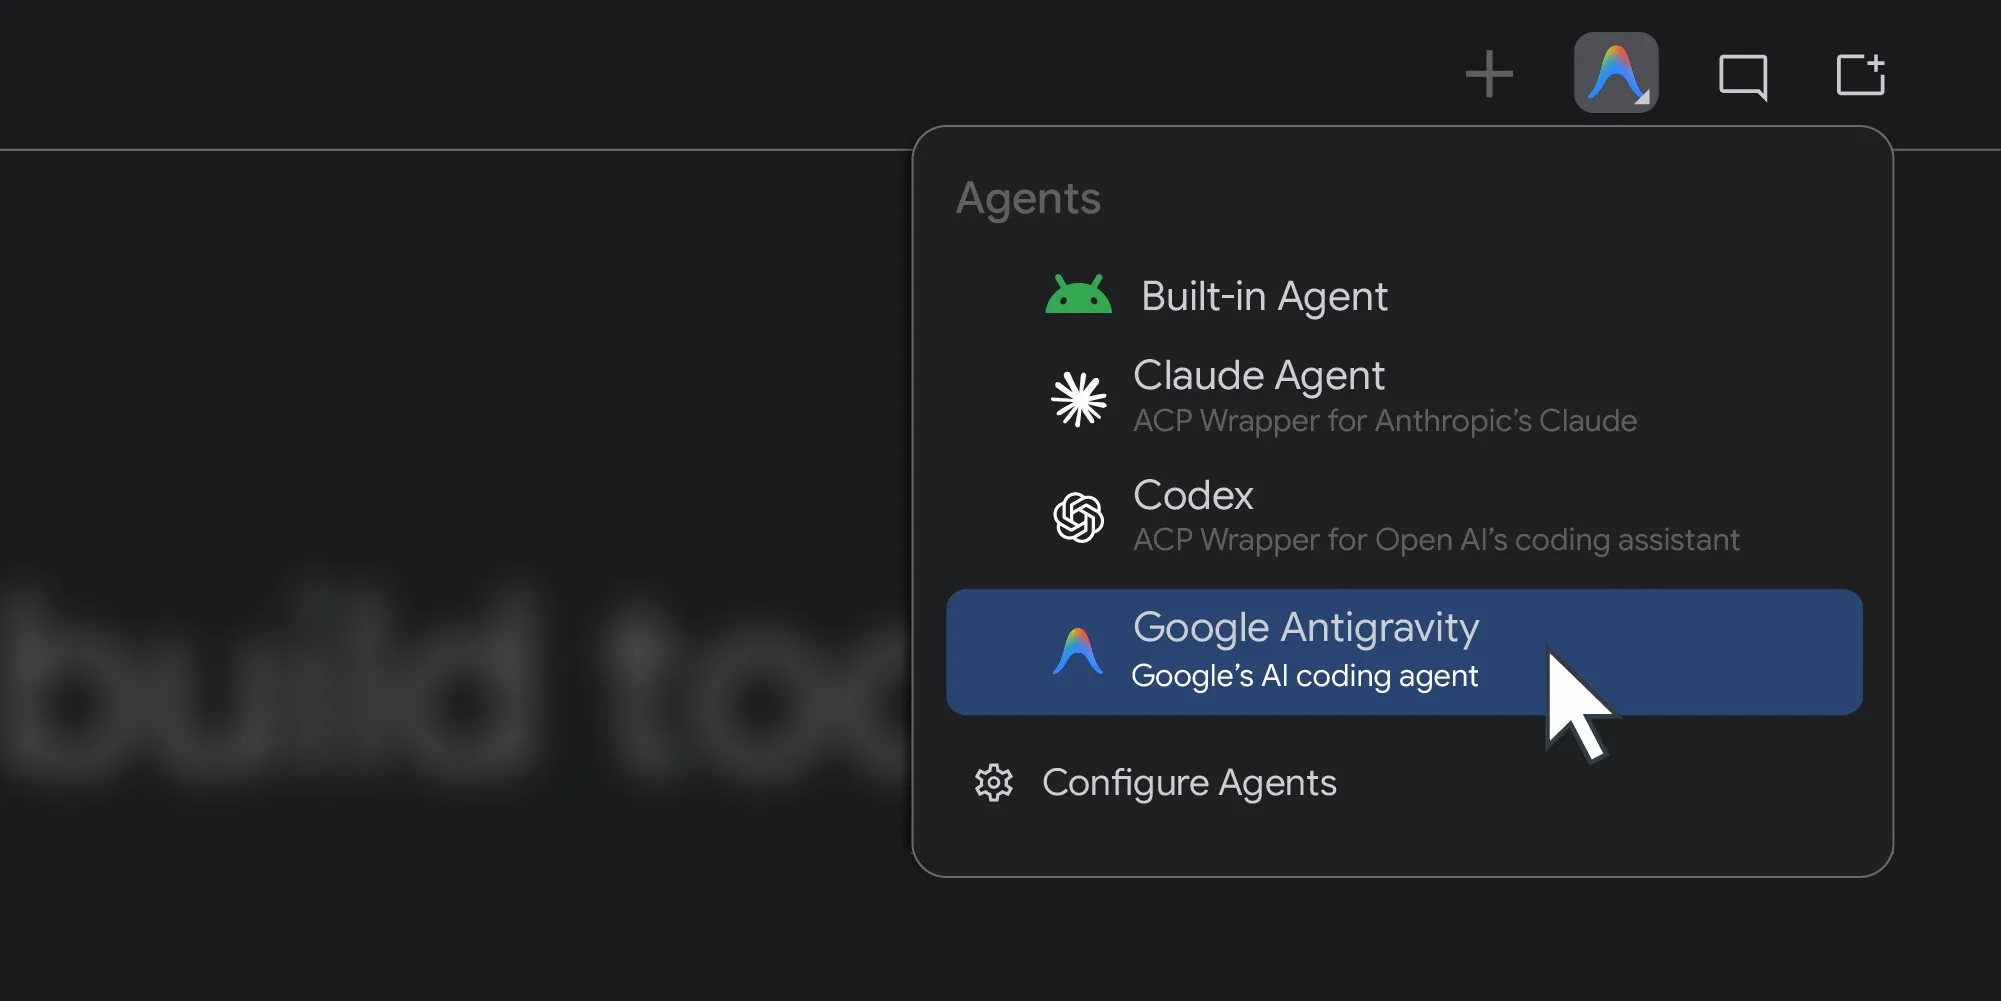
เมื่อปีที่แล้ว Android Studio ได้เปิดให้ใช้โมเดล AI ใดก็ได้ วันนี้เราจะก้าวไปอีกขั้นด้วยการเปิดตัวการรองรับเอเจนต์การเขียนโค้ดที่คุณเลือก
Matthew Warner • ใช้เวลาอ่าน 3 นาที -
 ข่าวสารเกี่ยวกับผลิตภัณฑ์
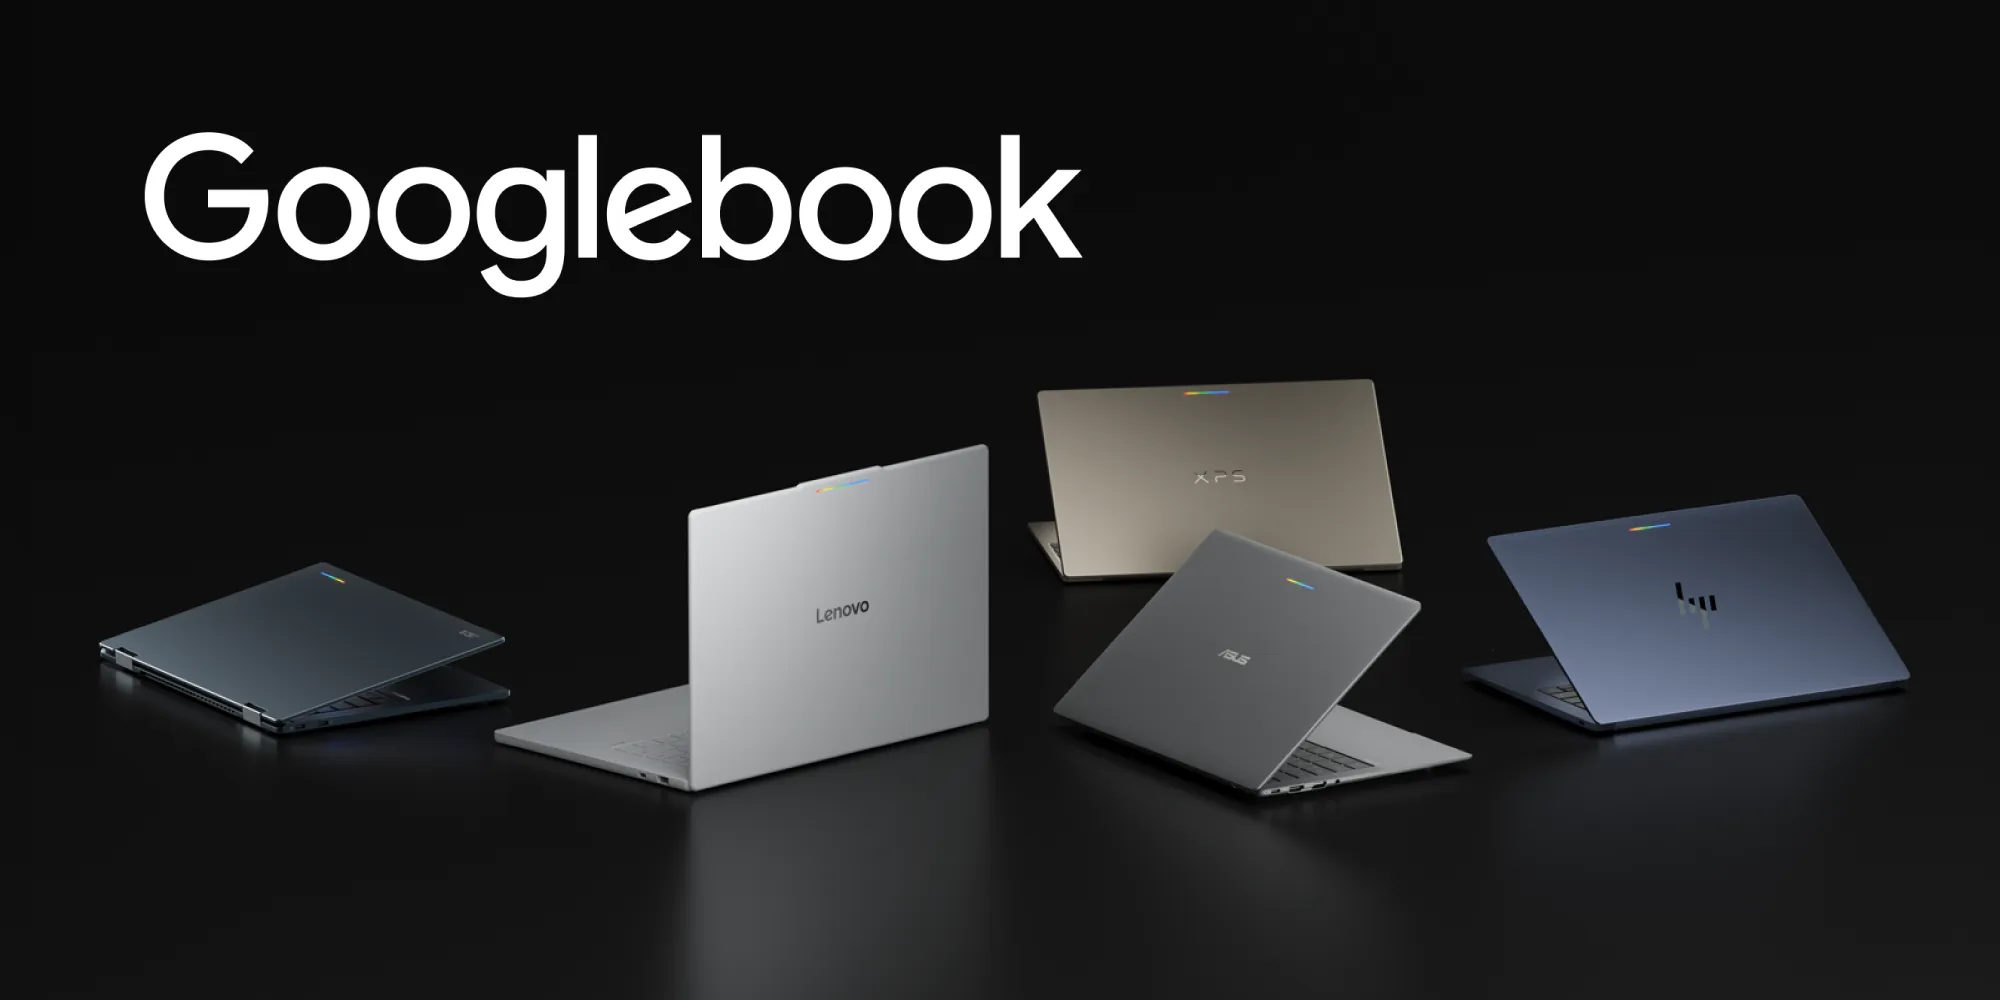
Googlebook เปิดตัวแล็ปท็อปหมวดหมู่ใหม่ที่สร้างขึ้นบนพื้นฐาน Android ที่ใช้ร่วมกัน ฮาร์ดแวร์ประสิทธิภาพสูงจากพาร์ทเนอร์ เช่น HP, Dell, Lenovo, Acer และ Asus ผสานความสะดวกในการใช้งานบนอุปกรณ์เคลื่อนที่เข้ากับประสิทธิภาพของเดสก์ท็อป
Fahd Imtiaz, Loryn Hairston • อ่าน 4 นาที
รับข้อมูลเชิงลึกด้านการพัฒนา Android ล่าสุดส่งตรงถึงกล่องจดหมายของคุณทุกสัปดาห์