AndroidX Security State kitaplıklarıyla tanışın: Cihaz güvenliğinin birleşik görünümü
Okuma süresi: 4 dk.
Android olarak, geliştiricilere ve kurumsal iş ortaklarına cihazları korumak için ihtiyaç duydukları verileri sağlamak üzere sürekli çalışıyoruz. Bugün, Android ekosistemindeki kapsamlı güvenlik durumuna ve bekleyen güncellemelere daha fazla şeffaflık kazandırmak için tasarlanmış merkezi bir mekanizma sunan AndroidX Security State 1.1.0 sürümü ve Security State Provider1.0.0 sürümü kitaplıklarının kararlı sürümünü duyurmaktan heyecan duyuyoruz.
İster güvenliğin kritik olduğu, tüketiciye yönelik uygulamalar (ör. bankacılık, finans teknolojisi veya sağlık) ister mobil cihaz yönetimi (MDM) çözümleri geliştiriyor olun, bu kitaplıklar cihazın güvenlik durumunu bileşen bazında programatik olarak doğrulamanıza olanak tanır. Kaba ve monolitik bir güvenlik yaması seviyesine (SPL) güvenmek yerine, androidx.security.state kitaplığı aracılığıyla gerçek bileşen düzeyinde korumayı ve düzeltmelerin etkin bir şekilde beklemede olup olmadığını değerlendirebilirsiniz. OEM'ler ve kablosuz (OTA) istemci geliştiricileri için tamamlayıcı androidx.security.state.provider kitaplığı, güncelleme kullanılabilirliğini standartlaştırılmış mekanizmalar aracılığıyla göstermenize olanak tanır.
Güvenlik yaması seviyelerini (SPL) anlama
Android, Google Play sistem güncellemeleri gibi modüler sistemler aracılığıyla hızlı ve bağımsız bileşen güncellemeleri sunacak şekilde gelişti. Bu nedenle, bir cihazın gerçek güvenlik durumunu belirlemek için tek bir SPL derleme özelliğine güvenmek artık en iyi yöntem değildir. Bileşen düzeyinde görünürlük sağlamak için Security State kitaplıkları, üç farklı yama düzeyi için API'ler sunar:
- Cihaz SPL'si (DSPL): Belirli sistem bileşenleri için cihazda yüklü olan ve çalışan güvenlik yaması seviyesi. Ağ çağrıları olmadan cihaz özelliklerinden ve yapılandırmalarından sorgulanır.
- Yayınlanan SPL (PSPL): Bu bileşenler için Android Güvenlik Bülteni'nde resmi olarak yayınlanan en son yama seviyesi.
- Kullanılabilir SPL (ASPL): Belirli bir cihaza indirilip yüklenmeye hazır olan yama seviyesi. Cihaz üzerindeki güncelleme istemcileriyle süreçler arası iletişim (IPC) aracılığıyla eşzamansız olarak sorgulanır.
Security State kitaplıkları, aşağıdaki bileşenlerde bu yama seviyelerini takip eder:
- Sistem: Standart/OEM sistem OTA güncellemeleri aracılığıyla güncellenen temel Android işletim sistemi.
- Sistem modülleri: Google Play sistem güncellemeleri (Project Mainline) aracılığıyla arka planda sorunsuz bir şekilde güncellenen modüler OS alt sistemleri.
- Çekirdek: Cihazın donanımını ve yazılımını birbirine bağlayan temel katmandır. Aylık takvim tarihleri yerine Uzun Süreli Destek (LTS) yayınlanan sürüm sürümleri (ör. 5.15.159 veya 6.1.91) üzerinden değerlendirilir.
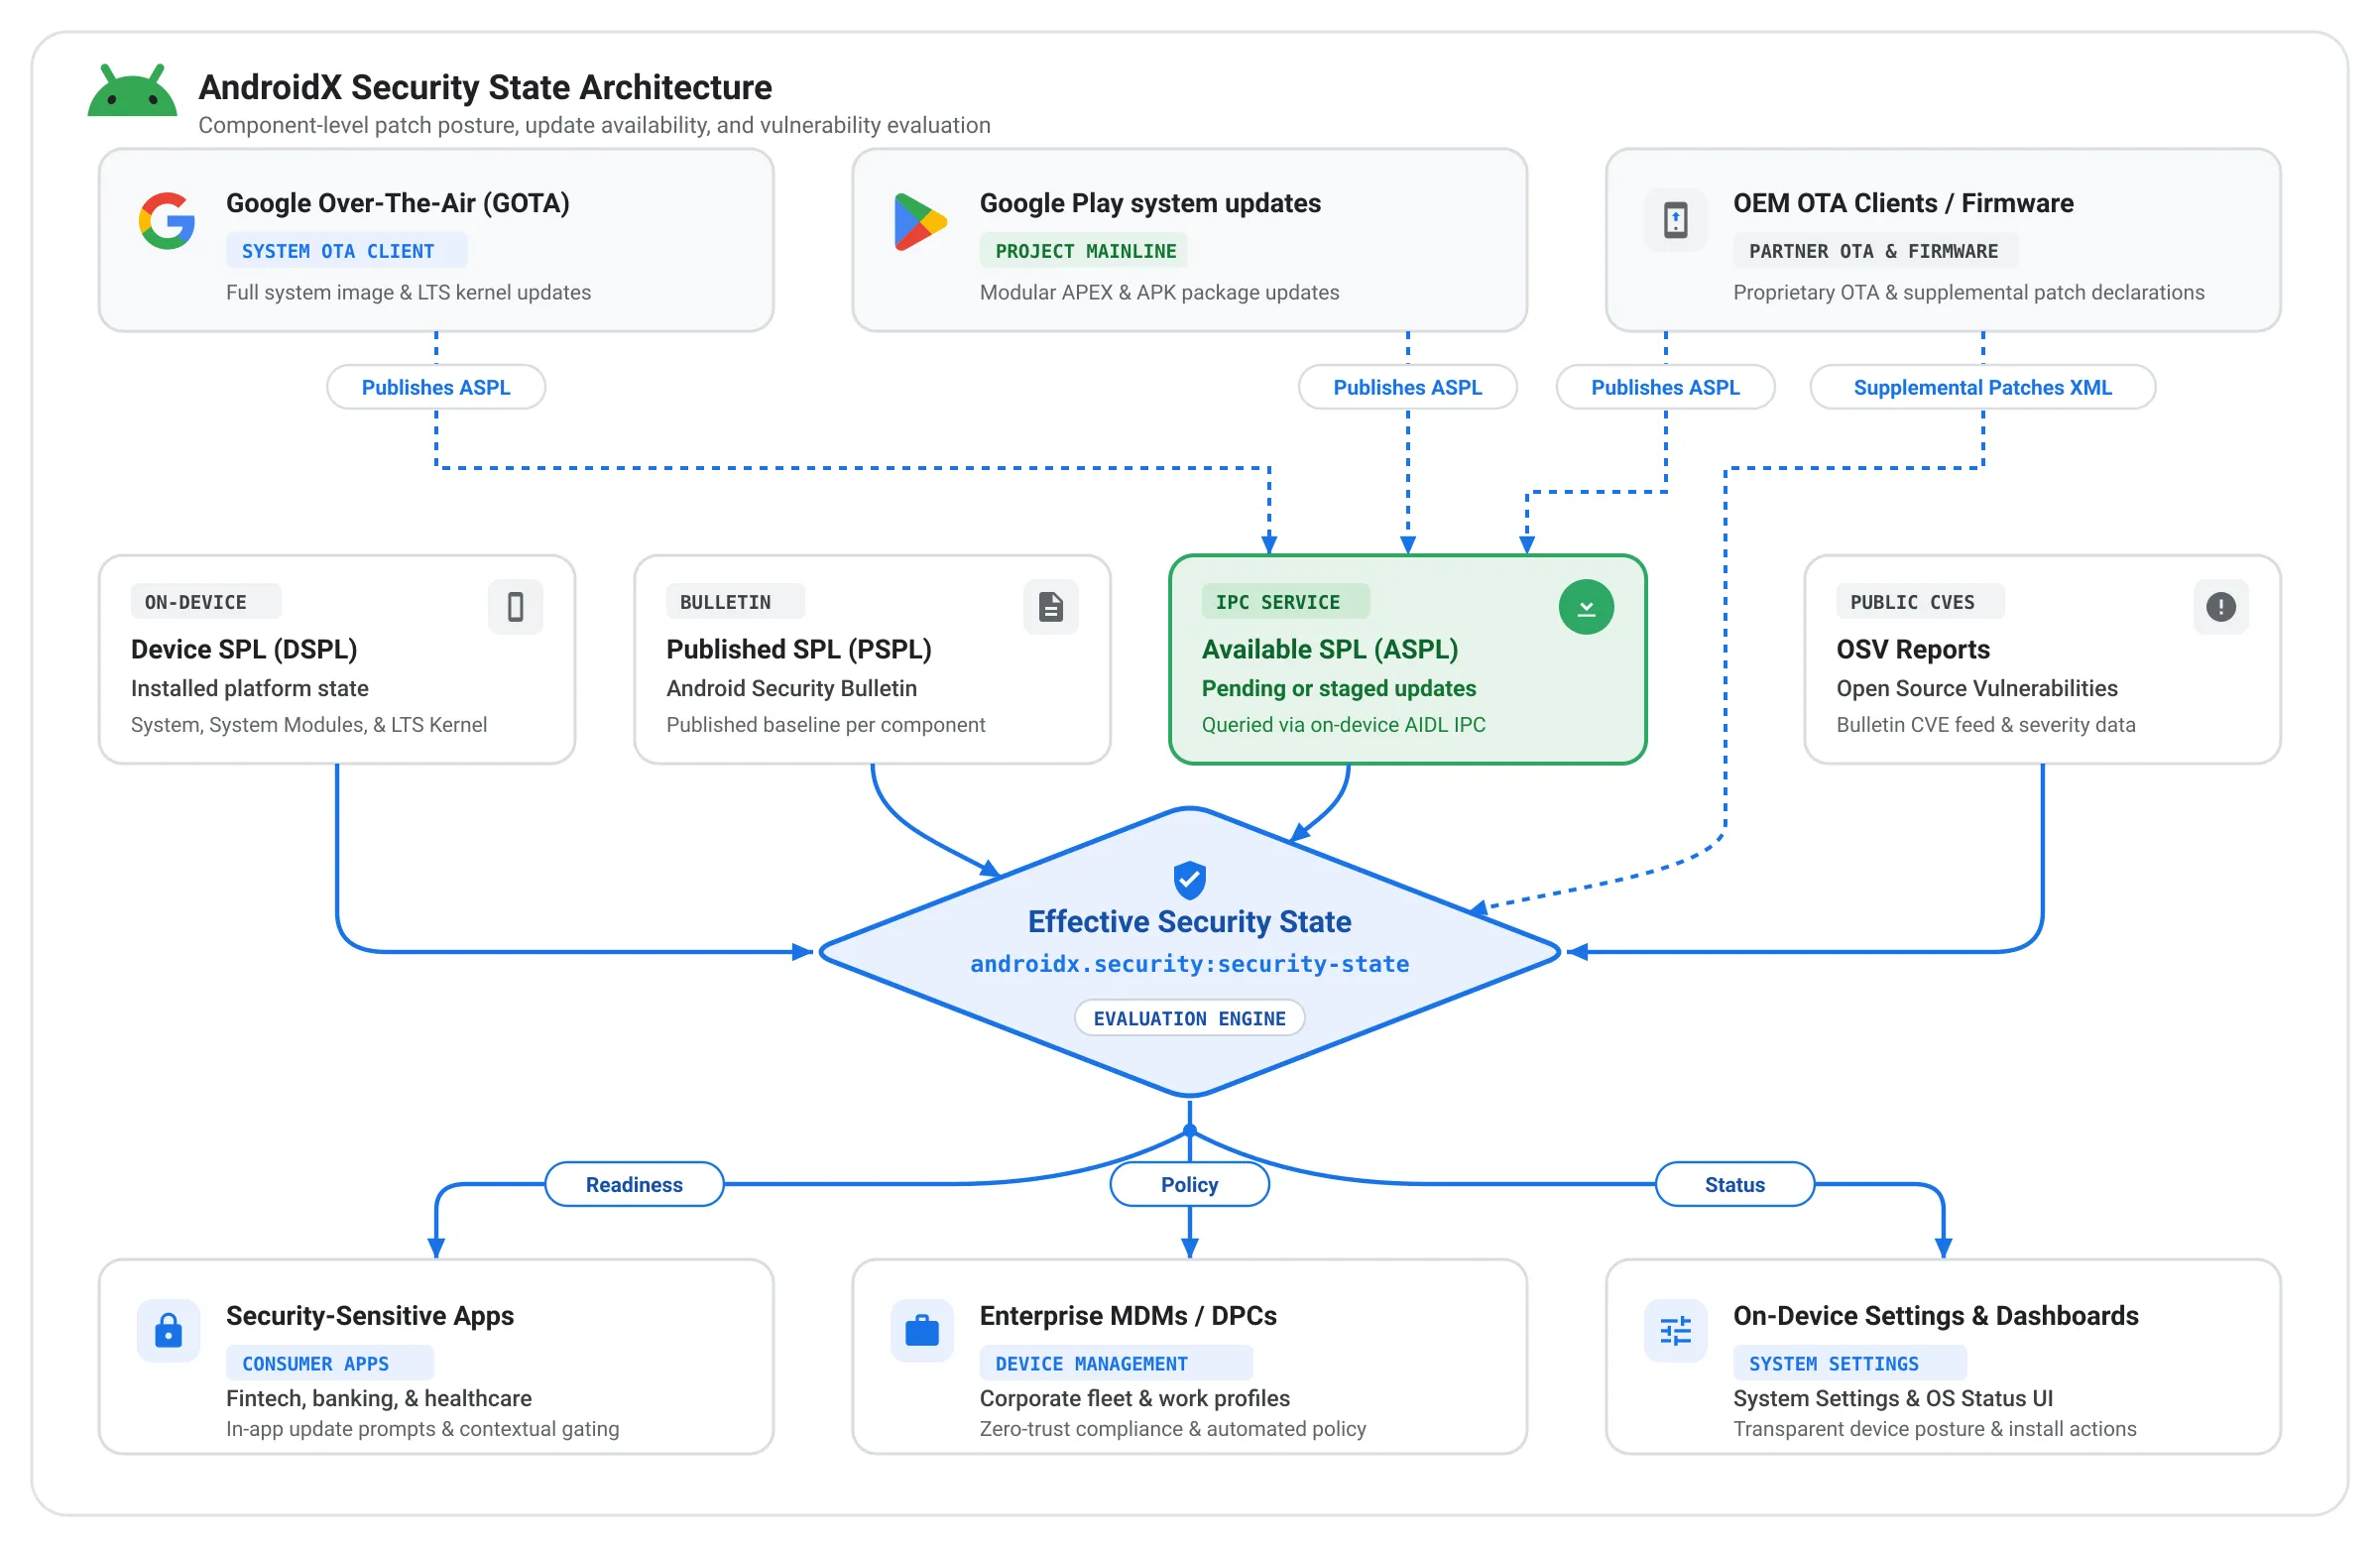
Geliştiriciler ve kuruluşlar, bu üç farklı yama seviyesini bileşen düzeyinde görerek artık bir cihazın ne kadar güvenli olduğunu tam olarak anlayabilir, eksik yamaları belirleyebilir ve proaktif düzeltme adımları atabilir. Bunu yapmanın bir yolu aşağıdaki örnekte gösterilmiştir.
Geliştiriciler ve kuruluşlar, cihaz erişimi konusunda "ya hep ya hiç" yaklaşımını benimsemek yerine DSPL, PSPL ve ASPL'yi birleştirerek akıllı ve bağlama dayalı güvenlik kararları verebilir. Örneğin, bir bankacılık veya kurumsal uygulama, yüksek değerli ödemeler veya kimlik bilgisi kaydı gibi hassas iş akışlarını başlatmadan önce cihazın mevcut güvenlik yamasını (DSPL) bekleyen güncellemelerle (ASPL) karşılaştırabilir. Yüklenmeyi bekleyen bir güncelleme varsa geliştiriciler ve kuruluşlar, kullanıcının önce cihazını güncellemesini zorunlu kılabilir. Geliştiriciler ve kuruluşlar, daha ayrıntılı kontrol için cihazda belirli yüksek riskli güvenlik açıklarının (CVE'ler) düzeltilip düzeltilmediğini sorgulayabilir. Örneğin, temassız ödeme veya yakınlık verisi paylaşımına izin vermeden önce kritik NFC ya da Bluetooth düzeltmelerinin yapılıp yapılmadığını doğrulayabilirler.
Üst düzey akış
Uygulama geliştiriciler ve kurumsal yönetim için
İstemci uygulamaları, bilinçli ve bağlama duyarlı kararlar almak için androidx.security.state kitaplığını kullanabilir:
- Eşzamanlı Durum Kontrolleri (DSPL): Uygulamalar, uygulama başlatıldığında sistemin, sistem modüllerinin ve çekirdeğin yüklü yama seviyelerini hemen inceleyebilir ve hassas kurumsal kaynakların veya biyometrik erişimin kilidini açmadan önce cihazın bir kuruluşun gerekli güvenlik temelini karşılayıp karşılamadığını doğrulamak için PSPL ile karşılaştırabilir.
- Bekleyen Güncelleme İstemi (ASPL): Kurumsal uygulamalar, cihazı yamalar konusunda biraz geride olan bir çalışanı hemen engellemek yerine ASPL'yi sorgulayarak bekleyen bir sistem güncellemesinin veya Google Play sistem güncellemesinin hazırlanıp yüklenmeye hazır olup olmadığını kontrol edebilir. Bu durumda uygulamalar, kullanıcıyı yüklemeyi tamamlaması için Sistem Ayarları'na yönlendiren özel uygulama içi talimatlar gösterebilir.
- Güvenlik Açığı Düzeyinde Denetim (CVE'ler): Kitaplık, yüksek düzeyde güvence gerektiren kullanım alanları için Açık Kaynak Güvenlik Açıkları'ndan (OSV) cihaza özel güvenlik açığı raporları indirme olanağı sunar. Bu sayede, belirli ve kritik CVE'lerin cihazda çözülüp çözülmediği programatik olarak denetlenebilir.
OEM'ler ve güncelleme istemcileri için: Güncelleme kullanılabilirliğini standartlaştırma
Tamamlayıcı androidx.security.state.provider kitaplığı, güncelleme istemcilerinin güncelleme kullanılabilirliğini doğrudan cihazda bildirmesi için standartlaştırılmış bir Android IPC mekanizması oluşturur. Geçmişte, özel OTA istemcileri güncelleme kullanılabilirliğini gösterse bile bu bilgiler ayrı tutuluyordu ve üçüncü taraf uygulamalar tarafından sorgulanamıyordu. Bundan sonra uygulamalar, güncelleme istemcisi tarafından sağlandığı sürece güncellemenin bir OEM'in özel OTA istemcisi veya Google Play aracılığıyla sunulup sunulmadığına bakılmaksızın tek ve birleştirilmiş bir API aracılığıyla ASPL ayrıntılarına erişebilir.
- Google Play sistem güncellemeleri, GMS Android cihazlarda ASPL'yi zaten gösterir.
- Google Over-The-Air (GOTA) da kullanıma sunuldu. OTA istemcilerini bu standartlaştırılmış çerçeveye dahil etmek için dünya genelindeki OEM'lerle birlikte çalışıyoruz.
Bülten düzeyindeki verileri dahil etme
Güvenlik Durumu kitaplıkları, tek bir SPL dizesinin ötesinde, bu yama seviyesinin cihaz için gerçekte ne anlama geldiğini açıklar. Android Güvenlik Bülteni verilerini almak için Açık Kaynak Güvenlik Açıkları (OSV) veritabanıyla entegre olan kitaplıklar, her zamankinden daha ayrıntılı inceleme yapabilir. Bu veriler, yalnızca CVE girişi gibi belirli bir tehdidin engellenip engellenmediğini sormak yerine, kitaplıkların cihazın "etkili" ve ayrıntılı güvenlik durumunu sağlamasına da olanak tanır.
Bu yaklaşımın işletmelere ve Android OEM'lere sağladığı iki avantaj şunlardır:
- Bazen aylık güvenlik güncellemeleri belirli bir bileşen için yeni tehditler içermez. Bu durumda kitaplıklar, bileşenin "etkin" güvenlik durumunu yansıtmak için güvenlik seviyesini otomatik olarak artırır. Bu sayede, bilinen tüm güvenlik tehditlerine karşı tam olarak korunan cihazlar doğru şekilde kredilendirilir.
- Android 17'de kullanıma sunulan yeni bir özellik sayesinde OEM'ler, Ek Yamalar XML dosyası aracılığıyla SPL'nin üzerinde uygulanan belirli güvenlik düzeltmelerini beyan edebilir. Bu özellik, belirli güvenlik düzeltmelerini geriye dönük olarak uygulayan OEM'lerin, tam bir monolitik SPL artışını beklemek zorunda kalmadan cihaz uyumluluğunu hemen kanıtlamasına olanak tanır. Böylece, sürekli yama uygulama çalışmalarının uygun şekilde değerlendirilmesi sağlanır. Security State kitaplıkları, bu ayrıntılı bilgileri uygulamalara ve hizmetlere sunarak sürekli yama uygulama çalışmalarının uygulandıkları anda tanınmasını sağlar.
Başlayın
Güvenlik Durumu Kitaplıkları, tüm Android ekosistemini güçlendirmek için tasarlanmıştır.
- Uygulama Geliştiriciler ve MDM'ler: Kullanıcılarınızı korumaya ve gerçek zamanlı yama durumunu değerlendirmeye başlamak için resmi Cihaz güvenlik durumunu anlama kılavuzunu inceleyin.
- OEM'ler ve güncelleme istemcileri: AndroidX Security State Provider kitaplığını kullanarak ASPL'yi göstermek için güncelleme istemcilerinizi ekleyin. Ek Yamalar XML'leri yayınlayarak geriye dönük yamalar için anında kredi alın.
- Sürüm Notları: Değişiklik günlüklerinin ve API imzalarının tamamı için Security-State ve Security-State-Provider kitaplıklarının resmi AndroidX Sürüm Notları'na göz atın.
Görüşleriniz bizim için önemlidir. Lütfen kitaplıkları deneyin ve düşüncelerinizi bizimle paylaşın veya herkese açık Android Issue Tracker'da sorunları bildirin.
-
 Ürün Haberleri
Yakında çıkacak Android sürümünü hedefleyen uygulamalar artık WRITE_CONTACTS izniyle kişilere doğrudan yazamayacak.
Roxanna Aliabadi Walker • Okuma süresi: 6 dk. -
 Ürün Haberleri
Temsilci tabanlı geliştirme hızlandıkça Android mühendisliği heyecan verici yeni bir aşamaya geçiyor: yardımcı kod tamamlamadan, sizin yönlendirmenizle uçtan uca yürütülen temsilcilere geçiş. Kullandığınız modeller ve temsilciler konusunda tam bir seçim özgürlüğüne ve esnekliğe sahipsiniz.
Jason Buchel • Okuma süresi: 3 dk. -
 Ürün Haberleri
Bugün, "bir mağazadan daha fazlası" vizyonumuzu bir sonraki aşamaya nasıl taşıdığımızı paylaştık. Google Play, aylık 250 milyondan fazla etkin kullanıcının kişisel ana sayfası olan Siz sekmesinden 700 milyondan fazla oyuncu profilini birbirine bağlayan birleşik oyun platformumuza kadar her yerde kullanıcılarla buluşuyor.
Paul Feng • Okuma süresi: 3 dk.
Android geliştiriciliğiyle ilgili en son analizleri her hafta gelen kutunuza alın.