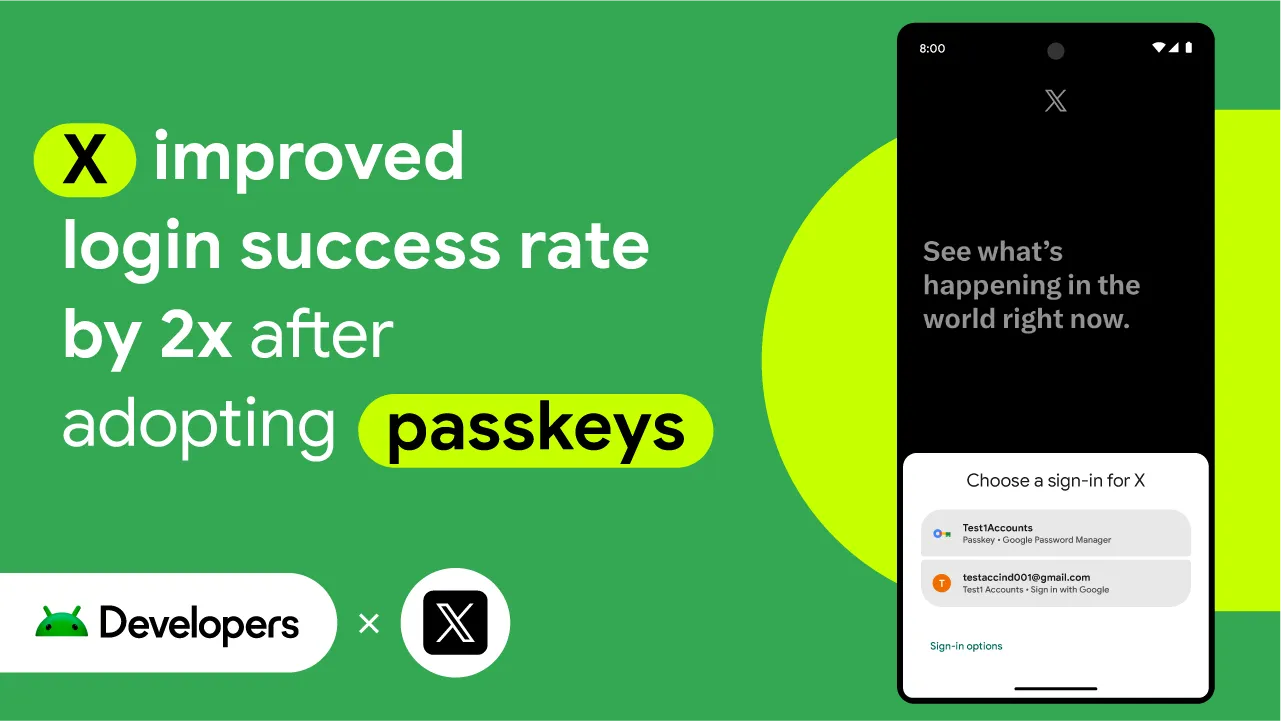
X는 속보, 엔터테인먼트, 스포츠, 정치 등 다양한 분야의 소식을 전하는 소셜 미디어 앱으로, 전 세계 약 5억 명의 사용자가 실시간 해설과 함께 전체 스토리를 파악할 수 있도록 지원합니다. 최근 X 개발자는 사용자가 관심 있는 대화를 놓치지 않도록 Android 앱의 로그인 프로세스를 개편했습니다. 팀은 Credential Manager API를 사용하여 앱에 더 빠르고 쉽고 안전하게 액세스할 수 있는 새로운 패스키 인증을 구현했습니다.
패스키로 로그인 간소화
오늘날 기존의 비밀번호 기반 인증 시스템은 보안성이 떨어지고 사이버 공격에 더 취약합니다. 많은 사용자가 추측하기 쉬운 비밀번호를 선택하는 경우가 많으며, 악의적인 행위자는 무차별 대입 공격을 사용하여 이를 쉽게 해독할 수 있습니다. 또한 여러 계정에서 동일한 비밀번호를 재사용하므로 비밀번호 하나가 해킹되면 모든 계정이 도용됩니다.
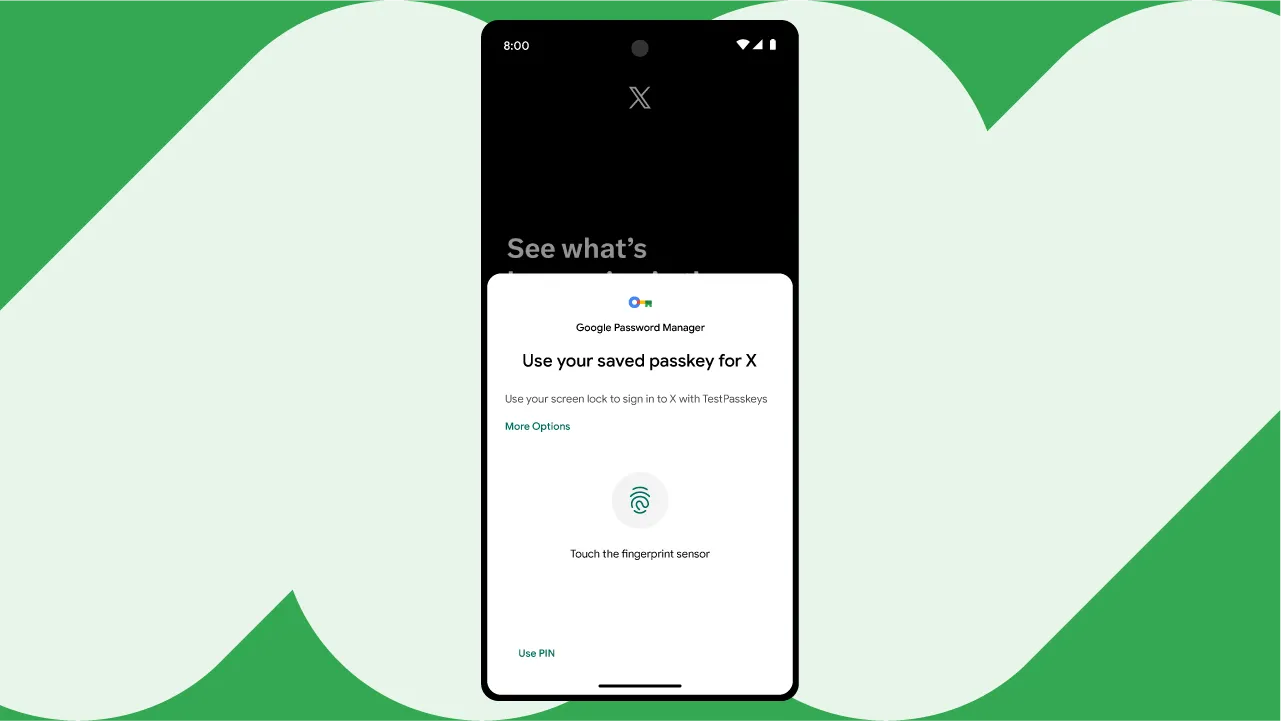
패스키는 비밀번호를 완전히 없앰으로써 취약한 비밀번호와 피싱 공격으로 인한 계정 보안 우려를 해소합니다. 이 기능은 더 안전하고 원활한 로그인 환경을 제공하므로 사용자가 사용자 이름이나 비밀번호를 기억하지 않아도 됩니다.
X의 안전 책임자인 카일리 맥로버츠는 "패스키는 비밀번호를 PIN이나 지문 또는 얼굴 인식과 같은 생체 인식 데이터로 대체하는 더 간단하고 안전한 로그인 방법입니다."라고 말했습니다. "사용자가 더 쉽고 안전하게 로그인할 수 있도록 패스키를 사용하는 방법을 모색했습니다. 비밀번호를 기억하는 번거로움 없이 계정을 보호할 수 있습니다."
패스키를 구현한 이후 X팀은 로그인 시간이 크게 단축되고 로그인 흐름이 개선되었음을 보여주는 측정항목을 확인했습니다. 패스키를 사용하면 비밀번호에만 의존할 때보다 앱의 로그인 성공률이 두 배로 증가합니다. 또한 패스키를 사용 설정한 사용자의 비밀번호 재설정 요청도 감소했습니다.
X 개발자에 따르면 패스키를 도입하면 보안 강화와 로그인 환경 간소화 외에도 비용 절감, UX 개선과 같은 이점이 있습니다.
"패스키는 강력한 고유 인증을 제공하므로 SMS 기반 2단계 인증과 관련된 비용을 절감할 수 있었습니다."라고 카일리는 말했습니다. "로그인이 간편해지면서 비밀번호를 기억하거나 재설정하는 번거로움이 줄어들어 사용자가 플랫폼에 참여할 가능성이 더 커졌습니다."
패스키는 공개 키 암호화를 사용하여 사용자를 인증하고 비공개 키를 제공합니다. 즉, 웹사이트와 앱은 공개 키를 확인하고 저장할 수 있지만 비공개 키는 확인하고 저장할 수 없습니다. 비공개 키는 사용자의 사용자 인증 정보 제공업체에서 암호화하여 저장합니다. 키는 고유하고 웹사이트나 앱에 연결되어 있으므로 피싱할 수 없어 보안을 강화할 수 있습니다.
Credential Manager API를 사용한 원활한 통합
카일리에 따르면 X 개발자들은 패스키를 통합하기 위해 Android의 Credential Manager API를 사용했으며, 이로 인해 프로세스가 '매우 원활'해졌습니다. 이 API는 Smart Lock, 원탭, Google 로그인을 하나의 간소화된 워크플로로 통합합니다. 또한 개발자는 수백 줄의 코드를 삭제하여 구현을 개선하고 유지보수 오버헤드를 줄일 수 있었습니다.
결국 인증 관리자로의 이전은 X명의 개발자가 2주 만에 완료했으며, 이후 2주 동안 패스키를 완전히 지원했습니다. X의 직원 엔지니어인 사우라브 아로라는 '매우 빠른 마이그레이션'이었으며 팀은 '이렇게 간단하고 직관적일 것이라고는 예상하지 못했다'고 말했습니다. 코루틴 기반의 간단한 인증 관리자 API 덕분에 여러 인증 옵션을 처리하는 복잡성이 사실상 사라져 코드, 버그 발생 가능성, 전반적인 개발자 노력이 줄었습니다.
X 개발자는 Credential Manager API를 통합하여 개발자 속도를 크게 개선했습니다. Credential Manager API를 통해 패스키를 도입한 결과 다음과 같은 성과를 거두었습니다.
- 인증 모듈의 코드 80% 감소
- 기존 극단적 사례 버그의 90% 해결
- GIS, 원탭, Smart Lock 처리 코드 85% 감소
createCredential 및 getCredential와 같은 Credential Manager API의 최상위 메서드를 사용하면 개별 프로토콜을 둘러싼 맞춤 로직의 복잡성을 제거하여 통합을 간소화할 수 있습니다. 이러한 일관된 접근 방식은 X 개발자가 단일한 일관된 인터페이스를 사용하여 패스키, 비밀번호, 제휴 로그인(예: Google 계정으로 로그인)과 같은 다양한 인증 유형을 처리할 수 있음을 의미했습니다.
"인증 관리자의 간단한 API 메서드를 사용하면 한 번의 호출로 패스키, 비밀번호, 제휴 토큰을 가져올 수 있어 분기 로직을 줄이고 응답 처리를 더 깔끔하게 만들 수 있습니다."라고 사우라브는 말했습니다. "createCredential() 및 getCredential()와 같은 다양한 API 메서드를 사용하여 사용자 인증 정보 저장소도 간소화하여 비밀번호와 패스키를 한곳에서 처리할 수 있었습니다."
X 개발자는 Credential Manager API를 사용하여 Google 계정으로 로그인을 도입할 때 많은 어려움을 겪지 않았습니다. X의 이전 Google 로그인, 원탭, Smart Lock 코드를 더 간단한 인증 관리자 구현으로 대체함으로써 개발자는 더 이상 연결 또는 연결 해제 상태와 활동 결과를 처리할 필요가 없게 되어 오류 발생 가능성이 줄었습니다.
패스키가 있는 미래
X의 패스키 통합은 더 안전하고 사용자 친화적인 인증 환경을 구현할 수 있음을 보여줍니다. X 개발자는 Credential Manager API를 활용하여 통합 프로세스를 간소화하고, 잠재적인 버그를 줄이고, 보안과 개발 속도를 모두 개선하는 동시에 사용자 환경을 개선했습니다.
사우라브는 “패스키 통합을 고려하는 개발자에게 Credential Manager API를 활용하라고 조언하고 싶습니다.”라고 말했습니다. "프로세스가 정말 간소화되고 작성하고 유지관리해야 하는 코드가 줄어들어 개발자가 더 쉽게 구현할 수 있습니다."
X는 앞으로 패스키만으로 가입할 수 있도록 하고 전용 패스키 관리 화면을 제공하여 사용자 환경을 더욱 개선할 계획입니다.
시작하기
패스키와 Credential Manager API를 사용하여 앱의 로그인 UX를 개선하는 방법을 알아보세요.
-
 우수사례
WhatsApp은 전 세계 수십억 명의 사용자에게 서비스를 제공하는 세계 최대 규모의 메시지 플랫폼입니다. WhatsApp은 다양한 지역의 사용자가 비공개적이고 안정적이며 안전한 메시지를 통해 소통할 수 있는 기본 커뮤니케이션 도구입니다.
Niharika Arora, Tracy Agyemang, Mayank Jain • 읽는 데 8분 소요 -
 우수사례
Uber는 Android Restore Credentials API를 활용하여 새 기기 로그인을 간소화함으로써 연간 수동 로그인 횟수를 400만 회 줄이고 사용자 유지율을 높일 것으로 예상합니다.
Niharika Arora, Tracy Agyemang • 읽는 데 5분 소요 -
 우수사례
Grab은 동남아시아의 선도적인 슈퍼 앱으로, 하나의 앱을 통해 8개 국가의 수백만 명의 사용자에게 배달, 모빌리티, 금융 서비스를 제공합니다.
Ajesh Pai, Nguyen Van Minh, Tracy Agyemang • 읽는 데 5분 소요
Android 개발 관련 최신 정보를 이메일로 받아 보세요.