AndroidX Security State Libraries ile tanışın: Cihaz güvenliğine dair birleşik görünüm
Okuma süresi: 4 dk.
Android olarak, geliştiricilere ve kurumsal iş ortaklarına cihazların korunmasını sağlamak için ihtiyaç duydukları verileri sunmak üzere sürekli çalışıyoruz. Bugün, Android ekosistemindeki kapsamlı güvenlik duruşuna ve bekleyen güncellemelere daha fazla şeffaflık getirmek için tasarlanmış merkezi bir mekanizma sağlayan AndroidX Security State 1.1.0 sürümü ve Security State Provider 1.0.0 sürümü kitaplıklarının kararlı sürümünü duyurmaktan heyecan duyuyoruz.
Güvenlik açısından kritik, tüketiciye yönelik uygulamalar (ör. bankacılık, finans teknolojileri veya sağlık hizmetleri) ya da mobil cihaz yönetimi (MDM) çözümleri geliştiriyor olsanız da bu kitaplıklar, cihazın güvenlik durumunu bileşen bazında programatik olarak doğrulamanıza olanak tanır. Kaba ve tek bir güvenlik yama düzeyi (SPL) kullanmak yerine, androidx.security.state kitaplığı aracılığıyla gerçek bileşen düzeyinde korumayı ve düzeltmelerin etkin olarak beklemede olup olmadığını değerlendirebilirsiniz. OEM'ler ve Over-The-Air (OTA) istemci geliştiricileri için yardımcı androidx.security.state.provider kitaplığı, güncelleme kullanılabilirliğini standartlaştırılmış mekanizmalar aracılığıyla kullanıma sunmanıza olanak tanır.
Güvenlik Yaması Seviyelerini (SPL) Anlama
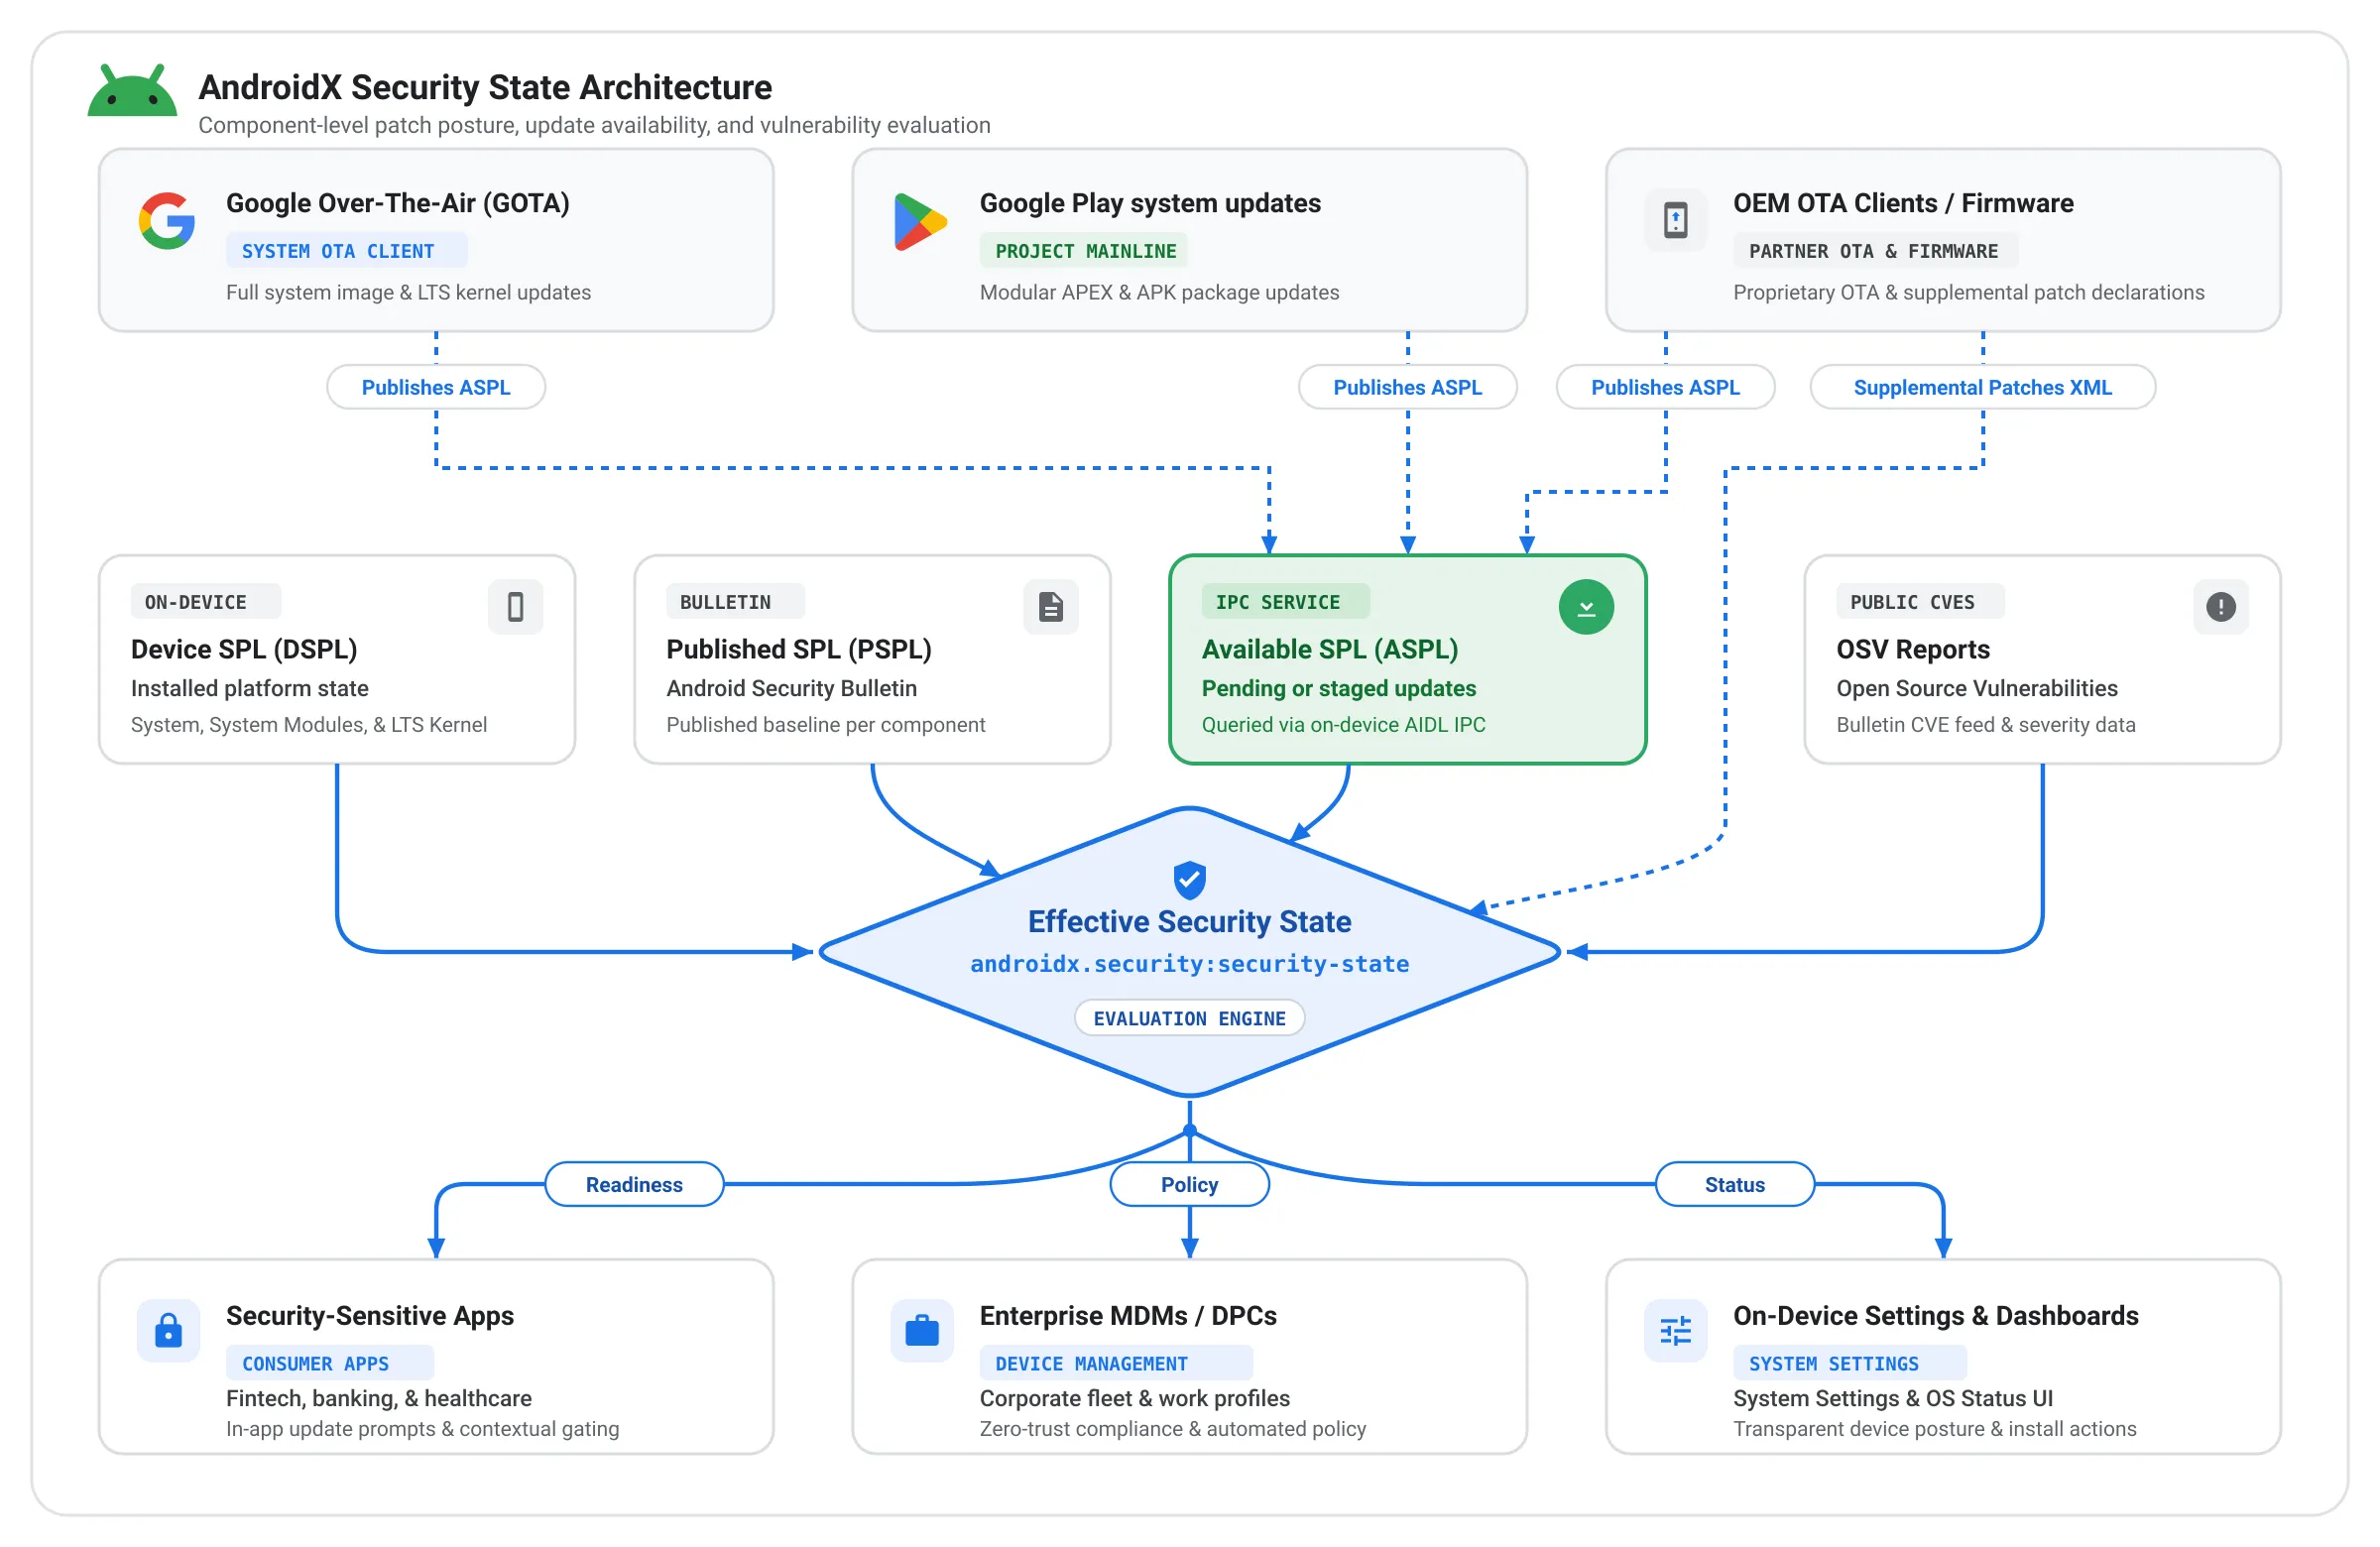
Android, Google Play sistem güncellemeleri gibi modüler sistemler aracılığıyla hızlı ve bağımsız bileşen güncellemeleri sunacak şekilde geliştiğinden, bir cihazın gerçek güvenlik durumunu belirlemek için artık tek bir SPL derleme özelliğine güvenmek en iyi yöntem değildir. Bileşen düzeyinde görünürlük sağlamak için Security State kitaplıkları üç farklı yama seviyesi için API'ler sunar:
- Cihaz SPL'si (DSPL): Belirli sistem bileşenleri için cihaz özelliklerinden ve yapılandırmalarından ağ aramaları olmadan sorgulanan, cihaza şu anda yüklenmiş ve cihazda çalışan güvenlik yaması düzeyi.
- Yayınlanan SPL (PSPL): Bu bileşenler için Android Güvenlik Bülteni'nde resmi olarak yayınlanan en son yama seviyesi.
- Kullanılabilir SPL (ASPL): Belirli bir cihaza indirilip yüklenmeye hazır olan yama düzeyi. Cihazdaki güncelleme istemcileriyle süreçler arası iletişim (IPC) üzerinden eşzamansız olarak sorgulanır.
Güvenlik durumu kitaplıkları, aşağıdaki bileşenlerde bu yama seviyelerini izler:
- Sistem: Standart/OEM sistem OTA güncellemeleri aracılığıyla güncellenen temel Android işletim sistemi.
- Sistem modülleri: Modüler işletim sistemi alt sistemleri, Google Play sistem güncellemeleri (Project Mainline) aracılığıyla arka planda sorunsuz bir şekilde güncellenir.
- Çekirdek: Cihazın donanımını ve yazılımını birbirine bağlayan temel katman. Aylık takvim tarihleri yerine uzun süreli destek (LTS) sürüm versiyonları (ör. 5.15.159 veya 6.1.91) aracılığıyla değerlendirilir.
Bu üç farklı yama düzeyini bileşen düzeyinde göstererek geliştiriciler ve işletmeler artık bir cihazın ne kadar güvenli olduğunu tam olarak anlayabilir, eksik yamaları belirleyebilir ve proaktif düzeltme adımları atabilir. Bunu yapmanın bir yolunu aşağıdaki örnekte görebilirsiniz.
Geliştiriciler ve işletmeler, cihaz erişimi konusunda her şeyi veya hiçbir şeyi kabul etme yaklaşımı yerine akıllı ve bağlamsal güvenlik kararları vermek için DSPL, PSPL ve ASPL'yi birleştirebilir. Örneğin, bir bankacılık veya kurumsal uygulama, yüksek değerli ödemeler ya da kimlik bilgisi kaydı gibi hassas iş akışlarını başlatmadan önce bir cihazın mevcut güvenlik yamasını (DSPL) bekleyen güncellemelerle (ASPL) karşılaştırabilir. Yüklenmeyi bekleyen bir güncelleme varsa geliştiriciler ve işletmeler, kullanıcının önce cihazını güncellemesini zorunlu kılabilir. Geliştiriciler ve işletmeler, daha da ayrıntılı kontrol için belirli yüksek riskli güvenlik açıklarının (CVE'ler) cihazda düzeltilip düzeltilmediğini sorgulayabilir. Örneğin, temassız ödeme veya yakındaki verileri paylaşma özelliğini yetkilendirmeden önce kritik NFC veya Bluetooth düzeltmelerinin yapıldığını doğrulayabilirler.
Üst düzey akış
Uygulama geliştiriciler ve kurumsal yönetim için
İstemci uygulamaları, bilinçli ve bağlama duyarlı kararlar vermek için androidx.security.state kitaplığını kullanabilir:
- Eşzamanlı Güvenlik Duruşu Kontrolleri (DSPL): Uygulamalar, başlatıldığında sistemin, sistem modüllerinin ve çekirdeğin yüklü yama düzeylerini anında inceleyebilir ve PSPL ile karşılaştırarak cihazın hassas kurumsal kaynakların veya biyometrik erişimin kilidini açmadan önce kuruluşun gerekli güvenlik temelini karşılayıp karşılamadığını doğrulayabilir.
- Bekleyen Güncelleme İstemi (ASPL): Cihazında yamalar biraz geride olan bir çalışanı hemen engellemek yerine, kurumsal uygulamalar ASPL'yi sorgulayarak bekleyen bir sistem güncellemesinin veya Google Play sistem güncellemesinin hazırlanıp yüklenmeye hazır olup olmadığını kontrol edebilir. Bu durumda uygulamalar, yüklemeyi tamamlamak için kullanıcıyı Sistem Ayarları'na yönlendiren özel uygulama içi rehberlik gösterebilir.
- Güvenlik Açığı Düzeyinde Denetim (CVE'ler): Yüksek güvenceye sahip kullanım alanları için kitaplık, cihazla ilgili güvenlik açığı raporlarını Open Source Vulnerabilities'den (OSV) indirerek belirli ve kritik CVE'lerin cihazda çözülüp çözülmediğini programatik olarak denetleme olanağı sunar.
OEM'ler ve güncelleme istemcileri için: Güncelleme kullanılabilirliğini standartlaştırma
Yardımcı androidx.security.state.provider kitaplığı, güncelleme istemcilerinin güncelleme kullanılabilirliğini doğrudan cihazda bildirmesi için standartlaştırılmış bir Android IPC mekanizması oluşturur. Geçmişte, tescilli OTA istemcileri güncelleme kullanılabilirliğini gösterse bile bu bilgiler izole edilmişti ve üçüncü taraf uygulamaları tarafından sorgulanamıyordu. Güncelleme istemcisi tarafından sağlandığı sürece, güncellemenin bir OEM'in özel OTA istemcisi veya Google Play üzerinden yayınlanıp yayınlanmadığına bakılmaksızın, uygulamalar bundan sonra tek bir birleştirilmiş API aracılığıyla ASPL ayrıntılarına erişebilir.
- Google Play sistem güncellemeleri, GMS Android cihazlarda ASPL'yi kullanıma sunar.
- Google Over-The-Air (GOTA) da kullanıma sunuldu. Dünya genelindeki OEM'lerin OTA istemcilerini bu standartlaştırılmış çerçeveye dahil etmek için onlarla birlikte çalışıyoruz.
Bülten düzeyindeki verileri dahil etme
Güvenlik durumu kitaplıkları, tek bir SPL dizesinin ötesinde, bu yama seviyesinin cihaz için gerçekte ne anlama geldiği konusunda netlik sağlar. Kitaplıklar, Android Güvenlik Bülteni verilerini almak için Open Source Vulnerabilities (OSV) veritabanıyla entegre olarak her zamankinden daha ayrıntılı bir şekilde inceleme yapabilir. Bu veriler, yalnızca CVE girişi gibi belirli bir tehdidin engellenip engellenmediğini sormak yerine, kitaplıkların cihazın "etkili" ve ayrıntılı güvenlik durumunu sağlamasına da olanak tanır.
Bu yaklaşımın işletmelere ve Android OEM'lerine sağladığı iki avantajı aşağıda bulabilirsiniz:
- Bazen aylık güvenlik güncellemesi, belirli bir bileşen için yeni tehditler içermez. Bu durumda, kitaplıklar söz konusu bileşenin "etkili" güvenlik durumunu yansıtmak için güvenlik seviyesini otomatik olarak artırır. Bu sayede, bilinen tüm güvenlik tehditlerine karşı tam olarak korunan bir cihaza doğru şekilde kredi verilir.
- Android 17'de kullanıma sunulan yeni bir özellik sayesinde OEM'ler, Ek Yamalar XML dosyası aracılığıyla SPL'nin üzerinde uygulanan belirli güvenlik düzeltmelerini bildirebilir. Bu özellik, belirli güvenlik düzeltmelerini geriye dönük olarak uygulayan OEM'lerin, tam bir tek parçalı SPL artışı beklemeden cihaz uygunluğunu anında kanıtlamasına olanak tanır. Böylece, sürekli yama çalışmaları uygun şekilde kredilendirilir. Güvenlik durumu kitaplıkları, bu ayrıntılı bilgileri uygulamalara ve hizmetlere sunarak sürekli yama çalışmalarının uygulandıkları anda tanınmasını sağlar.
Başlayın
Güvenlik Durumu Kitaplıkları, Android ekosisteminin tamamını destekleyecek şekilde tasarlanmıştır.
- Uygulama Geliştiriciler ve MDM'ler: Kullanıcılarınızı korumaya başlamak ve gerçek zamanlı yama durumunu değerlendirmek için resmi Cihaz güvenlik durumunu anlama kılavuzunu inceleyin.
- OEM'ler ve Güncelleme İstemcileri: AndroidX Security State Provider kitaplığını kullanarak güncelleme istemcilerinizi ASPL'yi kullanacak şekilde hazırlayın. Ek Yama XML'leri yayınlayarak geriye dönük olarak taşınan yamalar için anında kredi talep edin.
- Sürüm Notları: Tam değişiklik günlükleri ve API imzaları için Security-State ve Security-State-Provider kitaplıklarıyla ilgili resmi AndroidX Sürüm Notları'na göz atın.
Görüşleriniz bizim için önemlidir. Lütfen kitaplıkları deneyin ve düşüncelerinizi bizimle paylaşın veya sorunları herkese açık Android Sorun İzleyici'de bildirin.
-
 Ürün Haberleri
Google Play'de, büyümenizi sağlamanıza, yeni iş modellerine uyum sağlamanıza ve kullanıcılarınıza tam olarak bulundukları yerde ulaşmanıza yardımcı olmak için abonelik platformumuzu sürekli olarak genişletiyoruz.
Sheenam Mittal • Okuma süresi: 4 dakika -
 Ürün Haberleri
Geçen yıl Android Studio, tüm yapay zeka modellerine açıldı. Bugün, kodlama aracınızı seçme desteğini sunarak bir sonraki adımı atıyoruz.
Matthew Warner • Okuma süresi: 3 dk. -
 Ürün Haberleri
Googlebook, ortak bir Android temeli üzerine inşa edilmiş yeni bir dizüstü bilgisayar kategorisini tanıtıyor. HP, Dell, Lenovo, Acer ve Asus gibi iş ortaklarının yüksek performanslı donanımları, mobil kolaylığı masaüstü gücüyle birleştirir.
Fahd Imtiaz, Loryn Hairston • Okuma süresi: 4 dakika
Android geliştirmeyle ilgili en son analizleri haftalık olarak gelen kutunuza alın.