חדש: ספריות AndroidX Security State – תצוגה מאוחדת של אבטחת המכשיר
משך הקריאה: 4 דקות
אנחנו ב-Android פועלים כל הזמן כדי לספק למפתחים ולשותפים ארגוניים את הנתונים שהם צריכים כדי להגן על המכשירים. היום אנחנו שמחים להכריז על ההשקה של הגרסאות היציבות של הספריות AndroidX Security State גרסה 1.1.0 ו-Security State Provider גרסה 1.0.0. הספריות האלה מספקות מנגנון מרכזי שנועד להגביר את השקיפות של מצב האבטחה המקיף ושל העדכונים בהמתנה בסביבה העסקית של Android.
אם אתם מפתחים אפליקציות שפונות לצרכנים ושהאבטחה שלהן קריטית (כמו אפליקציות בנקאות, פינטק או בריאות) או פתרונות לניהול מכשירים ניידים (MDM), הספריות האלה מאפשרות לכם לאמת באופן פרוגרמטי את מצב האבטחה של המכשיר לפי רכיב. במקום להסתמך על רמת תיקוני אבטחה (SPL) כללית ומונוליתית, אתם יכולים להעריך את ההגנה האמיתית ברמת הרכיב ולבדוק אם יש תיקונים שממתינים באופן פעיל באמצעות הספרייה androidx.security.state. מפתחים של יצרני ציוד מקורי (OEM) ושל לקוחות Over-The-Air (OTA) יכולים להשתמש בספרייה הנלווית androidx.security.state.provider כדי לחשוף את זמינות העדכונים באמצעות מנגנונים סטנדרטיים.
הסבר על רמות תיקוני האבטחה (SPL)
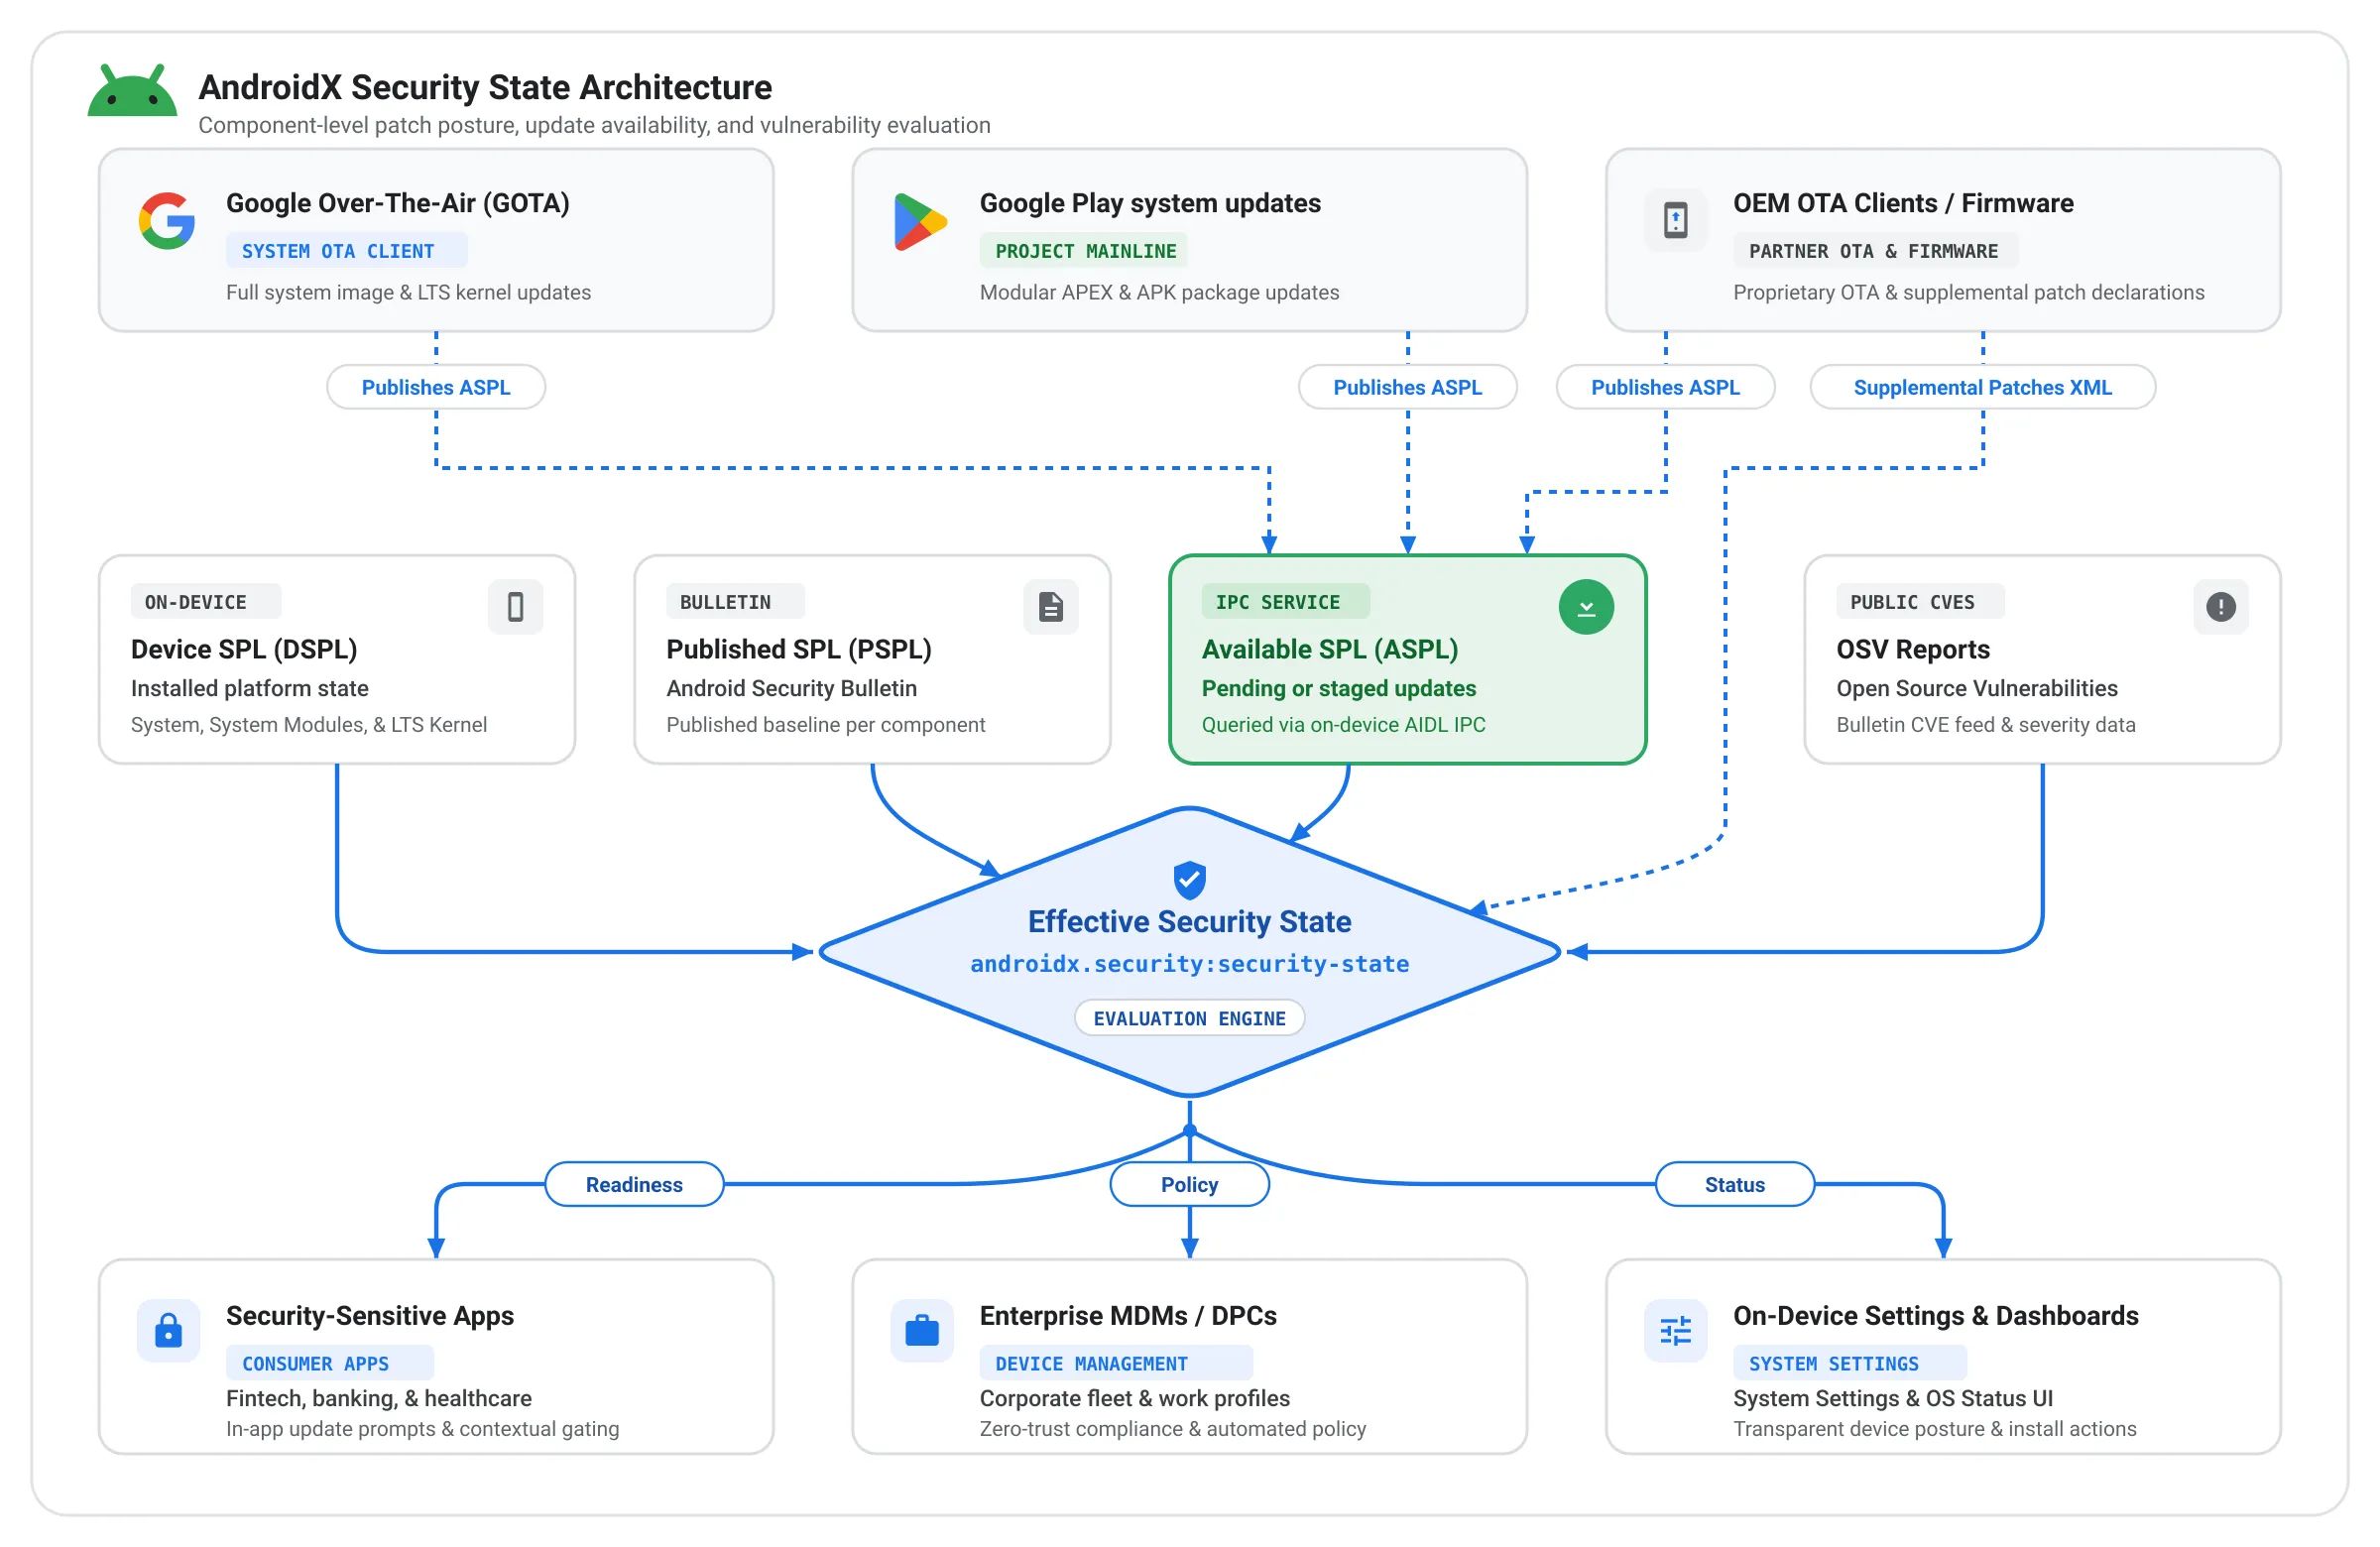
מערכת Android התפתחה, ועכשיו היא מספקת עדכוני רכיבים מהירים ועצמאיים דרך מערכות מודולריות כמו עדכוני המערכת של Google Play. לכן, הסתמכות על מאפיין build אחד של SPL היא כבר לא הדרך הטובה ביותר לקבוע את מצב האבטחה האמיתי של המכשיר. כדי לספק ניראות ברמת הרכיב, הספריות של Security State מספקות ממשקי API לשלוש רמות שונות של תיקונים:
- Device SPL (DSPL): רמת תיקוני האבטחה שמותקנת ופועלת כרגע במכשיר לרכיבי מערכת ספציפיים, שנשלפת ממאפייני המכשיר ומההגדרות שלו בלי קריאות לרשת.
- Published SPL (PSPL): רמת התיקון העדכנית ביותר שפורסמה באופן רשמי בחדשות האבטחה של Android לרכיבים האלה.
- רמת תיקון אבטחה זמינה (ASPL): רמת התיקון שמוכנה להורדה ולהתקנה במכשיר הספציפי, שנשלחת אליה שאילתה באופן אסינכרוני באמצעות תקשורת בין תהליכים (IPC) עם לקוחות עדכון במכשיר.
הספריות של מצב האבטחה עוקבות אחרי רמות התיקונים האלה ברכיבים הבאים:
- מערכת: מערכת ההפעלה הבסיסית של Android, שמתעדכנת באמצעות עדכוני OTA רגילים או של OEM.
- מודולים של המערכת: תת-מערכות מודולריות של מערכת ההפעלה מתעדכנות בצורה חלקה ברקע באמצעות עדכוני המערכת של Google Play (Project Mainline).
- ליבה (Kernel): שכבת הבסיס שמחברת בין החומרה לתוכנה של המכשיר. היא נבדקת לפי גרסאות הפצה של תמיכה לטווח ארוך (LTS) (כמו 5.15.159 או 6.1.91) ולא לפי תאריכים בלוח השנה.
הצגת שלוש הרמות השונות של התיקונים ברמת הרכיב מאפשרת למפתחים ולארגונים להבין בדיוק עד כמה המכשיר מאובטח, לזהות תיקונים חסרים ולנקוט צעדים יזומים לתיקון. אפשר לראות דוגמה לאחת מהדרכים לעשות זאת בהמשך.
במקום לנקוט בגישה של "הכול או כלום" לגבי הגישה למכשיר, מפתחים וארגונים יכולים לשלב בין DSPL, PSPL ו-ASPL כדי לקבל החלטות אבטחה חכמות בהתאם להקשר. לדוגמה, אפליקציה של בנק או של ארגון יכולה להשוות בין תיקון האבטחה הנוכחי של המכשיר (DSPL) לבין עדכונים ממתינים (ASPL) לפני שהיא מתחילה תהליכי עבודה רגישים, כמו תשלומים בסכומים גבוהים או רישום פרטי כניסה. אם יש עדכון שממתין להתקנה, מפתחים וארגונים יכולים לדרוש מהמשתמש לעדכן קודם את המכשיר. כדי לקבל שליטה מדויקת עוד יותר, מפתחים וארגונים יכולים לבדוק אם תוקנו במכשיר נקודות חולשה ספציפיות בסיכון גבוה (CVE). למשל, הם יכולים לוודא שתיקונים קריטיים של NFC או Bluetooth קיימים לפני שהם מאשרים תשלום בטאץ' או שיתוף נתונים בקרבת מקום.
תהליך ברמה גבוהה
למפתחי אפליקציות ולניהול ארגוני
אפליקציות לקוח יכולות להשתמש בספרייה androidx.security.state כדי לקבל החלטות מושכלות בהתאם להקשר:
- בדיקות תקינות סינכרוניות (DSPL): אפליקציות יכולות לבדוק מיד את רמות התיקונים המותקנים של המערכת, מודולי המערכת והליבה בזמן הפעלת האפליקציה, ולהשוות אותן ל-PSPL כדי לוודא שהמכשיר עומד בדרישות האבטחה הבסיסיות של הארגון לפני פתיחת הנעילה של משאבים ארגוניים רגישים או גישה ביומטרית.
- הנחיה לעדכון בהמתנה (ASPL): במקום לחסום מיד עובד שהמכשיר שלו לא מעודכן בתיקונים, אפליקציות ארגוניות יכולות לשלוח שאילתה ל-ASPL כדי לבדוק אם עדכון מערכת בהמתנה או עדכון מערכת של Google Play מוכנים להתקנה. אם כן, האפליקציות יכולות להציג הנחיות מותאמות אישית בתוך האפליקציה שמפנות את המשתמש להגדרות המערכת כדי להשלים את ההתקנה.
- ביקורת ברמת נקודות החולשה (CVE): בתרחישים לדוגמה שדורשים רמת אבטחה גבוהה, הספרייה מאפשרת להוריד דוחות על נקודות חולשה ספציפיות למכשיר מ-Open Source Vulnerabilities (OSV) כדי לבדוק באופן פרוגרמטי אם נקודות חולשה קריטיות ספציפיות תוקנו במכשיר.
ליצרני ציוד מקורי (OEM) וללקוחות שמעדכנים: סטנדרטיזציה של זמינות העדכונים
ספריית androidx.security.state.provider הנלווית יוצרת מנגנון IPC סטנדרטי של Android, שמאפשר ללקוחות העדכון לדווח על זמינות העדכון ישירות במכשיר. בעבר, גם אם לקוחות OTA קנייניים הציגו זמינות של עדכונים, המידע הזה היה מבודד ולא ניתן היה לשלוח אליו שאילתות מאפליקציות של צד שלישי. מעכשיו, אפליקציות יכולות לגשת לפרטי ASPL דרך API אחד מאוחד, גם אם העדכון מועבר דרך לקוח OTA ייעודי של OEM וגם אם דרך Google Play, כל עוד הוא מסופק על ידי לקוח העדכון.
- עדכוני המערכת של Google Play כבר חושפים את ASPL במכשירי Android עם GMS.
- גם Google Over-The-Air (GOTA) הוטמעה, ואנחנו עובדים עם יצרני ציוד מקורי (OEM) ברחבי העולם כדי להטמיע את לקוחות ה-OTA שלהם במסגרת הסטנדרטית הזו.
שילוב נתונים ברמת העלון
בנוסף למחרוזת SPL אחת, הספריות של מצב האבטחה מספקות הסבר על המשמעות של רמת התיקון הזו למכשיר. הספריות יכולות לבצע בדיקה מעמיקה יותר מאי פעם, באמצעות שילוב עם מסד הנתונים של נקודות חולשה בקוד פתוח (OSV) כדי לקבל נתונים מחדשות האבטחה של Android. במקום רק לשאול אם איום ספציפי, כמו רשומת CVE, חסום, הנתונים האלה גם מאפשרים לספריות לספק את מצב האבטחה "היעיל" והמפורט של המכשיר.
הנה שתי דרכים שבהן הגישה הזו מועילה לארגונים וליצרני ציוד מקורי (OEM) של Android:
- לפעמים, עדכון אבטחה חודשי לא מכיל איומים חדשים לרכיב ספציפי. במקרה כזה, הספריות מגדילות באופן אוטומטי את רמת האבטחה של הרכיב הזה כדי לשקף את מצב האבטחה "היעיל" שלו. כך אפשר לוודא שהמכשיר מוגן באופן מלא מפני כל איומי האבטחה הידועים.
- תכונה חדשה שהושקה ב-Android 17 מאפשרת ליצרני ציוד מקורי להצהיר על תיקוני אבטחה ספציפיים שנוספו מעבר ל-SPL באמצעות קובץ XML של תיקונים משלימים. התכונה הזו מאפשרת ליצרני ציוד מקורי (OEM) שמבצעים היסב בגרסאות מוקדמות יותר (backporting) של תיקוני אבטחה ספציפיים להוכיח באופן מיידי שהמכשיר עומד בדרישות, בלי לחכות לעדכון מלא של רמת תיקון האבטחה (SPL). כך הם יכולים להבטיח שהמאמצים המתמשכים שלהם לתיקון באגים יזכו להכרה. הספריות של מצב האבטחה מציגות את המידע המפורט הזה לאפליקציות ולשירותים, כדי לוודא שמאמצי התיקון המתמשכים מזוהים ברגע שהם מיושמים.
שנתחיל?
ספריות מצב האבטחה נועדו לשפר את כל הסביבה העסקית של Android.
- מפתחי אפליקציות וספקי MDM: כדי להתחיל להגן על המשתמשים שלכם ולהעריך את מצב התיקונים בזמן אמת, עיינו במדריך הרשמי להבנת מצב האבטחה של המכשיר.
- יצרני ציוד מקורי (OEM) ולקוחות עדכון: אתם יכולים להוסיף את לקוחות העדכון שלכם כדי לחשוף את ASPL באמצעות הספרייה AndroidX Security State Provider. כדי לקבל קרדיט מיידי על תיקונים שהוסבו לגרסאות מוקדמות יותר, צריך לפרסם קובצי XML של תיקונים משלימים.
- נתוני גרסה: בנתוני הגרסה הרשמיים של AndroidX לספריות Security-State ו-Security-State-Provider מפורטים יומני השינויים המלאים וחתימות ה-API.
המשוב שלך חשוב לנו. אנחנו מזמינים אתכם לנסות את הספריות ולספר לנו מה דעתכם, או לדווח על בעיות ב-Android Issue Tracker הציבורי.
-
 חדשות על המוצר
היום, במפגש של מפתחי Android, אנחנו מכריזים על הזמינות הרחבה של הרבה כלים וממשקי API שנועדו להסיר את החיכוך היומיומי ולתת לכם יותר גמישות ליצור אפליקציות Android נהדרות.
Matthew McCullough • משך הקריאה: 4 דקות -
 חדשות על המוצר
גרסת Android Studio Rabbit 2 יציבה ומוכנה לשימוש בסביבת הייצור. הגרסה הזו כוללת תכונות חשובות שמשפרות את הפיתוח, כמו Bring Your Own Agent, תכונות חדשות של אמולטור XR, עדכון של LeakCanary, כלי חדש לניהול מיומנויות של סוכנים, סקר קוד באמצעות AI ועוד.
Matthew Warner • משך הקריאה: 3 דקות -
 חדשות על המוצר
אפליקציות שמטרגטות את הגרסה הבאה של Android לא יוכלו יותר לכתוב ישירות לאנשי קשר באמצעות ההרשאה WRITE_CONTACTS.
Roxanna Aliabadi Walker • משך הקריאה: 6 דקות
רוצים לקבל טיפים עדכניים לפיתוח Android ישירות לאימייל כל שבוע?