رصد التهديدات بشكل أفضل، ودمج أبسط: يمكنك حماية نمو تطبيقك باستخدام واجهة برمجة التطبيقات Play Integrity API
مدّة القراءة: 5 دقائق
في المنظومة المتكاملة للأجهزة الجوّالة، يمكن أن يؤدي إساءة الاستخدام إلى تهديد إيراداتك ونموّك وثقة المستخدمين. لمساعدة المطوّرين على تحقيق النجاح، يوفّر Google Play خدمة فعّالة لرصد التهديدات، وهي Play Integrity API. تساعدك واجهة برمجة التطبيقات Play Integrity API في التحقّق من أنّ التفاعلات وطلبات الخادم حقيقية وصادرة من تطبيقك غير المعدَّل على جهاز Android معتمَد تم تثبيته من خلال Google Play.
والتأثير كبير، إذ إنّ التطبيقات التي تستخدم ميزات Play Integrity تشهد انخفاضًا في معدّل الاستخدام غير المصرَّح به بنسبة 80% في المتوسط مقارنةً بالتطبيقات الأخرى. يستخدم قادة في فئات متنوعة، بما في ذلك Uber وTikTok وStripe وKabam وWooga وRadar.com وZimperium وPaytm وRemini، هذه الأداة للمساعدة في حماية أنشطتهم التجارية.
نواصل تحسين واجهة برمجة التطبيقات Play Integrity API، ما يسهّل دمجها ويجعلها أكثر مرونة في مواجهة الهجمات المتطورة، كما أنّها تساعد بشكل أفضل في استعادة المستخدمين الذين لا يستوفون معايير السلامة أو يواجهون أخطاءً من خلال طلبات جديدة من Play داخل التطبيق لتصدير البيانات الناقصة.
اكتشاف التهديدات التي تواجه مؤسستك
تقدّم واجهة برمجة التطبيقات Play Integrity API بيانات سلامة مصمَّمة لرصد تهديدات معيّنة تؤثّر في أرباحك النهائية أثناء عمليات التفاعل المهمة.
- الوصول غير المصرَّح به: يساعدك بيان السلامة
accountDetailsفي تحديد ما إذا كان المستخدم قد ثبَّت تطبيقك أو لعبتك أو دفع رسومهما على Google Play. - التلاعب بالرمز: يساعدك بيان السلامة
appIntegrityفي تحديد ما إذا كنت تتفاعل مع برنامجك الثنائي غير المعدّل الذي يتعرّف عليه Google Play. - الأجهزة المحفوفة بالمخاطر والبيئات المحاكية: يساعدك بيان السلامة
deviceIntegrityفي تحديد ما إذا كان تطبيقك يعمل على جهاز Android معتمَد حقيقي من Play Protect أو نسخة حقيقية من برنامج "ألعاب Google Play" على الكمبيوتر. - الأجهزة غير المحدّثة أمنيًا: بالنسبة إلى الأجهزة التي تعمل بالإصدار 13 من نظام التشغيل Android والإصدارات الأحدث، تساعدك الاستجابة
MEETS_STRONG_INTEGRITYفي بيان السلامةdeviceIntegrityعلى تحديد ما إذا كان الجهاز قد طبّق تحديثات أمان حديثة. يمكنك أيضًا الموافقة علىdeviceAttributesلتضمين إصدار حزمة تطوير البرامج (SDK) لنظام التشغيل Android الذي تم إثبات صحته في الردّ. - الوصول الخطير من خلال تطبيقات أخرى: تساعدك
appAccessRiskVerdictفي تحديد ما إذا كانت هناك تطبيقات قيد التشغيل يمكنها أخذ لقطات للشاشة أو عرض المحتوى على سطح الصفحة أو التحكم في الجهاز (على سبيل المثال، من خلال إساءة استخدام إذن تسهيل الاستخدام). يستبعد هذا الحكم تلقائيًا التطبيقات التي تخدم أغراضًا حقيقية لتسهيل الاستخدام. - برامج ضارة معروفة: يساعدك
playProtectVerdictفي تحديد ما إذا كانت خدمة "Google Play للحماية" مفعَّلة وإذا ما اكتشفت تطبيقات خطيرة أو ضارة تم تثبيتها على الجهاز. - النشاط المفرط: يساعدك مستوى recentDeviceActivity في تحديد ما إذا كان الجهاز قد أجرى عددًا كبيرًا بشكل غير طبيعي من طلبات الرموز المميزة للسلامة مؤخرًا، ما قد يشير إلى زيارات مبرمَجة وقد يكون علامة على وجود هجوم.
- إساءة الاستخدام المتكرّرة والأجهزة المعاد استخدامها: تساعدك نتيجة
deviceRecall(إصدار تجريبي) في تحديد ما إذا كنت تتفاعل مع جهاز سبق أن أبلغت عنه، حتى إذا تمت إعادة تثبيت تطبيقك أو إعادة ضبط الجهاز. باستخدام ميزة "تذكُّر الجهاز"، يمكنك تخصيص الإجراءات المتكررة التي تريد تتبُّعها.
يمكن استخدام واجهة برمجة التطبيقات على جميع أشكال أجهزة Android، بما في ذلك الهواتف والأجهزة اللوحية والهواتف القابلة للطي وAndroid Auto وAndroid TV وAndroid XR وChromeOS وWear OS، وعلى "ألعاب Google Play للكمبيوتر".
الاستفادة إلى أقصى حدّ من واجهة برمجة التطبيقات Play Integrity API
حقّقت التطبيقات والألعاب نجاحًا باستخدام واجهة برمجة التطبيقات Play Integrity API من خلال اتّباع اعتبارات الأمان واتّخاذ نهج تدريجي في استراتيجية مكافحة إساءة الاستخدام.
الخطوة 1: تحديد ما تريد حمايته: حدِّد الإجراءات وطلبات الخادم في تطبيقاتك وألعابك التي تهمّك التحقّق منها وحمايتها. على سبيل المثال، يمكنك إجراء عمليات التحقّق من السلامة عندما يفتح المستخدم التطبيق أو يسجّل الدخول أو ينضم إلى لعبة متعددة اللاعبين أو ينشئ محتوى من إنشاء الذكاء الاصطناعي أو يحوّل الأموال.
الخطوة 2: جمع الردود على أحكام السلامة: إجراء عمليات التحقّق من السلامة في اللحظات المهمة لبدء جمع بيانات الأحكام، بدون فرض أي إجراءات في البداية بهذه الطريقة، يمكنك تحليل الردود لقاعدة المستخدمين المثبّتين ومعرفة مدى ارتباطها بإشارات إساءة الاستخدام الحالية وبيانات إساءة الاستخدام السابقة.
الخطوة 3: تحديد استراتيجية التنفيذ: حدِّد استراتيجية التنفيذ استنادًا إلى تحليلك للردود وما تحاول حمايته. على سبيل المثال، يمكنك تغيير الزيارات المحفوفة بالمخاطر في اللحظات المهمة لحماية الوظائف الحساسة. تقدّم واجهة برمجة التطبيقات مجموعة من الردود حتى تتمكّن من تنفيذ استراتيجية إنفاذ متدرّجة استنادًا إلى مستوى الثقة الذي تمنحه لكل مجموعة من الردود.
الخطوة 4: فرض السياسة تدريجيًا وتقديم الدعم للمستخدمين: ابدأ بفرض السياسة تدريجيًا. يجب أن تتوفّر لديك استراتيجية لإعادة المحاولة عندما تكون الأحكام غير متاحة أو تتضمّن مشاكل، ويجب أن تكون مستعدًا لتقديم الدعم للمستخدمين الجيدين الذين يواجهون مشاكل. تسهّل المطالبات الجديدة داخل التطبيق على Play، الموضّحة أدناه، إعادة المستخدمين الذين يواجهون مشاكل إلى حالة جيدة.
جديد: السماح لـ Play باسترداد المستخدمين الذين يواجهون مشاكل تلقائيًا
قد يكون تحديد كيفية الرد على إشارات السلامة المختلفة أمرًا معقّدًا، إذ عليك التعامل مع ردود السلامة المختلفة ورموز الخطأ في واجهة برمجة التطبيقات (مثل مشاكل الشبكة أو خدمات Play القديمة). نعمل على تبسيط هذه العملية من خلال إشعارات جديدة داخل التطبيق في Play لإصلاح المشاكل. يمكنك عرض طلب على Google Play للمستخدمين لإصلاح مجموعة كبيرة من المشاكل تلقائيًا داخل تطبيقك مباشرةً. ويؤدي ذلك إلى تقليل تعقيد عملية الدمج وضمان توفير واجهة مستخدم متسقة والمساعدة في إعادة المزيد من المستخدمين إلى حالة جيدة.
ترصد الدالة GET_INTEGRITY المشكلة تلقائيًا (في هذا المثال، خطأ في الشبكة) وتحلّها.
يمكنك تشغيل مربّع الحوار GET_INTEGRITY المتوفّر في مكتبة الإصدار 1.5.0 من واجهة برمجة التطبيقات Play Integrity API أو إصدار أحدث، بعد ظهور مجموعة من المشاكل لتوجيه المستخدم تلقائيًا إلى الحلول اللازمة، بما في ذلك:
- الوصول غير المصرَّح به: توجّه GET_INTEGRITY المستخدم إلى ردّ مرخَّص من Play في accountDetails.
- التلاعب بالرمز: يوجّه GET_INTEGRITY المستخدم إلى ردّ يتعرّف عليه Play في appIntegrity.
- مشاكل في سلامة الجهاز: يقدّم GET_INTEGRITY للمستخدم إرشادات حول كيفية العودة إلى حالة MEETS_DEVICE_INTEGRITY في
deviceIntegrity. - رموز الخطأ القابلة للإصلاح: تحلّ الدالة GET_INTEGRITY أخطاء واجهة برمجة التطبيقات القابلة للإصلاح، مثل مطالبة المستخدم بإصلاح مشاكل الاتصال بالشبكة أو تحديث "خدمات Google Play".
نوفّر أيضًا مربّعات حوار متخصّصة، بما في ذلك GET_STRONG_INTEGRITY (الذي يعمل مثل GET_INTEGRITY مع إعادة المستخدم أيضًا إلى حالة MEETS_STRONG_INTEGRITY بدون أي مشاكل معروفة في البرامج الضارة في playProtectVerdict)، GET_LICENSED (الذي يعيد المستخدم إلى حالة معترف بها من Play ومرخّصة من Play)، CLOSE_UNKNOWN_ACCESS_RISK وCLOSE_ALL_ACCESS_RISK (التي تطلب من المستخدم إغلاق التطبيقات التي قد تكون محفوفة بالمخاطر).
اختيار حلول حديثة للتحقّق من السلامة
بالإضافة إلى واجهة برمجة التطبيقات Play Integrity API، تقدّم Google العديد من الميزات الأخرى التي يجب أخذها في الاعتبار كجزء من استراتيجيتك الشاملة لمكافحة إساءة الاستخدام. تقدّم كلّ من واجهة برمجة التطبيقات Play Integrity API وميزة "الحماية التلقائية" من Play تجربة مستخدم ومزايا للمطوّرين من أجل حماية توزيع التطبيقات. ننصح التطبيقات الحالية بالانتقال إلى حلول السلامة الحديثة هذه بدلاً من استخدام مكتبة الترخيص القديمة في Play.
الحماية التلقائيَّة: يمكنك منع الوصول غير المصرَّح به باستخدام الحماية التلقائيَّة من Google Play وضمان استمرار المستخدمين في تلقّي تحديثات تطبيقك الرسمية. فعِّل هذه الميزة وسيضيف Google Play تلقائيًا عملية التحقّق من أداة التثبيت إلى الرمز البرمجي لتطبيقك، بدون الحاجة إلى أيّ عمل من المطوِّرين. إذا تمت إعادة توزيع تطبيقك المحمي أو مشاركته من خلال قناة أخرى، سيُطلب من المستخدم الحصول على تطبيقك من Google Play. يمكن أيضًا للمطوّرين المؤهّلين على Play الاستفادة من ميزة "الحماية المتقدّمة من التلاعب" في Play، والتي تستخدم التمويه وعمليات التحقّق في وقت التشغيل لتصعّب على المهاجمين تعديل التطبيقات المحمية وإعادة توزيعها وتزيد من تكلفة ذلك.
إثبات صحة مفتاح نظام Android الأساسي: تُعدّ واجهة برمجة التطبيقات Play Integrity API الطريقة المقترَحة للاستفادة من إثبات صحة مفتاح نظام Android الأساسي المستند إلى الأجهزة. تتولّى واجهة برمجة التطبيقات Play Integrity API عملية التنفيذ الأساسية على مستوى منظومة الأجهزة المتوافقة، ويخفّف Play تلقائيًا من المشاكل والأعطال المتعلّقة بالمفاتيح، ويمكنك استخدام واجهة برمجة التطبيقات لرصد التهديدات الأخرى. على المطوّرين الذين ينفّذون عملية إثبات صحة المفتاح مباشرةً بدلاً من الاعتماد على واجهة برمجة التطبيقات Play Integrity API الاستعداد لتغيير الشهادة الجذرية القادم لنظام Android الأساسي في شباط (فبراير) 2026 لتجنُّب حدوث أي انقطاع (لا يحتاج المطوّرون الذين يستخدمون واجهة برمجة التطبيقات Play Integrity API إلى اتّخاذ أي إجراء).
فحص التطبيقات من Firebase: يمكن للمطوّرين الذين يستخدمون Firebase الاستفادة من فحص التطبيقات من Firebase لتلقّي بيان سلامة التطبيق والجهاز من خلال واجهة برمجة التطبيقات Play Integrity API على أجهزة Android المعتمَدة، بالإضافة إلى الردود من مقدّمي خدمة التحقّق من المنصات الأخرى. لرصد جميع التهديدات الأخرى واستخدام ميزات Play الأخرى، عليك دمج واجهة برمجة التطبيقات Play Integrity API مباشرةً.
reCAPTCHA Enterprise: يمكن لعملاء المؤسسات الذين يبحثون عن حلّ كامل لإدارة الاحتيال وروبوتات الدردشة شراء reCAPTCHA Enterprise للأجهزة الجوّالة. تستخدم reCAPTCHA Enterprise بعض إشارات مكافحة إساءة الاستخدام في Play Integrity API، وتجمعها مع إشارات reCAPTCHA الجاهزة للاستخدام.
حماية مؤسستك اليوم
تُعدّ واجهة برمجة التطبيقات Play Integrity API أداة أساسية لحماية نمو تطبيقك، فهي تستند إلى أساس قوي من الأمان المستند إلى الأجهزة، وتوفّر مربّعات حوار جديدة لإصلاح المشاكل تلقائيًا، ما يسهّل عملية التكامل.
-
 أخبار المنتجات
على Google Play، نعمل باستمرار على توسيع منصة الاشتراكات لمساعدتك في تعزيز النمو والتكيّف مع نماذج الأعمال الجديدة وتلبية احتياجات المستخدمين أينما كانوا.
Sheenam Mittal • مدّة القراءة: 4 دقائق -
 أخبار المنتجات
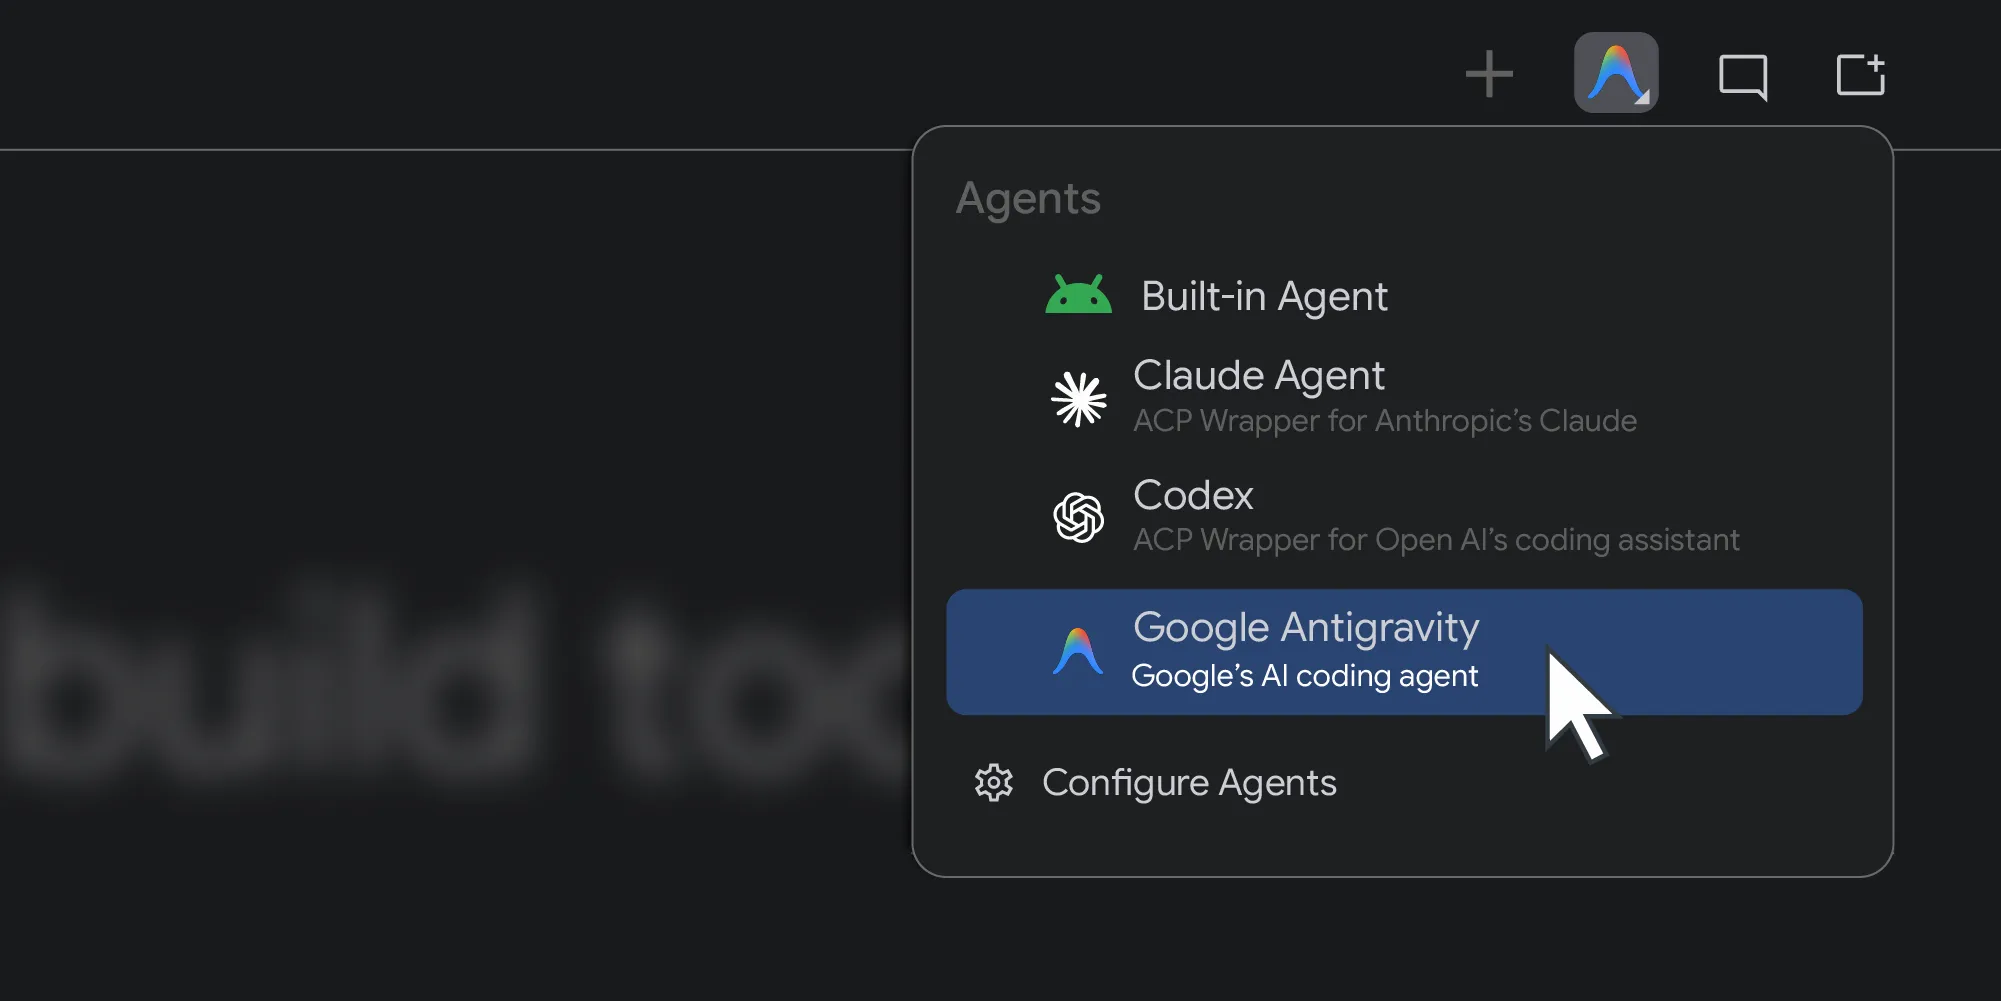
في العام الماضي، أصبح بإمكان "استوديو Android" استخدام أي نموذج للذكاء الاصطناعي. واليوم، نتّخذ الخطوة التالية من خلال توفير إمكانية اختيار وكلاء الترميز.
Matthew Warner • مدّة القراءة: 3 دقائق -
 أخبار المنتجات
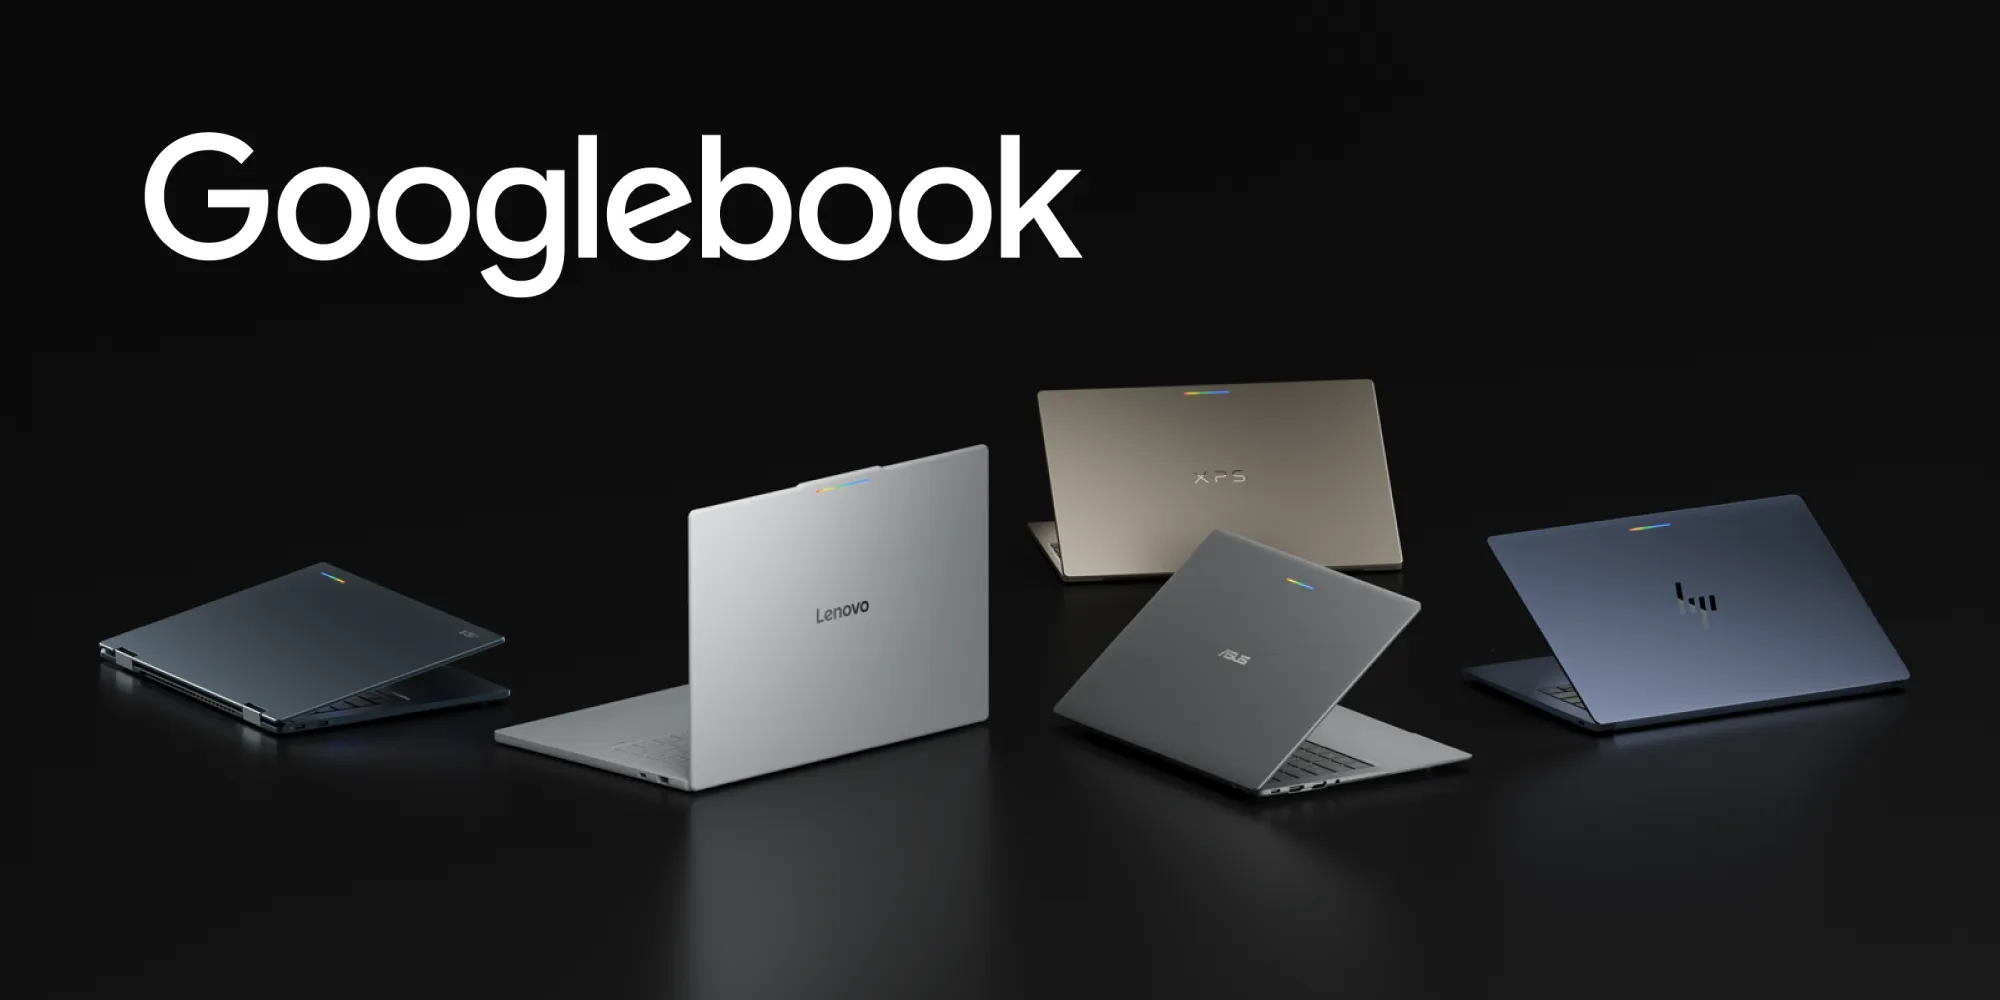
تقدّم Googlebook فئة جديدة من أجهزة الكمبيوتر المحمول المستندة إلى أساس Android المشترك. تجمع أجهزة Chromebook Plus بين سهولة استخدام الأجهزة الجوّالة وقوة أجهزة الكمبيوتر المكتبي، وهي مزوّدة بأجهزة عالية الأداء من شركاء مثل HP وDell وLenovo وAcer وAsus.
Fahd Imtiaz, Loryn Hairston • مدّة القراءة: 4 دقائق
يمكنك تلقّي أحدث الإحصاءات حول تطوير تطبيقات Android في بريدك الوارد أسبوعيًا.