ב-X שיפרו את שיעור ההתחברות המוצלחת פי 2 אחרי שהתחילו להשתמש במפתחות גישה
משך הקריאה: 3 דקות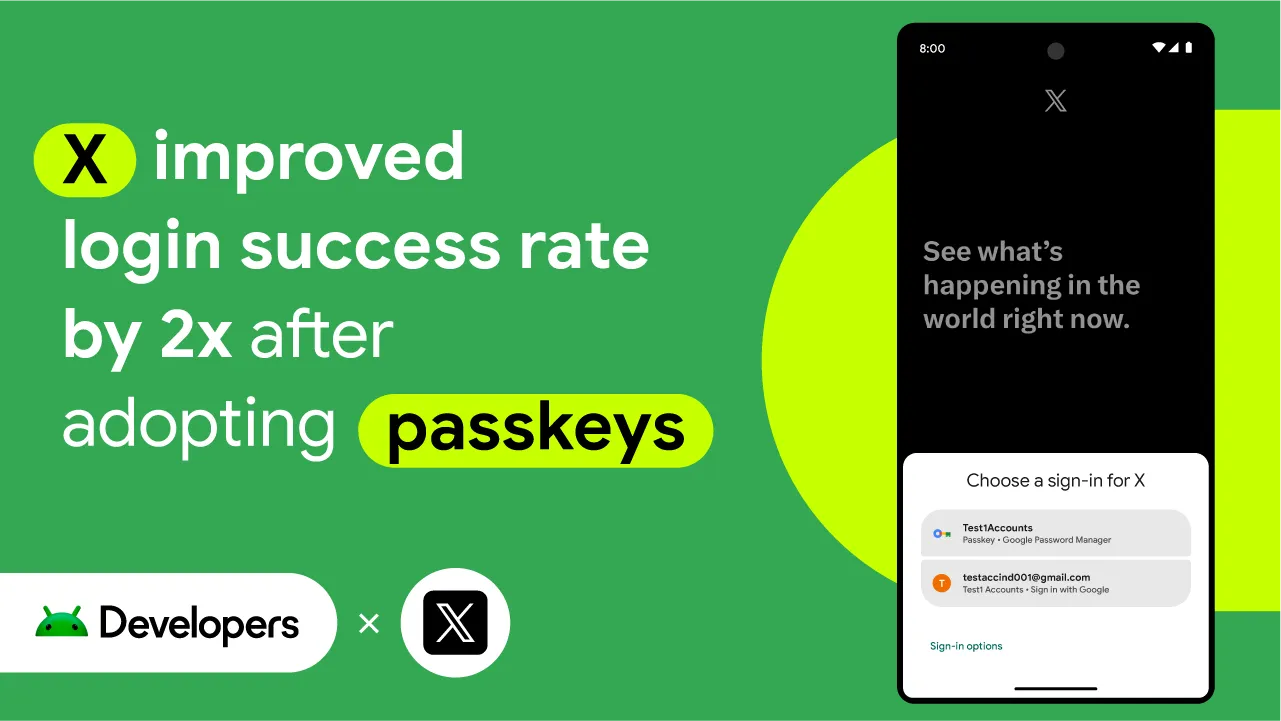
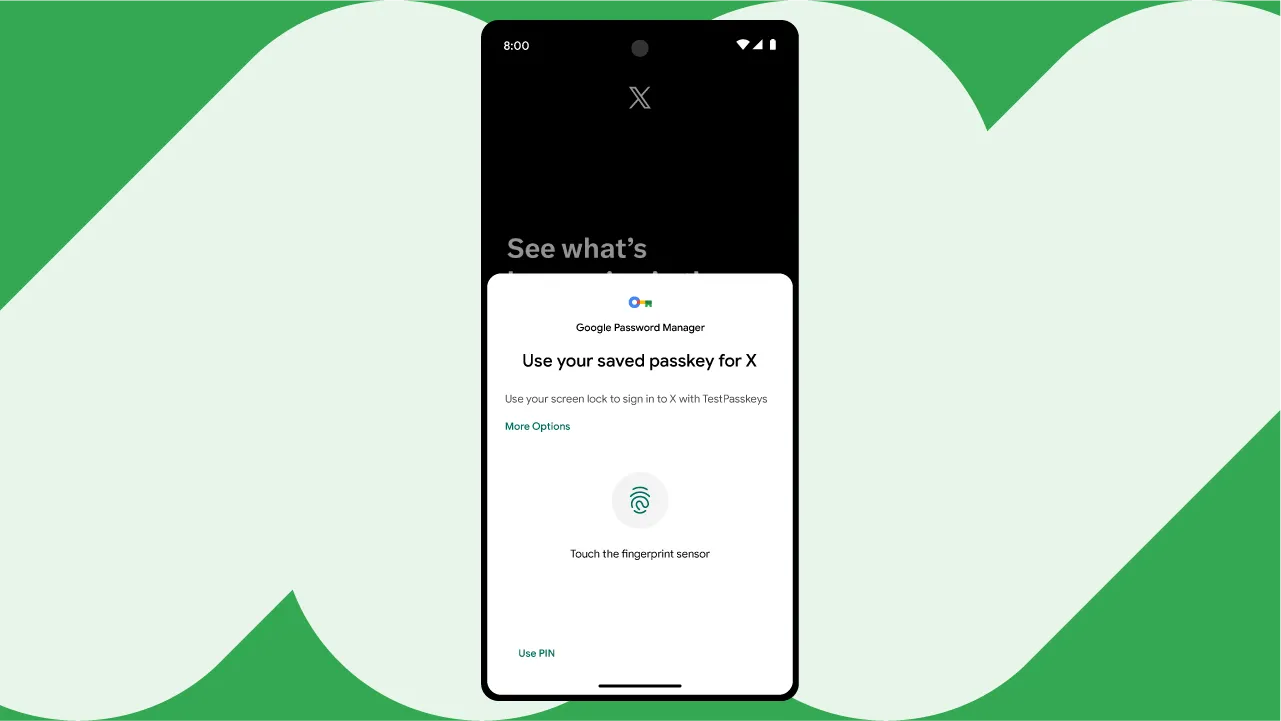
מבזקי חדשות, בידור, ספורט ופוליטיקה – X היא אפליקציה של רשת חברתית שנועדה לעזור לכמעט 500 מיליון משתמשים ברחבי העולם לקבל את הסיפור המלא עם כל התגובות בשידור חי. לאחרונה, המפתחים של X שיפרו את תהליך ההתחברות לאפליקציה ל-Android כדי שהמשתמשים לא יפספסו את השיחות שמעניינות אותם. באמצעות Credential Manager API, הצוות הטמיע אימות חדש של מפתח גישה כדי לאפשר גישה מהירה, קלה ובטוחה יותר לאפליקציה.
כניסה קלה יותר לחשבון באמצעות מפתחות גישה
כיום, מערכות אימות מסורתיות שמבוססות על סיסמאות הן פחות מאובטחות וחשופות יותר למתקפות סייבר. משתמשים רבים בוחרים סיסמאות שקל לנחש, וגורמים זדוניים יכולים לפצח אותן בקלות באמצעות מתקפות Brute Force. הם גם משתמשים באותן סיסמאות בכמה חשבונות, כך שאם סיסמה אחת נפרצת, כל החשבונות נמצאים בסיכון.
מפתחות גישה נותנים מענה לחשש הגובר לגבי אבטחת החשבון מפני סיסמאות חלשות והתקפות פישינג, כי הם מבטלים לחלוטין את הצורך בסיסמאות. התכונה הזו מספקת חוויית כניסה בטוחה וחלקה יותר, וחוסכת למשתמשים את הצורך לזכור את שמות המשתמשים או הסיסמאות שלהם.
"מפתחות גישה הם דרך פשוטה ומאובטחת יותר להתחבר, שמחליפה את הסיסמאות בקודים סודיים או בנתונים ביומטריים כמו טביעות אצבע או זיהוי פנים", אמרה קיילי מקרוברטס, ראש תחום הבטיחות ב-X. "בדקנו את האפשרות להשתמש במפתחות גישה כדי להקל על המשתמשים להיכנס לחשבון בצורה בטוחה יותר, וכך להגן על החשבונות שלהם בלי הטרחה של זכירת סיסמאות".
מאז שהטמיעו את מפתחות הגישה, הצוות של X הבחין בירידה משמעותית בזמני ההתחברות ובמדדים שמראים שיפור בתהליך ההתחברות. מאז שהאפליקציה התחילה להשתמש במפתחות גישה, שיעור ההתחברות המוצלחת הוכפל בהשוואה לתקופה שבה היא הסתמכה רק על סיסמאות. בנוסף, הצוות הבחין בירידה במספר הבקשות לאיפוס סיסמה ממשתמשים שהפעילו מפתחות גישה.
לפי המפתחים של X, השימוש במפתחות גישה לא רק שיפר את האבטחה ופישט את חוויית ההתחברות, אלא גם הוביל ליתרונות נוספים, כמו עלויות נמוכות יותר וחוויית משתמש משופרת.
"מפתחות הגישה אפשרו לנו לצמצם את ההוצאות שקשורות לאימות דו-שלבי שמבוסס על SMS, כי הם מציעים אימות חזק ומובנה", אמרה קיילי. "בזכות ההתחברות הקלה, יש סיכוי גבוה יותר שהמשתמשים יתעניינו בפלטפורמה שלנו, כי הם לא צריכים לזכור או לאפס סיסמאות".
מפתחות גישה מסתמכים על קריפטוגרפיה של מפתח ציבורי כדי לאמת משתמשים ולספק להם מפתחות פרטיים. כלומר, אתרים ואפליקציות יכולים לראות ולשמור את המפתח הציבורי, אבל אף פעם לא את המפתח הפרטי, שמוצפן ונשמר על ידי ספק פרטי הכניסה של המשתמש. המפתחות ייחודיים וקשורים לאתר או לאפליקציה, ולכן אי אפשר להשיג אותם בפישינג, מה שמשפר עוד יותר את האבטחה שלהם.
שילוב חלק באמצעות Credential Manager API
כדי לשלב מפתחות גישה, המפתחים של X השתמשו ב-Credential Manager API של Android, מה שהפך את התהליך ל"חלק במיוחד", לפי קיילי. ה-API מאחד את Smart Lock, את One Tap ואת הכניסה באמצעות חשבון Google לתהליך עבודה אחד יעיל. השינוי הזה גם אפשר למפתחים להסיר מאות שורות קוד, לשפר את ההטמעה ולהפחית את עלויות התחזוקה.
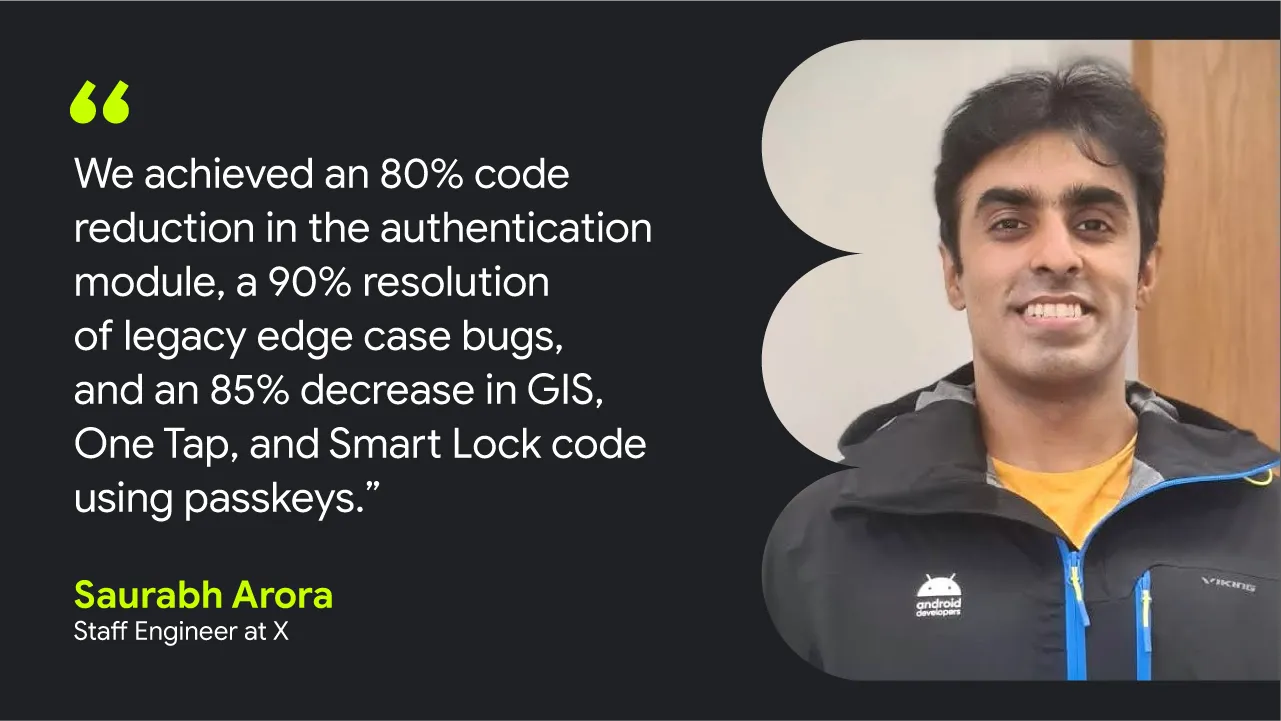
בסופו של דבר, המעבר ל-Credential Manager נמשך רק שבועיים, ונדרשו עוד שבועיים כדי לתמוך באופן מלא במפתחות גישה. "זו הייתה העברה מהירה מאוד", אמר סאוראב ארורה, מהנדס בכיר ב-X, והצוות "לא ציפה שזה יהיה כל כך פשוט וקל". בזכות ה-API הפשוט של Credential Manager, שמבוסס על פונקציות קורוטין, המורכבות של הטיפול בכמה אפשרויות אימות הוסרה, וכך צומצמו הקוד, הסבירות לבאגים והמאמצים הכוללים של המפתחים.
מפתחים ב-X ראו שיפור משמעותי במהירות הפיתוח אחרי שהם שילבו את Credential Manager API. המעבר לשימוש במפתחות גישה באמצעות Credential Manager API הוביל ל:
- הפחתה של 80% בקוד במודול האימות
- פתרון של 90% מהבאגים במקרי קצה במערכות מדור קודם
- הפחתה של 85% בקוד הטיפול של GIS, One Tap ו-Smart Lock
השימוש בשיטות ברמה העליונה של Credential Manager API, כמו createCredential ו-getCredential, מפשט את השילוב על ידי הסרת המורכבות של הלוגיקה המותאמת אישית שקשורה לפרוטוקולים ספציפיים. הגישה האחידה הזו גם אפשרה למפתחים של X להשתמש בממשק אחד עקבי כדי לטפל בסוגים שונים של אימות, כמו מפתחות גישה, סיסמאות וכניסות מאוחדות כמו "כניסה באמצעות חשבון Google".
"בעזרת השיטות הפשוטות של Credential Manager API, יכולנו לאחזר מפתחות גישה, סיסמאות ואסימונים מאוחדים בקריאה אחת, לצמצם את הלוגיקה של ההסתעפות ולטפל בתגובות בצורה נקייה יותר", אמר סאוראב. "השימוש בשיטות API שונות, כמו createCredential() ו-getCredential(), גם פישט את אחסון פרטי הכניסה, ואפשר לנו לטפל בסיסמאות ובמפתחות הגישה במקום אחד".
המפתחים של X לא נתקלו בהרבה אתגרים כשהם הטמיעו את התכונה "כניסה באמצעות חשבון Google" באמצעות Credential Manager API. החלפת הקוד הקודם של X לכניסה באמצעות חשבון Google, ל-One Tap ול-Smart Lock בהטמעה פשוטה יותר של Credential Manager, אפשרה למפתחים לא לטפל יותר בסטטוסים של חיבור או ניתוק ובתוצאות של פעילויות, וכך צמצמה את מרווח הטעויות.
עתיד עם מפתחות גישה
השילוב של מפתחות הגישה ב-X מוכיח שאפשר ליצור חוויית אימות מאובטחת וידידותית למשתמשים. באמצעות Credential Manager API, המפתחים של X פישטו את תהליך השילוב, צמצמו את מספר הבאגים הפוטנציאליים ושיפרו את האבטחה ואת מהירות הפיתוח – וכל זה תוך שיפור חוויית המשתמש.
"העצה שלנו למפתחים ששוקלים לשלב מפתחות גישה היא להשתמש ב-Credential Manager API", אמר סאוראב. "הוא באמת מפשט את התהליך ומפחית את כמות הקוד שצריך לכתוב ולתחזק, כך שההטמעה קלה יותר למפתחים".
בעתיד, ב-X מתכננים לשפר עוד יותר את חוויית המשתמש על ידי מתן אפשרות להירשם באמצעות מפתחות גישה בלבד, ומתן מסך ייעודי לניהול מפתחות גישה.
שנתחיל?
כאן מוסבר איך לשפר את חוויית המשתמש בכניסה לאפליקציה באמצעות מפתחות גישה ו-Credential Manager API.
-
 מקרים לדוגמה
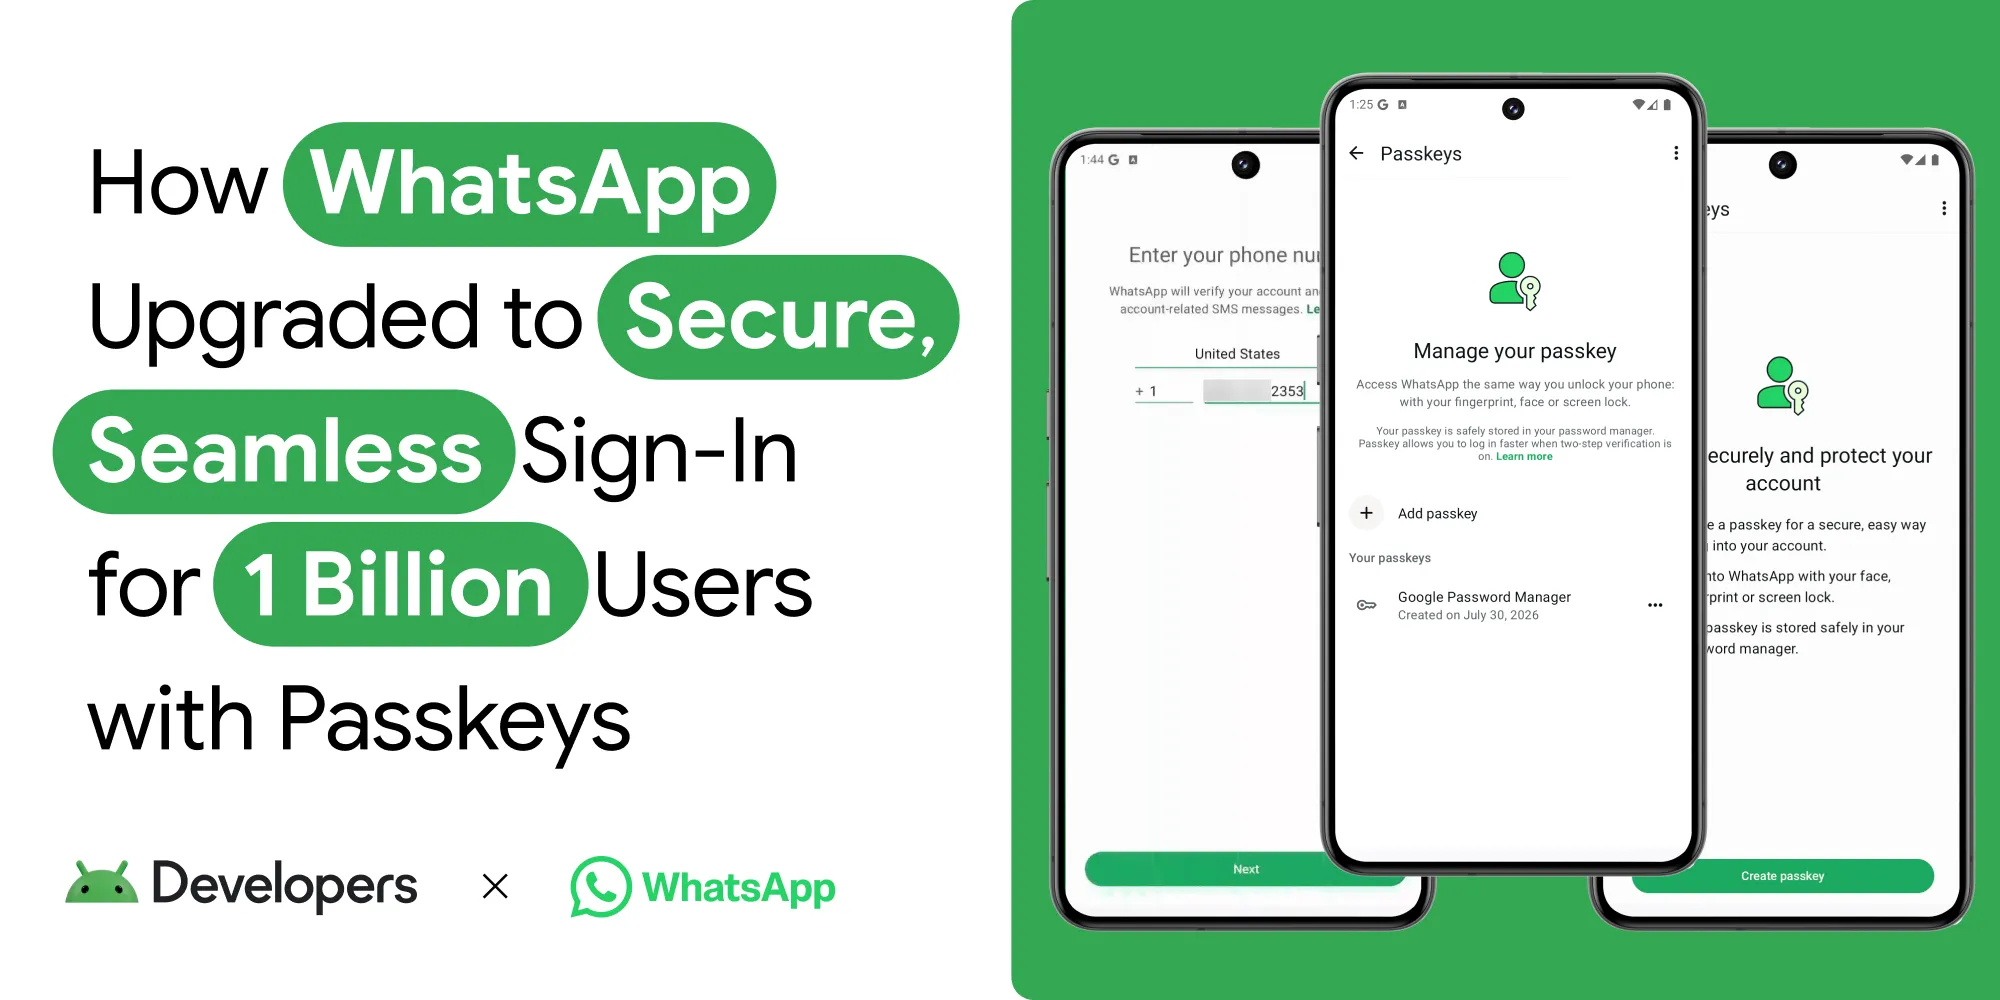
וואטסאפ היא פלטפורמת ההודעות הגדולה בעולם, עם מיליארדי משתמשים ברחבי העולם. היא כלי התקשורת שמשמש כברירת מחדל אנשים באזורים שונים, ומחברת בין משתמשים באמצעות הודעות פרטיות, אמינות ומאובטחות.
Niharika Arora, Tracy Agyemang, Mayank Jain • משך הקריאה: 8 דקות -
 מקרים לדוגמה
חברת Uber השתמשה ב-Android Restore Credentials API כדי לייעל את הכניסה למכשירים חדשים, וצפויה לצמצם 4 מיליון כניסות ידניות בשנה וכך לשפר את שימור המשתמשים.
Niharika Arora, Tracy Agyemang • משך הקריאה: 5 דקות -
 מקרים לדוגמה
Grab מפחיתה את שגיאות ה-ANR ב-32% ומשפרת את זמן ההפעלה ב-35% באמצעות R8 ואופטימיזציה מבוססת-פרופיל
Grab היא אפליקציית-העל המובילה בדרום-מזרח אסיה, שמציעה משלוחים, ניידות ושירותים פיננסיים למיליוני משתמשים בשמונה מדינות באמצעות אפליקציה אחת.
Ajesh Pai, Nguyen Van Minh, Tracy Agyemang • משך הקריאה: 5 דקות
רוצים לקבל טיפים עדכניים לפיתוח Android ישירות לאימייל כל שבוע?